Ringkasan #
Alteon adalah produk perusahaan ADC dari Radware, sementara DefensePro memastikan keamanan dan pemantauan lalu lintas. Dengan produk Radware seperti Alteon, Anda dapat mengetahui fitur keamanannya, fleksibilitas penerapannya, dan dukungannya untuk beberapa virtualisasi semua peralatan Radware di sebagian besar platform virtualisasi. Namun mengapa Anda harus memikirkan kembali pilihan Anda untuk menggunakan ADC lain? Alasannya bisa jadi:
- Kurangnya sumber daya pendukung yang mudah diakses.
- Kurangnya proyek sumber terbuka untuk membantu memahami platform dan fungsinya.
- Dukungan pelanggan tertunda pada saat Anda membutuhkannya.
- Di mana pun perusahaan Anda bermarkas, Anda tidak akan menemukan rute komprehensif dengan Alteon karena cakupan globalnya yang terbatas.
Artikel ini akan memandu Anda tentang cara mengaturnya RELIANOID ADC berdasarkan konfigurasi Radware.
Prasyarat #
- A RELIANOID misalnya harus diinstal pada PC Anda, bare-metal, lingkungan virtual, atau harus aktif akun ZVNcloud. Minta evaluasi untuk penerapan di lokasi.
- Seseorang harus memiliki akses ke antarmuka grafis Web. Jika tidak, ikuti ini dengan cepat Petunjuk pemasangan.
- Seseorang harus menjadi pengguna aktif seri Radware Alteon dan memahami konsep yang akan kita bahas pada bagian di bawah ini.
- Seseorang harus dapat membuat server virtual di RELIANOID penyeimbang beban. Berikut panduan singkatnya: Konfigurasi Server Virtual Lapisan 4 dan Lapisan 7.
Konsep dasar #
Layanan Maya: Layanan virtual adalah program dalam Alteon ADC di mana klien meminta akses ke sumber dayanya. Layanan ini termasuk HTTP, SNMP, SSH, SIP, dll. RELIANOID memiliki 2 jenis Layanan, Layanan Jarak Jauh dan Lokal. Akses layanan ini melalui Sistem >> Layanan.
Server maya: Ini adalah server menghadap ke depan yang menerima semua permintaan dari web dan meneruskannya ke layanan atau backend terkait. Ini memiliki VIP, Pelabuhan Maya, dan Pendengar. Server virtual di RELIANOID disebut a Tanah pertanian.
Ketersediaan Tinggi: Ini adalah kemampuan layanan untuk tetap aktif bahkan ketika server host atau salah satu ADC mati. Ketersediaan tinggi diterapkan dengan mengonfigurasi salinan redundan ADC master dan memasangkannya dengan Master. HA masuk RELIANOID dicapai melalui a kelompok. Akses cluster dengan mengklik Sistem >> Gugus.
Grup Server: Merupakan kumpulan server nyata atau Server pribadi virtual (VPS) yang memproses permintaan klien. Grup server sama dengan Backends dan dilaksanakan melalui a Layanan Pertanian saat menggunakan RELIANOID.
Server Nyata: Ini adalah aplikasi hosting fisik atau VPS. Server ini bertanggung jawab untuk memproses permintaan klien atau bertindak sebagai penyimpanan input pengguna. Server sebenarnya disebut a Backend saat menggunakan RELIANOID.
Pemeriksaan Kesehatan: Sinyal probe dikirim ke server backend untuk memeriksa ketersediaannya atau ketersediaannya Layanan. Pemeriksaan kesehatan sama saja dengan Penjaga Pertanian saat menggunakan RELIANOID.
Pengalihan Lalu Lintas Global: Mengalihkan lalu lintas dari berbagai Geolokasi ke pusat data terdekat. RELIANOID Menerapkan penyeimbangan Beban Global melalui Peternakan GSLB.
Pencatatan Jarak Jauh: Digunakan untuk mencatat peristiwa yang terjadi di ADC ke penyimpanan atau server terpisah. Peristiwa ini mencakup masalah, kesalahan, atau data pada operasi saat ini. Seseorang dapat mengkonfigurasi server logging jarak jauh RELIANOID dengan mengakses Sistem >> Layanan >> Lokal >> Rsyslog.
Bukti Tautan: Digunakan ketika Anda ingin memuat keseimbangan antara ISP atau router yang berbeda. RELIANOID mengimplementasikan penyeimbangan beban antar ISP melalui Peternakan DSLB.
Contoh Konfigurasi: Perlindungan DDoS dan API #
Serangan DDOS adalah jenis serangan yang sulit dilacak karena membedakan lalu lintas sah dan berbahaya memerlukan lebih dari satu strategi. Untuk mencegah server Anda kewalahan oleh sejumlah besar lalu lintas yang tidak dapat diandalkan, alat keamanan seperti RELIANOID IPDS menawarkan Perlindungan DDoS melalui; penyaringan lalu lintas, pembatasan tarif, pembentukan lalu lintas, dan berbagai metode lainnya.
Di bagian ini, Kami akan menjelaskan konfigurasi semua bentuk perlindungan DoS menggunakan RELIANOID. Konfigurasi ini akan didasarkan pada konfigurasi Radware.
Konfigurasi RADWARE #
Konfigurasikan Jaringan #
- klik jaringan item menu di sidebar kiri.
- klik + tombol untuk menambahkan jaringan.
- Tetapkan Nama.
- klik + tombol lagi
- Pilih favoritmu Tipe jaringan, apakah IPV4 atau IPV6.
- Biarkan Jenis Entri sebagai Masker IP.
- Masukkan Alamat ke Masker untuk Jaringan itu.
- klik Kirim .
Buat Profil BDoS #
- Klik Perlindungan Jaringan >> Profil BDoS.
- klik + .
- Masukkan Nama profil.
- Dalam Pengaturan Perlindungan Banjir, aktifkan semua opsi yang tersedia.
- Dalam Pengaturan bandwidth, Anda dapat membatasi bandwidth lalu lintas masuk dan keluar hingga 5000kbps.
- Dalam pengaturan kuota, Anda dapat membatasi pengaturan TCP, UDP, ICMP, dan IGMP masuk dan keluar dalam persentase.
- Dalam Pelaporan paket dan pengaturan Jejak, Anda dapat mengaktifkan kotak centang, laporan paket, dan pelacakan paket.
- klik Kirim .
Buat Kebijakan Perlindungan Jaringan #
- Klik Perlindungan Jaringan >> Kebijakan perlindungan jaringan.
- klik + tombol untuk menambahkan kebijakan.
- Masukkan Nama Kebijakan.
- Dalam klasifikasi, pilih Jaringan SRC as Apa pun.
- Pilih Jaringan DST seperti yang Anda buat di bagian sebelumnya.
- Pilih Kepemimpinan as satu arah.
- Dalam Tindakan tab, pilih profil BDoS yang sudah Anda buat.
- Dalam Tab Pelaporan Paket dan Pengaturan Jejak, aktifkan Pelaporan Paket.
- klik Kirim .
- Klik tombol Perbarui kebijakan di bawah bilah menu.
RELIANOID Konfigurasi #
- Klik IPDS >> DoS >> Buat aturan DoS.
- Masukkan Nama untuk Mengidentifikasi Peternakan.
- Pilih Aturan dari Empat aturan yang dimuat sebelumnya.
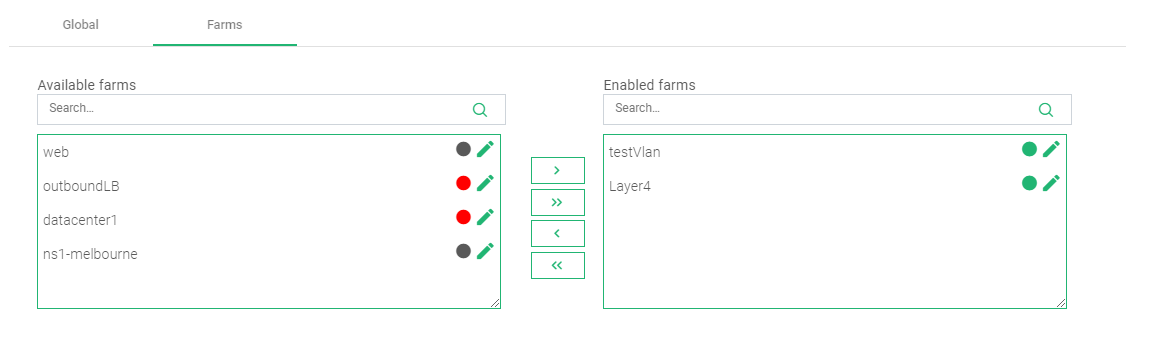
- Untuk Menerapkan aturan ini di peternakan, klik Pertanian Tab.
- Seret dan Jatuhkan peternakan yang diinginkan Peternakan yang Tersedia untuk Peternakan yang Diaktifkan.
- Di pojok kanan atas, klik tombol putar Hijau di bawah tindakan bagian.
- Ulangi prosesnya dan gunakan keempat aturan untuk mitigasi DoS maksimum.
Catatan:
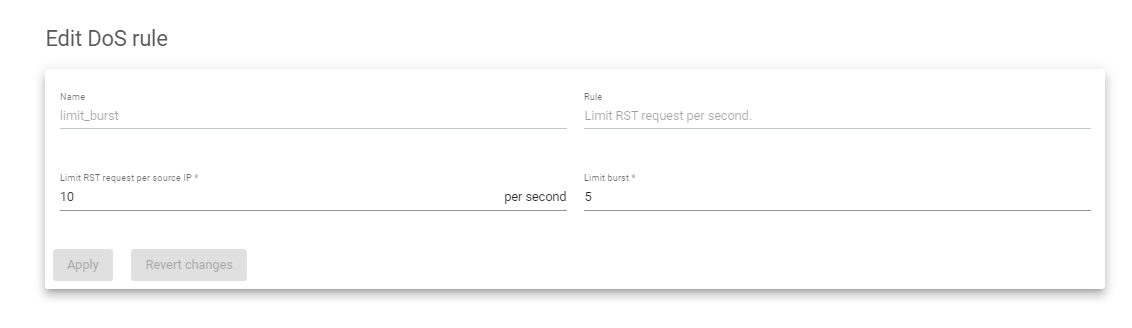
Untuk aturannya, Batas total koneksi per IP sumber, Masukkan nomor untuk membatasi jumlah koneksi yang dapat dimiliki oleh satu alamat IP sumber.
Untuk aturannya, Batasi permintaan RST per detik, masukkan nomor untuk membatasi jumlah permintaan RST per IP sumber dalam satu detik. Batasi Ledakan Bertindak sebagai batas lunak sebelum pemblokiran sebenarnya terjadi.
Konfigurasi keamanan tambahan: VPN situs-ke-situs #
A VPN situs-ke-situs (Virtual Private Network) memungkinkan organisasi untuk menghubungkan jaringan mereka dengan aman melalui internet. VPN jenis ini biasanya menghubungkan dua lokasi terpencil, seperti kantor cabang, ke jaringan kantor pusat. VPN situs-ke-situs aktif RELIANOID menggunakan protokol seperti IPsec untuk mengenkripsi data yang dikirimkan antara dua jaringan, memastikan keamanan dan privasinya.
IPsec menggunakan dua protokol utama untuk menyediakan keamanan: Authentication Header ( AH ) dan Encapsulating Security Payload ( ESP ). AH menyediakan otentikasi dan perlindungan integritas untuk paket IP, sedangkan ESP menyediakan kerahasiaan, otentikasi, dan perlindungan integritas.
Di bagian ini, kami akan mengonfigurasi VPN Situs-ke-Situs dengan RELIANOID untuk menjamin keamanan data yang dikirimkan melalui internet antara dua atau lebih organisasi dari perusahaan yang sama.
Untuk referensi konfigurasi VPN site-to-site dari Radware, lihat artikel ini. Cara Mengkonfigurasi Terowongan VPN Site-to-Site Melalui LinkProof
petunjuk: #
Buat Profil VPN #
- Klik Jaringan >> VPN >> Buat VPN.
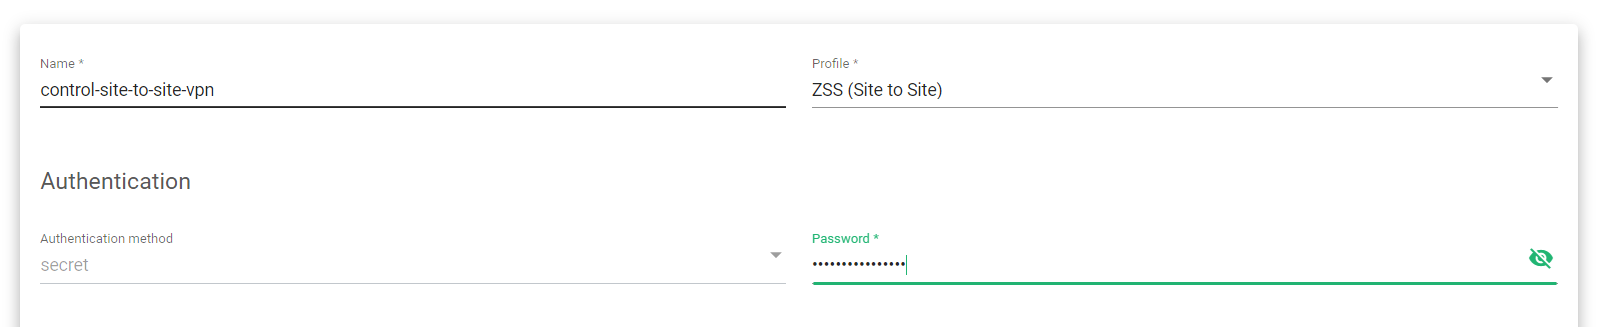
- Masukkan yang cocok Nama untuk Mengidentifikasi VPN.
- Pilih Profil ZSS (Situs ke Situs).
- Metode Otentikasi, secara default, adalah rahasia. Masukkan yang kuat Kata Sandi untuk melindungi kredensial VPN.
Konfigurasi gerbang #
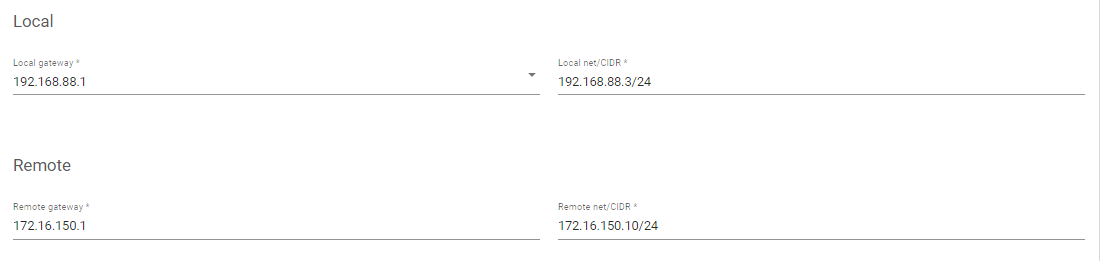
- Masukkan Alamat IP dari Gerbang Lokal dan nya Jaringan lokal/CIDR*
- Masukkan Alamat IP dari iklan Remote Gateway-nya Jaringan jarak jauh/CIDR*
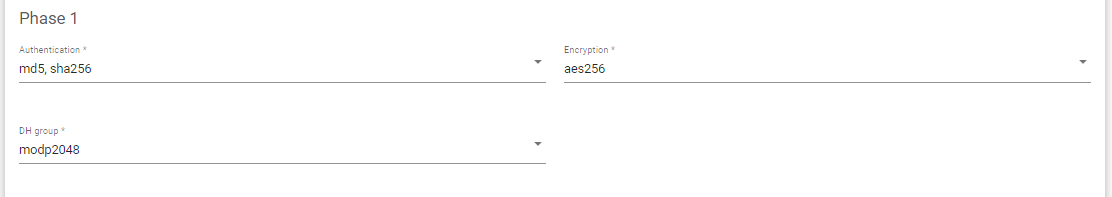
Negosiasi IKE Tahap 1 #
- Pilih Otentikasi metode untuk Tahap 1.
- Pilih enkripsi metode untuk Negosiasi tahap 1.
- Pilih kelompok DH untuk Negosiasi fase 1.
Negosiasi IKE Tahap 2 #
- Pilih fase protokol untuk integritas dan otentikasi.
- Pilih Otentikasi Metode.
- Pilih enkripsi algoritma.
- Pilih Diffie-Hellman(kelompok DH).
- Pilih Fungsi Pseudo Acak menggunakan.
- klik Mendaftar tombol untuk menyimpan konfigurasi.
Catatan : Pastikan Anda melakukan konfigurasi yang sama pada ADC jarak jauh atau cabang pusat data.
Sumber daya tambahan #
Konfigurasi Firewall Aplikasi Web.
Mengonfigurasi sertifikat SSL untuk penyeimbang beban.
Menggunakan program Let's encrypt untuk membuat sertifikat SSL secara otomatis.
Aplikasi, Kesehatan dan Pemantauan Jaringan di RELIANOID ADC.
Penyeimbangan beban Datalink/Uplink Dengan RELIANOID ADC.
Penyeimbangan beban DNS dengan RELIANOID ADC.


