Pengaturan Global untuk Profil Pertanian HTTP #
Profil HTTP mengelola peralihan konten pada lapisan aplikasi model OSI untuk protokol HTTP dan HTTPS. Kami telah merancang profil untuk mendistribusikan lalu lintas web masuk ke berbagai sumber daya backend secara cerdas dengan menganalisis konten permintaan masuk dan membuat keputusan perutean berdasarkan parameter tertentu seperti URL, cookie, header, dan informasi sesi. Dengan informasi ini, kami dapat mengarahkan lalu lintas ke kumpulan server (layanan) yang sesuai.
Di bagian kanan atas, kami memiliki 2 Indikator. tindakan tombol dan Status.
Kotak persegi: Saat diklik, peternakan LSLB akan berhenti.
tombol segarkan: Saat diklik, Peternakan akan dimulai ulang.
Tombol putar: Jika peternakan tidak aktif atau tidak aktif, peternakan akan dimulai ketika diklik.

Masing-masing warna yang dijelaskan di bawah mewakili Status dari yang diberikan Tanah pertanian:
Hijau: Berarti peternakannya UP dan semua backend berjalan. Ini juga bisa berarti pengalihan telah dikonfigurasi.
Merah: Berarti peternakannya BAWAH atau tidak berfungsi.
Black: Menunjukkan a KRITIS kerusakan. Biasanya terjadi ketika peternakan sedang UP tetapi tidak ada backend yang tersedia, atau mungkin sedang dalam mode pemeliharaan.
Biru: Menunjukkan bila ada a MASALAH. Peternakan bisa berjalan tetapi setidaknya satu backend tidak aktif.
Jeruk: Mewakili MAINTENANCE. Ditampilkan saat farm sedang berjalan tetapi setidaknya satu backend berada dalam mode pemeliharaan.
Kode warna ini sama di seluruh antarmuka pengguna grafis. Temukan penjelasan singkat tentangnya di Bagian Peternakan LSLB.
Dalam profil farm HTTP(S), header HTTP X-Forwarded-For secara default diisi dengan alamat IP klien.
Seperti halnya reverse proxy, setiap farm HTTP(S) (atau layanan virtual) mengelola beberapa layanan, oleh karena itu satu pasangan IP dan port virtual HTTP dapat menangani lebih dari satu layanan web yang seimbang bebannya. Karena itu, terdapat bagian yang disebut layanan di dalam farm HTTP yang menawarkan fleksibilitas host virtual dan memungkinkan pembuatan daftar backend untuk setiap layanan.
Setiap layanan HTTP(S) menggunakan ekspresi reguler (untuk virtual host dan pola URL) di PCRE untuk mencari pola spesifik di header HTTP dari koneksi masuk. Jika pola tersebut cocok di bidang virtual host dan pola URL , backend pada layanan tertentu tersebut akan memproses koneksi masuk tersebut.
Konfigurasi dasar #
Berikut ini adalah parameter dasar untuk profil farm HTTP/S.
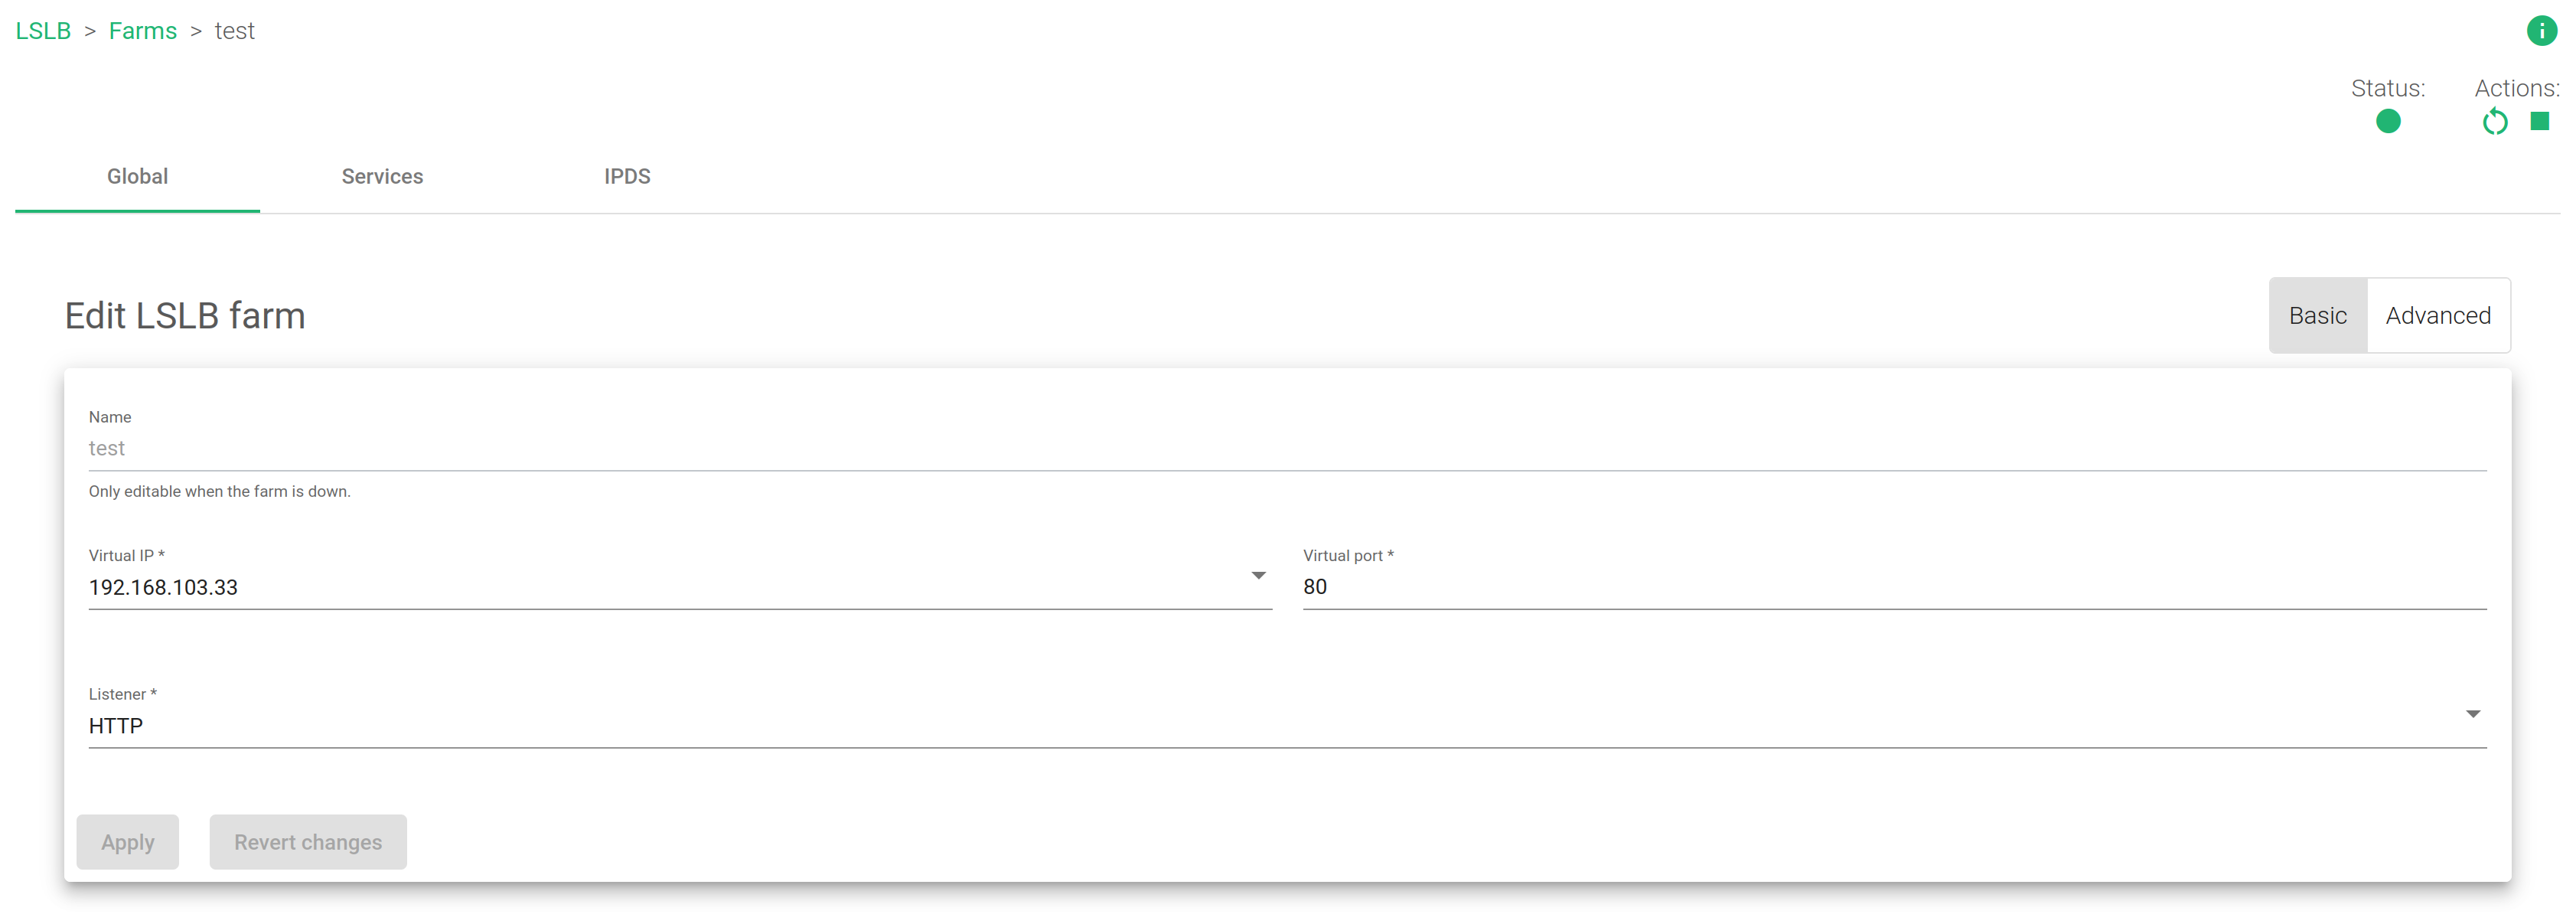
Nama . Ini adalah nama yang mudah mengidentifikasi sebuah peternakan. Untuk mengubah nama peternakan tertentu, Anda harus menghentikannya terlebih dahulu. Pastikan nama baru tersebut belum digunakan.
IP dan Port Virtual . Ini adalah alamat IP virtual dan pasangan port yang akan digunakan farm untuk mendengarkan koneksi masuk. Kombinasi alamat IP dan port baru harus belum digunakan dan tersedia sebelum dikonfigurasi.
Listener . Bidang ini menentukan protokol lapisan 7 untuk melakukan pengalihan konten.
- HTTP. Layanan virtual hanya akan menerima konten HTTP biasa.
- HTTPS. Layanan virtual akan menerima konten HTTP Aman, mengelola jabat tangan SSL, menangani konfigurasi sandi aman, sertifikat SSL (wildcard atau SNI), dll, untuk melakukan pembongkaran SSL. Ini akan meringankan server aplikasi sebenarnya dari tugas-tugas berat ini.
Parameter HTTPS #
Parameter HTTPS dapat ditemukan di bawah ini.
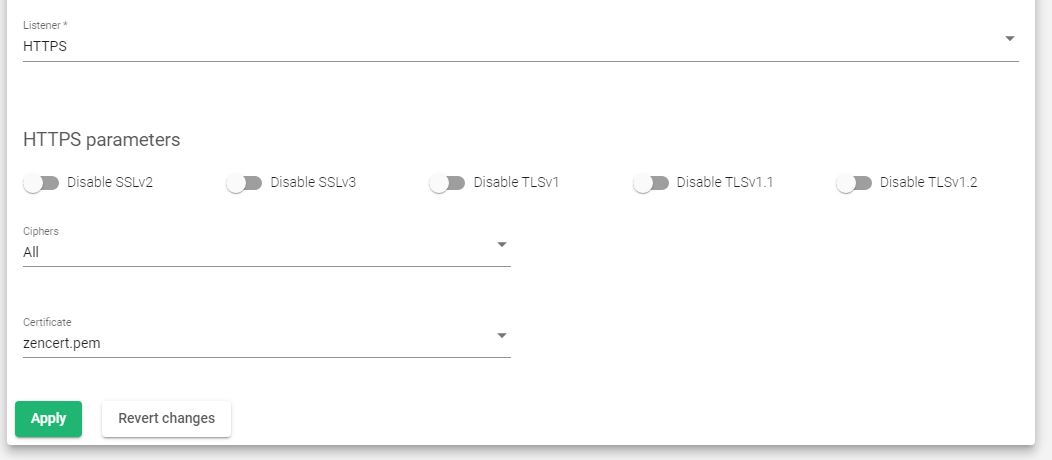
Nonaktifkan SSLV2 , Nonaktifkan SSLV3 , Nonaktifkan TLSV1 , Nonaktifkan TLSV1.1 , Nonaktifkan TLSV1.2 . Setiap tombol pengaktifan/penonaktifan ini mengaktifkan atau menonaktifkan versi SSL atau TLS yang terkait. Menonaktifkan salah satu protokol tidak disarankan karena cipher yang terkait juga akan dinonaktifkan.
Sandi . Bagian ini adalah tempat kita membuat daftar sandi yang kita gunakan untuk memperkuat koneksi SSL. Sebelum klien dan server mulai bertukar informasi yang dilindungi oleh protokol TLS, mereka harus bertukar atau menyepakati kunci enkripsi dan sandi yang akan digunakan saat mengenkripsi data secara aman.
Untuk mengonfigurasi sandi untuk digunakan, pilih salah satu opsi berikut.
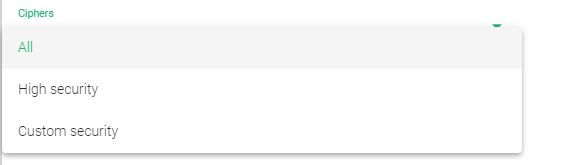
- Semua. Dengan memilih perintah ini, farm HTTP(S) yang mendengarkan akan mengelola semua cipher suite yang tersedia. Ini adalah pengaturan default.
- keamanan yang tinggi. Perintah ini mengaktifkan sandi berikut:
kEECDH+ECDSA+AES128:kEECDH+ECDSA+AES256:kEECDH+AES128:kEECDH+AES256:kEDH+AES128:kEDH+AES256:DES-CBC3-SHA:+SHA:!aNULL:!eNULL:!LOW:!kECDH:!DSS:!MD5:!EXP:!PSK:!SRP:!CAMELLIA:!SEED
Mengaktifkan opsi ini menawarkan keamanan yang cukup kuat untuk mendapatkan nilai A+ di SSL Labs.
- Keamanan khusus. Perintah ini memungkinkan Anda menyesuaikan sandi Anda sendiri melalui Sandi Khusus lapangan.
- Sandi khusus. Perintah ini memungkinkan Anda menyesuaikan sandi tertentu untuk diizinkan atau dilarang saat membuat koneksi SSL. Itu harus berupa string dalam format yang sama seperti di sandi OpenSSL . Perintah ini akan ditampilkan jika Keamanan khusus diatur.
- Pembongkaran SSL. Opsi ini memungkinkan cipher AES diturunkan melalui perangkat keras jika prosesor mengizinkannya. Ini akan memungkinkan untuk mengoptimalkan kinerja tugas enkripsi/dekripsi SSL.
Sertifikat yang tersedia . Ini adalah sertifikat SSL yang tersedia yang terpasang pada perangkat. Untuk mengaktifkan masing-masing sertifikat, pilih sertifikat tersebut dan klik tombol panah, atau cukup seret dan lepas dari kotak Tersedia ke kotak Diaktifkan. Anda juga dapat mengaktifkan/menonaktifkan beberapa sertifikat atau bahkan semuanya.
Sertifikat yang diaktifkan . Dalam daftar ini, Anda akan mengelola sertifikat yang saat ini digunakan oleh farm. Anda dapat memindahkannya ke atas atau ke bawah dengan panah atas/bawah ganda atau bahkan menonaktifkan semuanya. Perhatikan urutan sertifikat. Jika Anda mengkonfigurasi sertifikat wildcard sebelum sertifikat host, maka wildcard akan digunakan terlebih dahulu.
pengaturan lanjutan #
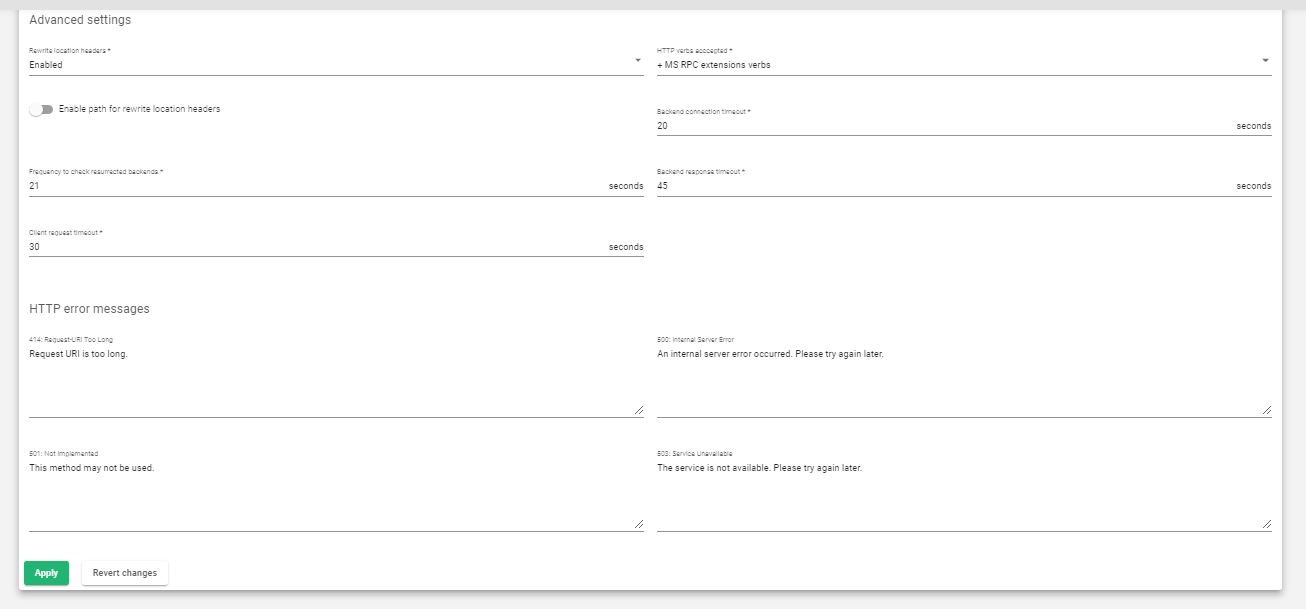
Tulis ulang header Lokasi . Jika diaktifkan, farm dipaksa untuk memodifikasi header Lokasi dan Content-location sebagai respons terhadap klien. Jika nilainya sama dengan backend itu sendiri atau VIP tetapi dengan protokol yang berbeda, respons akan dimodifikasi untuk menampilkan virtual host dalam permintaan. Jika tombol toggle, diaktifkan dan bandingkan backend diaktifkan, hanya alamat IP backend yang akan dibandingkan. Ini penting dalam mengarahkan permintaan ke listener HTTPS pada server yang sama dengan listener HTTP. Jika bidang ini dikonfigurasi di bagian layanan, maka arahan ini akan diabaikan untuk layanan tersebut.
Kata kerja HTTP yang diterima . Bidang ini menunjukkan metode HTTP yang akan digunakan untuk memvalidasi permintaan klien HTTP. Jika permintaan klien tidak diizinkan, kesalahan akan ditampilkan kepada klien. Setiap kata kerja memiliki tingkatan kata kerja yang lebih rendah.
- Permintaan HTTP standar. Permintaan HTTP standar (GET, POST, HEAD).
- + permintaan HTTP yang diperluas. permintaan HTTP yang diperluas (PUT, DELETE).
- + opsi kata kerja HTTP. permintaan HTTP yang diperluas (PUT, DELETE).
- + kata kerja WebDAV standar. kata kerja WebDAV standar (LOCK, UNLOCK, PROPFIND, PROPPATCH, SEARCH, MKCOL, MOVE, COPY, OPTIONS, TRACE, MKACTIVITY, CHECKOUT, MERGE, REPORT).
- + Ekstensi MS kata kerja WebDAV. Ekstensi MS kata kerja WebDAV (SUBSCRIBE, UNSUBSCRIBE, NOTIFY, BPROPFIND, BPROPPATCH, POLL, BMOVE, BCOPY, BDELETE, CONNECT).
- + Kata kerja ekstensi MS RPC. Kata kerja ekstensi MS RPC (RPC_IN_DATA, RPC_OUT_DATA).
Abaikan 100 Continue . Jika dicentang, properti 100 Continue akan dinonaktifkan. Menurut protokol HTTP 1.1, ketika header ini dikirim, data formulir tidak dikirim bersama permintaan awal. Sebaliknya, header ini dikirim ke backend server web yang menjawab dengan 100 (Continue). Ini berarti bahwa server telah menerima header permintaan dan klien harus melanjutkan untuk mengirim isi permintaan (dalam kasus permintaan yang perlu dikirimi isi; misalnya, permintaan POST). Jika isi permintaan besar, mengirimkannya ke server ketika permintaan telah ditolak berdasarkan header yang tidak sesuai tidak efisien. Agar server memeriksa apakah permintaan dapat diterima hanya berdasarkan header permintaan, klien harus mengirim Expect: 100-continue sebagai header dalam permintaan awalnya dan memeriksa apakah kode status 100 Continue diterima sebagai respons sebelum melanjutkan (atau menerima 417 Expectation Failed dan tidak melanjutkan).
Log . Aktifkan atau nonaktifkan log lalu lintas farm untuk melakukan debug dan menganalisis apa yang melewati load balancer.
Batas waktu koneksi backend . Nilai ini menunjukkan waktu yang harus ditunggu oleh farm untuk mendapatkan koneksi ke backend dalam hitungan detik. Biasanya, ini adalah waktu tunggu pembukaan soket. Secara default, nilai ini akan diatur ke 20 detik.
Frekuensi pengecekan backend yang diaktifkan kembali . Ini adalah seberapa sering load balancer akan menunggu untuk memeriksa apakah backend dapat dijangkau dan untuk mendapatkan server asli yang masuk daftar hitam jika server tersebut aktif. Farm akan memeriksa backend secara berkala setelah server asli ditandai sebagai tidak aktif, terlepas dari apakah ada koneksi klien baru atau tidak. Secara default, nilai ini akan diatur ke 10 detik.
Batas waktu respons backend . Nilai ini menunjukkan waktu yang harus ditunggu oleh farm untuk mendapatkan respons dari backend dalam hitungan detik. Secara default, nilai ini akan diatur ke 45 detik.
Batas waktu permintaan klien . Nilai ini menunjukkan waktu yang harus ditunggu oleh farm untuk menerima permintaan klien. Setelah batas waktu ini tercapai tanpa mendapatkan data apa pun dari klien, koneksi akan dihentikan. Secara default, nilai ini akan diatur ke 30 detik.
Pesan kesalahan HTTP #
Pesan kesalahan yang dipersonalisasi. Layanan pertanian akan menampilkan pesan khusus di situs Anda ketika kesalahan kode web terdeteksi dari server sebenarnya. Halaman HTML yang dipersonalisasi akan ditampilkan untuk kode kesalahan 414, 500, 501, dan 503.
- 414: Permintaan-URI Terlalu Panjang. Ini adalah pesan kesalahan dari profil HTTP/S jika URI mencapai jumlah karakter maksimum yang diperbolehkan. Jika Anda menerima kesalahan ini, perpendek panjang URL.
- 500 Internal Server Error. Ini adalah pesan kesalahan oleh profil HTTP/S jika backend menemukan perintah yang tidak terduga
- 501: Tidak Diimplementasikan. Ini adalah pesan kesalahan dari profil HTTP/S jika kata kerja permintaan tidak dikelola atau diketahui oleh proxy atau backend.
- 503 Layanan tidak tersedia. Ini adalah pesan kesalahan dari profil HTTP/S jika proxy tidak menemukan backend yang tersedia untuk permintaan tersebut. Hal ini mungkin terjadi ketika semua backend atau server tidak aktif, atau karena ekspresi reguler dalam permintaan tidak cocok dengan layanan yang dikonfigurasi.
- WAF 403: Dilarang. Ini adalah pesan kesalahan oleh profil HTTP/S jika WAF diaktifkan dan mesin WAF menolak permintaan tersebut.
Header #
Di bagian ini, kita dapat menambah, mengubah, atau menghapus header permintaan dan respons secara global, menerapkan tindakan ke semua layanan yang dikonfigurasi. Jika header dikonfigurasi di bagian layanan, konfigurasi tersebut akan dibuang.
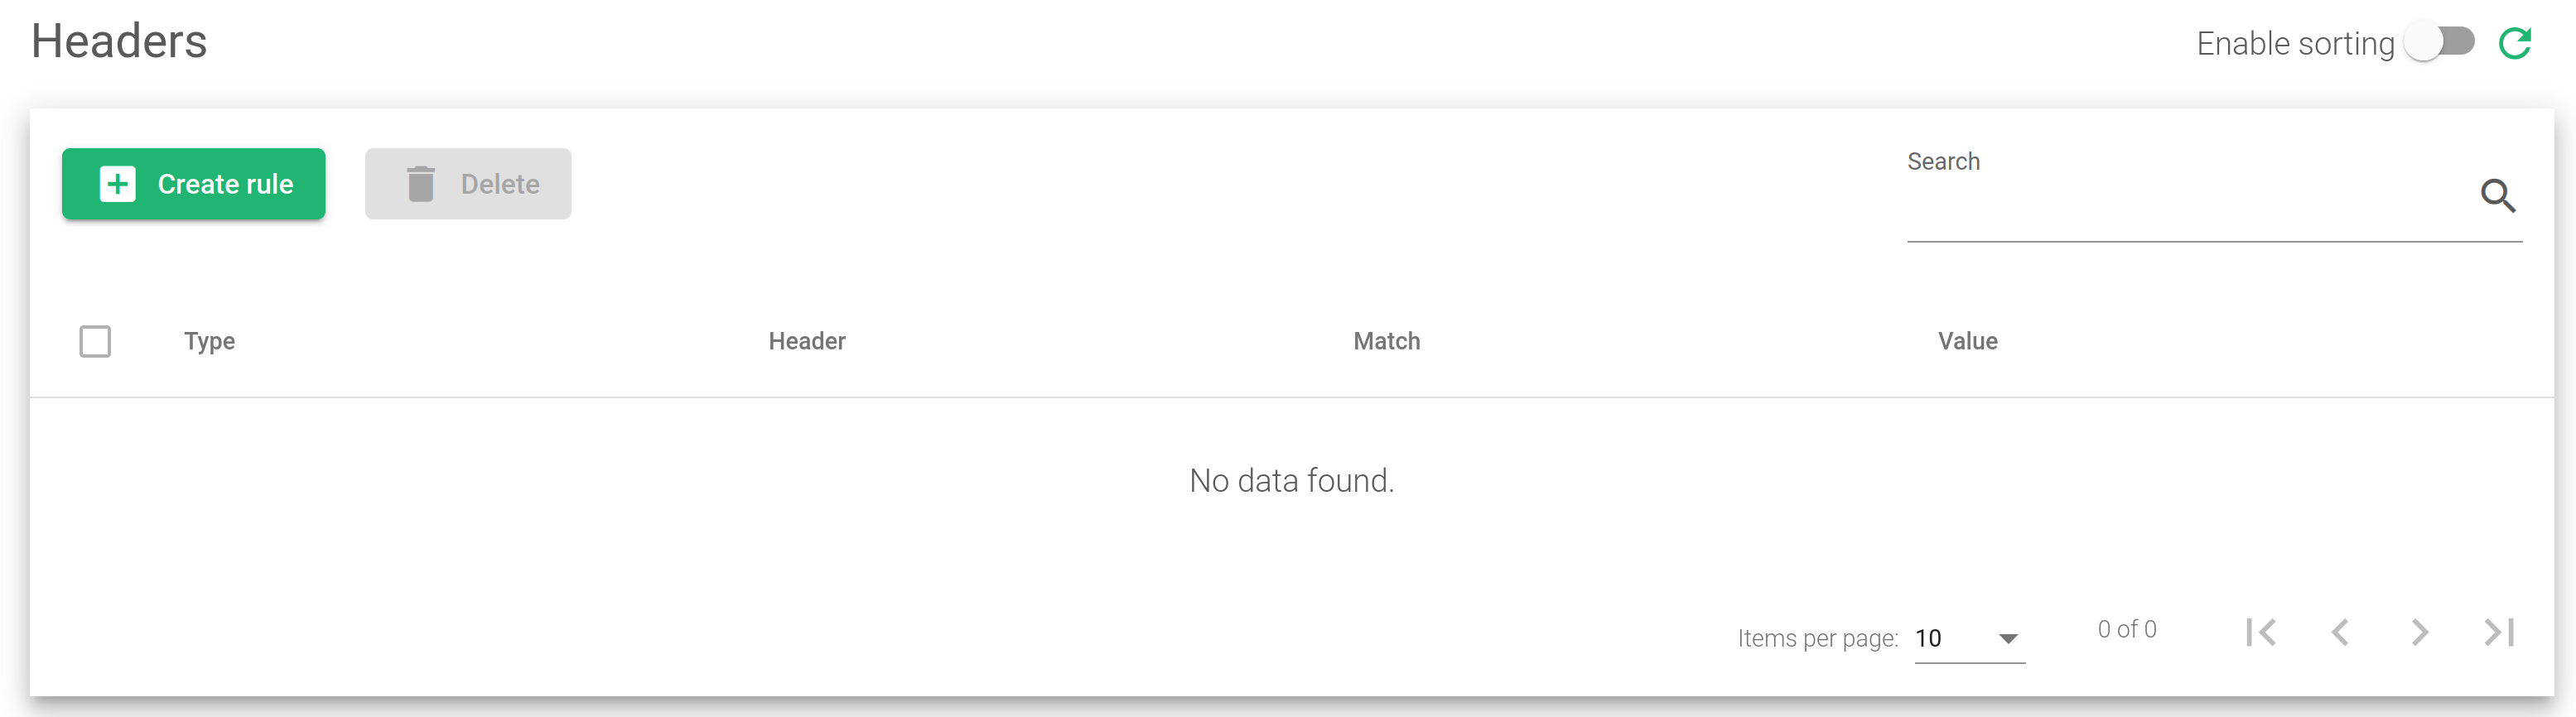
Tindakan yang digunakan di bagian ini meliputi:
Buat aturan. Aturan header global akan dibuat.
Delete. Aturan header global akan dihapus.
Bagian ini memungkinkan kita untuk menambahkan, memodifikasi, atau membuat permintaan dan respons Header seperti yang ditunjukkan pada gambar di bawah ini.
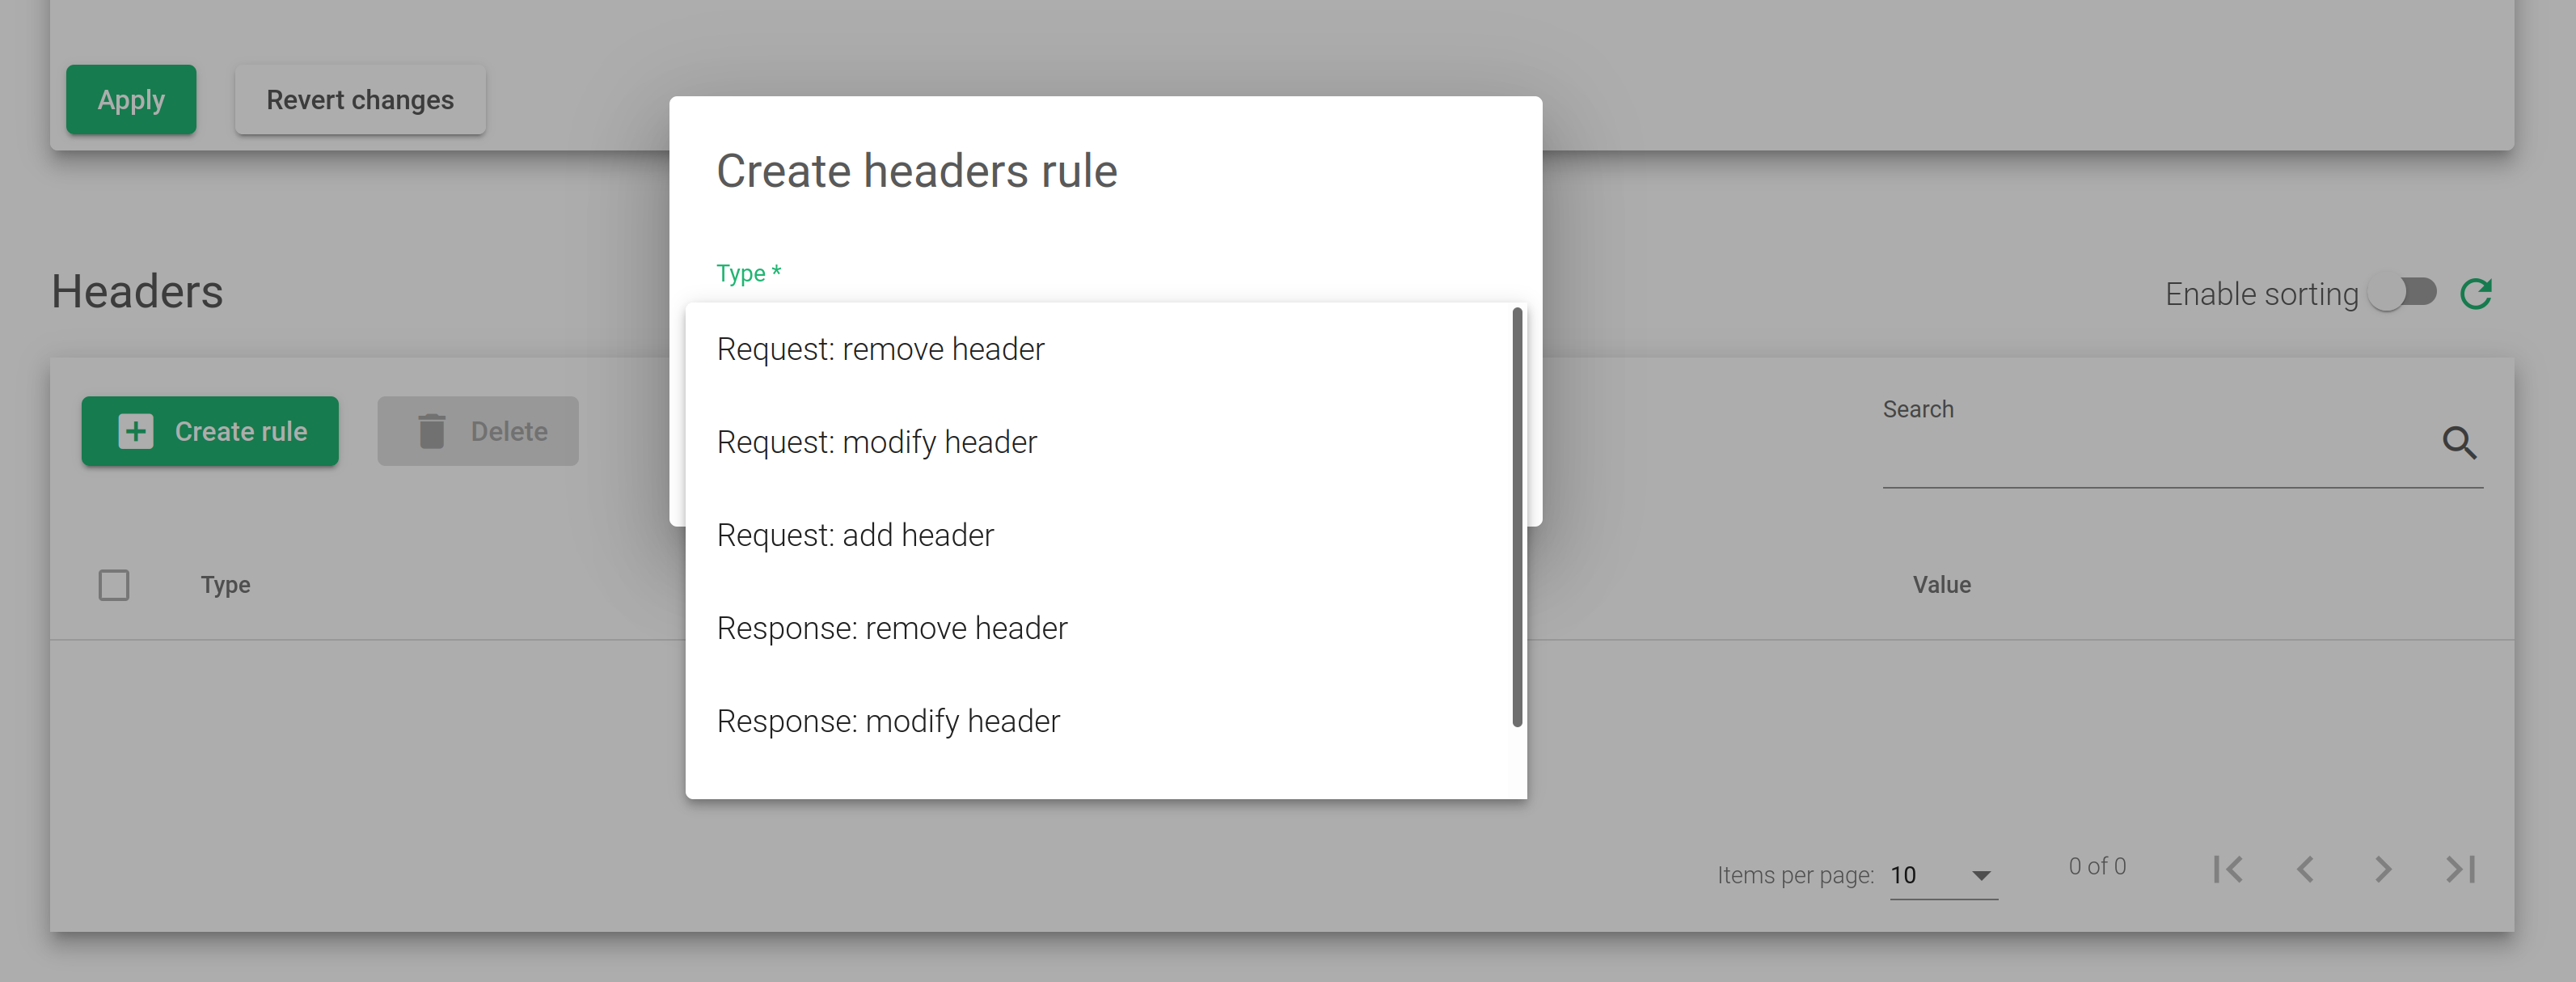
Jenis.
- Permintaan: hapus header. Pola header yang akan dihapus dari permintaan HTTP klien.
- Permintaan: ubah header. Ubah header dari permintaan HTTP klien.
- Permintaan: tambahkan tajuk. Header yang akan ditambahkan ke permintaan HTTP klien.
- Tanggapan: hapus header. Pola header yang akan dihapus dari respons HTTP Backend.
- Tanggapan: ubah header. Ubah header dari respons HTTP Backend.
- Tanggapan: tambahkan header. Header yang akan ditambahkan ke respons HTTP Backend.
Pengaturan Layanan #
Layanan dalam farm LSLB dengan profil HTTP menyediakan kemampuan pengalihan konten untuk layanan virtual web guna mengirimkan beberapa layanan dan aplikasi web melalui IP dan PORT virtual yang sama . Hal ini membantu menyatukan aplikasi web melalui satu domain, mengelola host virtual , mengelola URL , mengkonfigurasi pengalihan , mengkonfigurasi persistensi dan backend per layanan . Setiap layanan dalam farm LSLB memiliki berbagai properti, pemeriksaan kesehatan, persistensi, manajemen header, dan daftar backend. Ekspresi reguler dapat digunakan untuk mencocokkan kondisi yang akan menentukan layanan yang akan digunakan per permintaan.
Setiap kondisi kecocokan layanan akan diperiksa oleh inti profil farm HTTP dalam mode prioritas (yang dapat diubah jika diperlukan). Jika tidak ada layanan yang cocok maka inti pertanian akan mengembalikan kesalahan (kesalahan HTTP 503). Karena alasan ini, definisi beberapa layanan tertentu diperbolehkan. Jika bidang URL dan Host tidak ditentukan, semua permintaan akan cocok. Kondisi layanan HTTP akan ditentukan oleh host virtual dan/atau pola URL.
Pertama, membuat dan menambahkan setidaknya satu server backend ke suatu layanan adalah suatu keharusan. Setelah layanan baru diterapkan, layanan HTTP akan dievaluasi dari atas ke bawah dalam urutan daftar. Layanan pertama yang cocok di bidang Host dan/atau URL akan memproses permintaan. Ketentuan layanan tersebut ditentukan oleh URL atau pola Host.

Ketentuan layanan yang harus dicocokkan adalah:
Host Virtual . Fitur ini memungkinkan Anda untuk menentukan kondisi berdasarkan nama domain menggunakan IP virtual dan port yang sama dalam farm HTTP. Jika Anda ingin menghapus kondisi ini, Anda dapat membiarkan kolom ini kosong. Ekspresi reguler dalam format PCRE didukung di kolom ini.
Pola URL . Tujuan dari kolom ini adalah untuk mengidentifikasi layanan web berdasarkan jalur URL yang diminta oleh klien. URL akan dievaluasi terhadap pola yang telah ditentukan, untuk memastikan sintaksnya benar. Jika Anda ingin mengabaikan kondisi ini, Anda dapat membiarkan kolom ini kosong. Ekspresi reguler dalam format PCRE didukung dalam kolom ini, memungkinkan pencocokan pola tingkat lanjut.
Nilai Virtual Host dan pola URL adalah ekspresi reguler. Jika dibiarkan kosong, nilai apa pun akan cocok. Kedua kolom harus cocok atau akan dilewati ke layanan berikutnya. Disarankan untuk menggunakan setidaknya satu, yang berfungsi sebagai nilai default jika tidak ada kecocokan yang terdeteksi di bagian bawah.
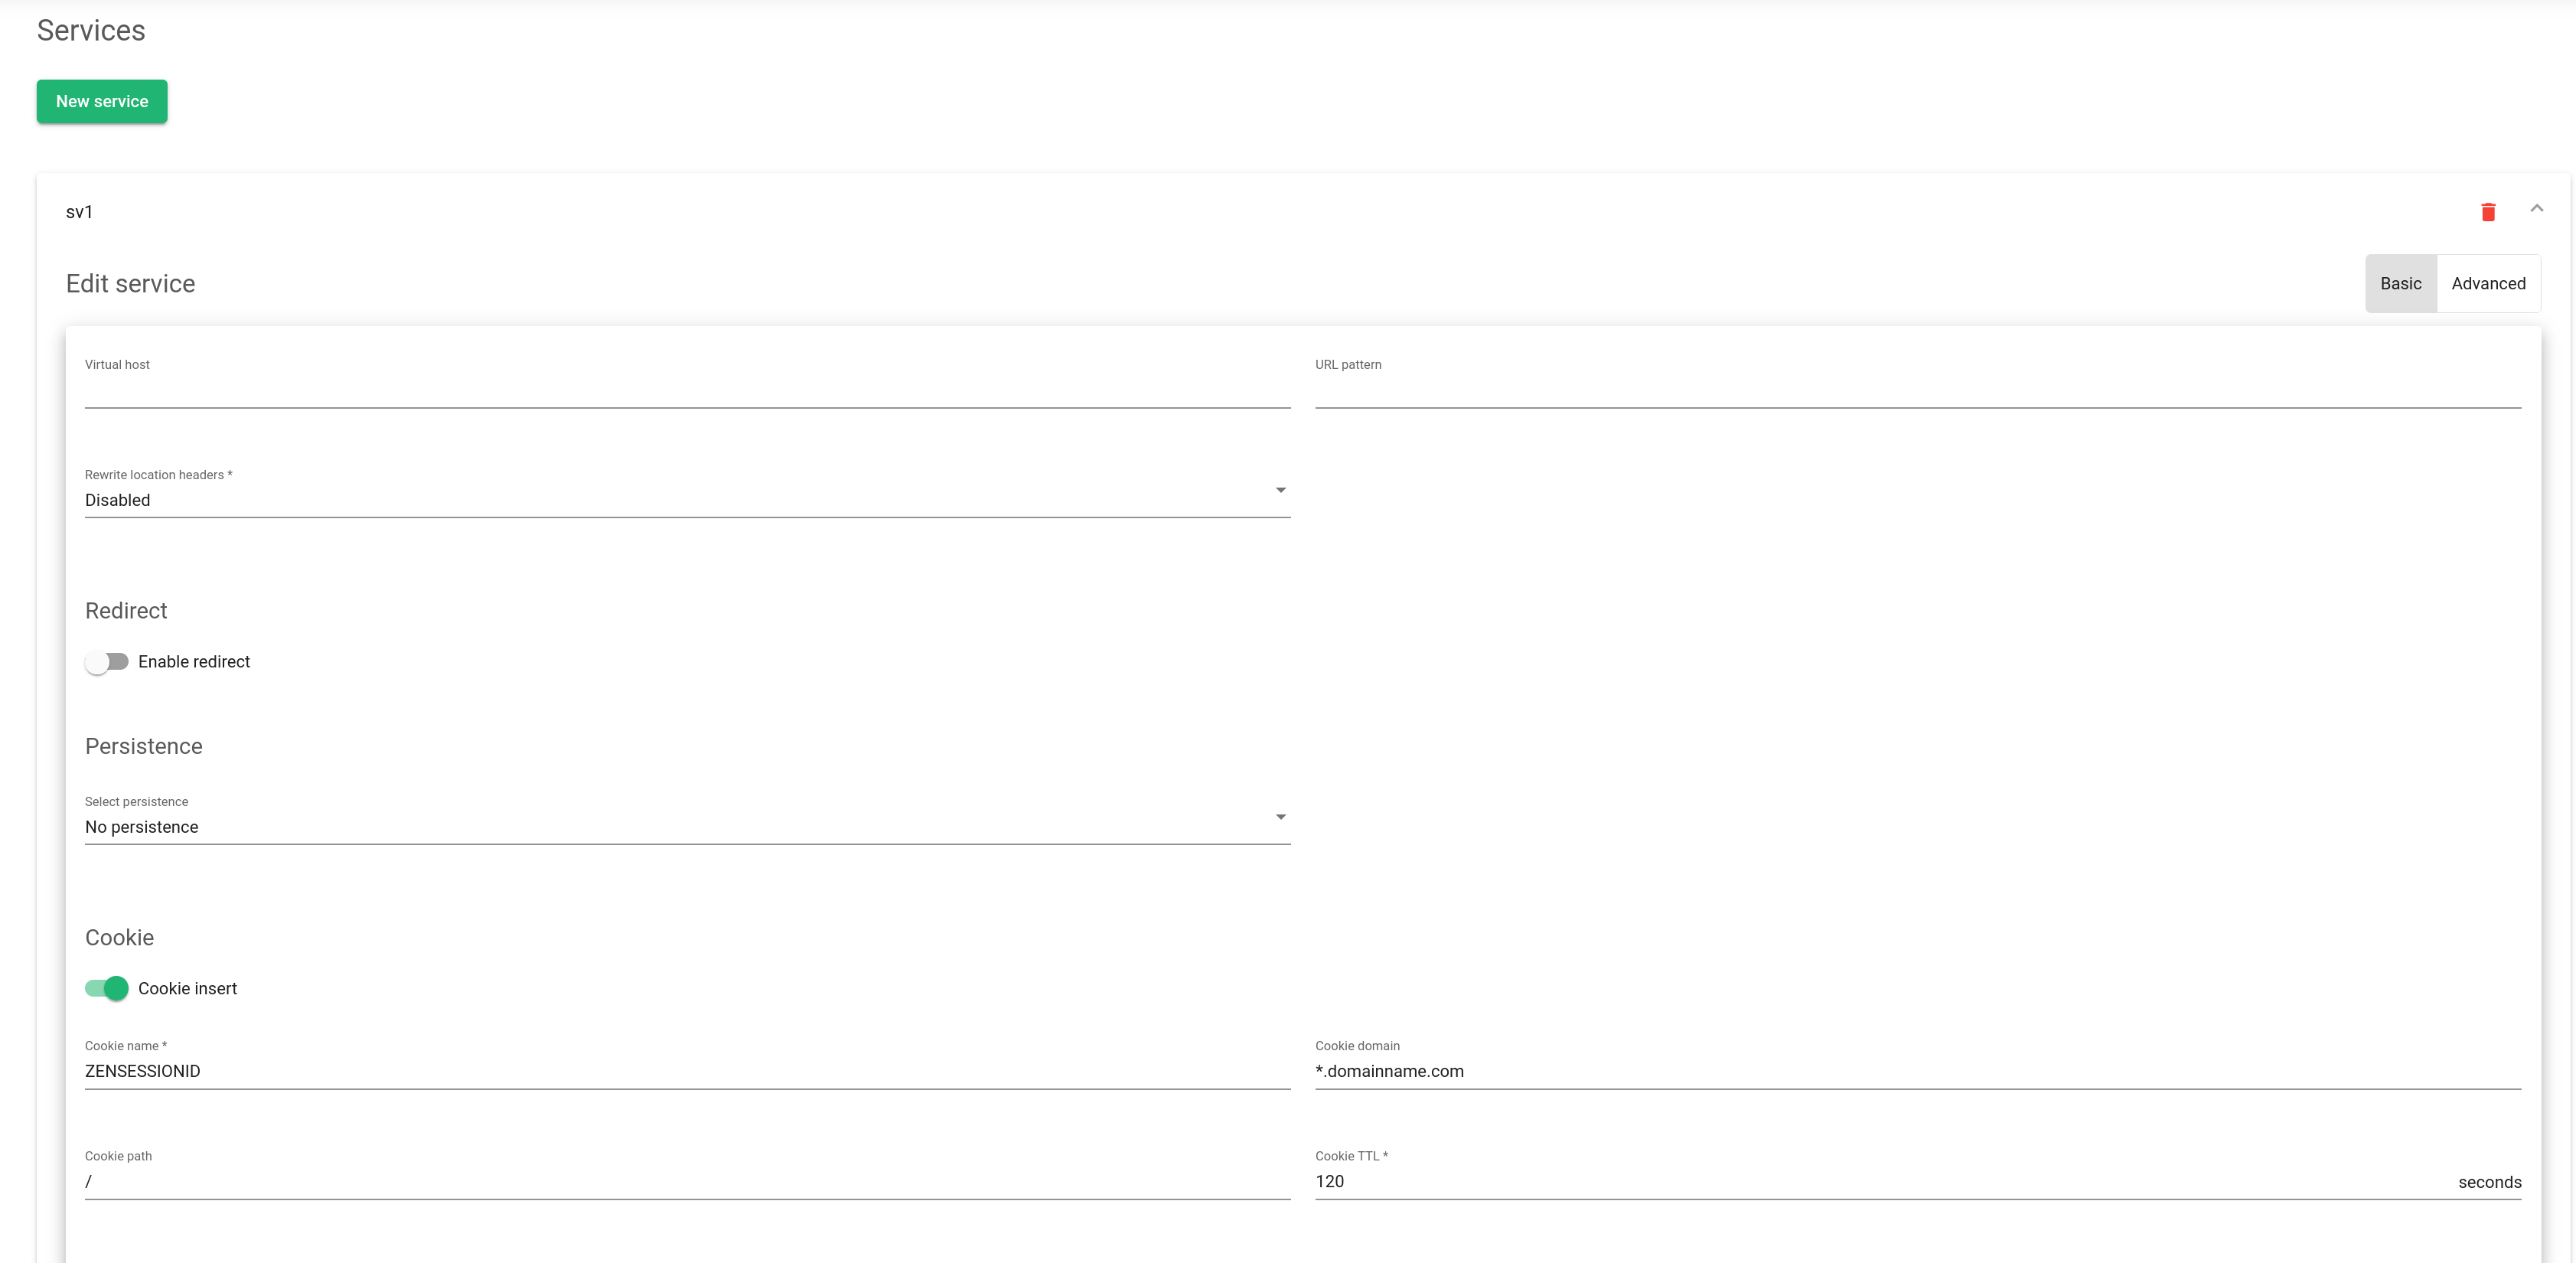
Tulis ulang header Lokasi . Jika diaktifkan, layanan dipaksa untuk memodifikasi header Lokasi dan Content-location sebagai respons terhadap klien. Jika nilainya sama dengan backend itu sendiri atau VIP (tetapi dengan protokol yang berbeda), respons akan dimodifikasi untuk menampilkan virtual host dalam permintaan. Jika tombol toggle diaktifkan dan bandingkan backend diaktifkan, maka hanya alamat IP backend yang dibandingkan. Ini penting saat mengarahkan permintaan ke listener HTTPS di server yang sama dengan listener HTTP. Saat aktifkan dan bandingkan backend dipilih, flag bernama Aktifkan jalur untuk Tulis Ulang Header Lokasi akan tersedia. Aktifkan flag ini jika Anda bekerja dengan Tulis Ulang URL . Nilai ini akan memaksa Anda untuk memeriksa respons URL dan akan mengubah respons ke aslinya jika aturan dikonfigurasi di Tulis Ulang URL . Jika bidang ini diaktifkan, bidang ini akan menimpa arahan yang sama di bagian global.
redirect #
Jika layanan mengaktifkan opsi pengalihan, server backend tidak dapat digunakan karena semua permintaan akan dikirim ke URL yang ditentukan.
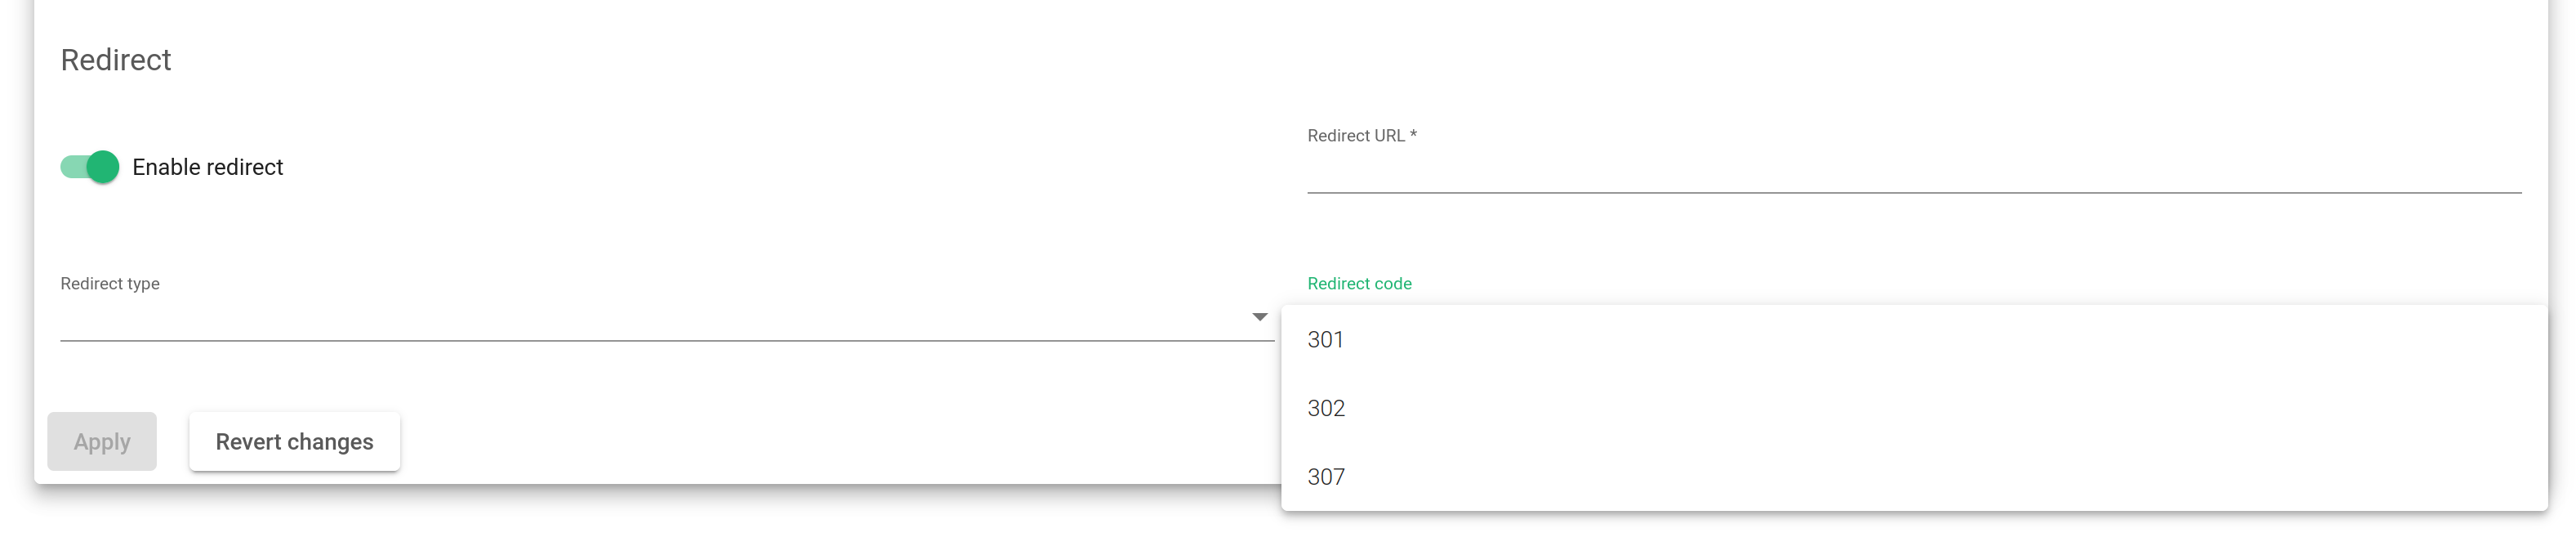
Tipe Pengalihan . Terdapat dua tipe pengalihan: Default dan Append . Dengan tipe Default , URL dianggap sebagai host dan path absolut yang akan dialihkan. Dengan tipe Append , path permintaan asli akan ditambahkan ke host dan path yang Anda tentukan.
URL Pengalihan . Parameter ini mengontrol ke mana klien akan dialihkan setelah permintaan dijawab. Permintaan klien dijawab secara otomatis dengan mengalihkan ke URL baru. Jika Anda mengkonfigurasi nilai pengalihan, JANGAN mengkonfigurasi backend di layanan ini. Jika Virtual Host dan pola URL cocok, perangkat akan mengirimkan respons Header Lokasi HTTP ke klien agar dialihkan ke URL yang dikonfigurasi.
Kode Pengalihan . Beberapa kode pengalihan HTTP dapat digunakan: 301 (Dipindahkan Secara Permanen), 302 (Dipindahkan Secara Sementara), atau 307 (Pengalihan Sementara).
Ketekunan #
Persistensi . Parameter ini mendefinisikan bagaimana layanan HTTP akan mengelola sesi klien dan koneksi HTTP mana yang harus dikontrol untuk menjaga sesi klien tetap aman. Saat jenis persistensi sesi dipilih, Time To Live (TTL) (detik) akan ditampilkan.
- Tidak ada kegigihan. Layanan pertanian tidak akan mengontrol sesi klien. Permintaan HTTP atau HTTPS akan dikirimkan ke server nyata.
- IP: Alamat klien. Alamat IP klien akan digunakan untuk menjaga sesi klien tetap terbuka melalui server sebenarnya.
- DASAR: Otentikasi dasar. Header otentikasi dasar HTTP akan digunakan untuk mengontrol sesi klien. Misalnya, ketika halaman web meminta otentikasi dasar dari klien, header HTTP akan berisi string seperti berikut:
		HTTP/1.1 401 Otorisasi Diperlukan Server: HTTPd/1.0 Tanggal: Sabtu, 27 Nov 2011 10:18:15 GMT
		WWW-Otentikasi: Ranah dasar = "Area Aman"
		Tipe Konten: teks/HTML Panjang Konten: 31
Kemudian klien menjawab dengan header:
                DAPATKAN /private/index.html HTTP/1.1 Host: localhost
		Otorisasi: Dasar QWxhZGRpbjpvcGVuIHNlc2FtZQ==
String otentikasi dasar ini digunakan sebagai ID sesi untuk mengidentifikasi sesi klien.
- PARM: Parameter URI. Cara lain untuk mengidentifikasi sesi klien adalah melalui parameter URI yang dipisahkan dari karakter titik koma yang digunakan sebagai pengidentifikasi sesi pengguna. Dalam contoh http://www.example.com/private.php;EFD4Y7 parameter akan digunakan sebagai pengidentifikasi sesi.
- URL: Parameter permintaan. Ketika ID sesi dikirim melalui parameter GET dengan URL, parameter ini menunjukkan bahwa nama yang terkait dengan ID sesi klien akan dimungkinkan. Misalnya permintaan klien seperti http://www.example.com/index.php?sid=3a5ebc944f41daa6f849f730f1 harus dikonfigurasi dengan parameter Pengidentifikasi Sesi Persistensi (nilai sid dalam contoh ini) dan sesi ketekunan time to life (TTL)
- KUE KERING: . Anda akan dapat memilih variabel cookie HTTP untuk dibaca dari Header HTTP dan menggunakannya untuk mempertahankan sesi klien selama waktu tertentu. Nama cookie yang dikonfigurasi di pengidentifikasi sesi ketekunan bidang dibuat oleh pemrogram dan disematkan ke halaman web untuk mengidentifikasi sesi klien, misalnya:
                DAPATKAN /spec.html HTTP/1.1 Host: www.example.org
                Cookie: sessionidexample=75HRSd4356SDBfrte
Selain itu, sesi Persistensi Time To Life (TTL) harus dikonfigurasi. Nilai ini mengatur waktu yang dihemat oleh penyeimbang beban saat klien dan backend tidak melakukan aktivitas apa pun.
- HEADER: header permintaan. Bidang khusus header HTTP dapat digunakan untuk mengidentifikasi sesi klien. Sesi persistensi Time To Life dan pengidentifikasi sesi persistensi perlu dikonfigurasi. Misalnya:
               DAPATKAN /index.html HTTP/1.1 Host: www.example.org
               X-ses: 75HRSd4356SDBfrte
Kue #
Penyisipan cookie . Jika didefinisikan, load balancer akan membuat cookie di setiap respons dengan kunci backend yang sesuai. Bahkan jika tabel sesi dikosongkan atau sesi dinonaktifkan, backend yang tepat akan dipilih. Fitur ini menghindari perubahan kode server sebenarnya untuk membuat cookie sesi.
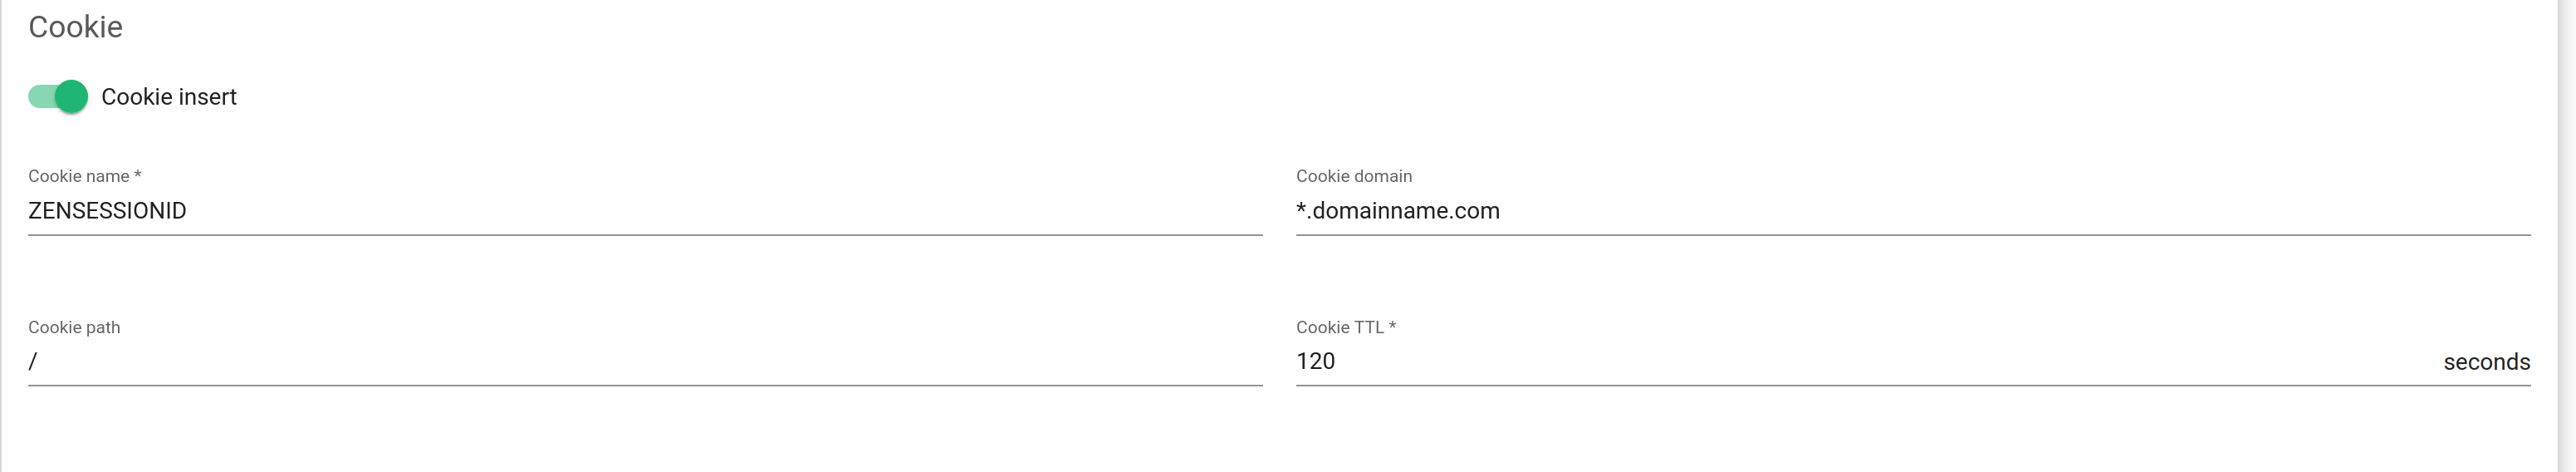
Nama Cookie: Nama cookie yang akan dibuat dan ditambahkan ke permintaan klien/respons backend. Jalur Cookie : URI atau jalur relatif tempat cookie baru akan dibuat. Untuk seluruh domain, karakter harus diatur. Domain Cookie : Domain tempat cookie akan dibuat. Terakhir, TTL Cookie : Jumlah detik cookie akan disimpan dalam memori antara klien dan backend. Bidang ini harus lebih besar dari 0. Dan waktu ini terkait dengan waktu tanpa aktivitas apa pun. Setelah membaca detik yang ditunjukkan tanpa aktivitas apa pun, sesi persistensi akan dihapus.
Penjaga Pertanian #
Peternakan HTTP menyediakan pemeriksaan kesehatan backend dasar dan asli, tetapi konfigurasi Farmguardian direkomendasikan untuk pemeriksaan kesehatan backend heuristik yang lebih cerdas guna memastikan bahwa aplikasi sehat.
Beberapa pemeriksaan kondisi lanjutan bawaan atau yang disesuaikan dapat ditetapkan ke layanan ini dari pemeriksaan farmguardian yang sudah dibuat.
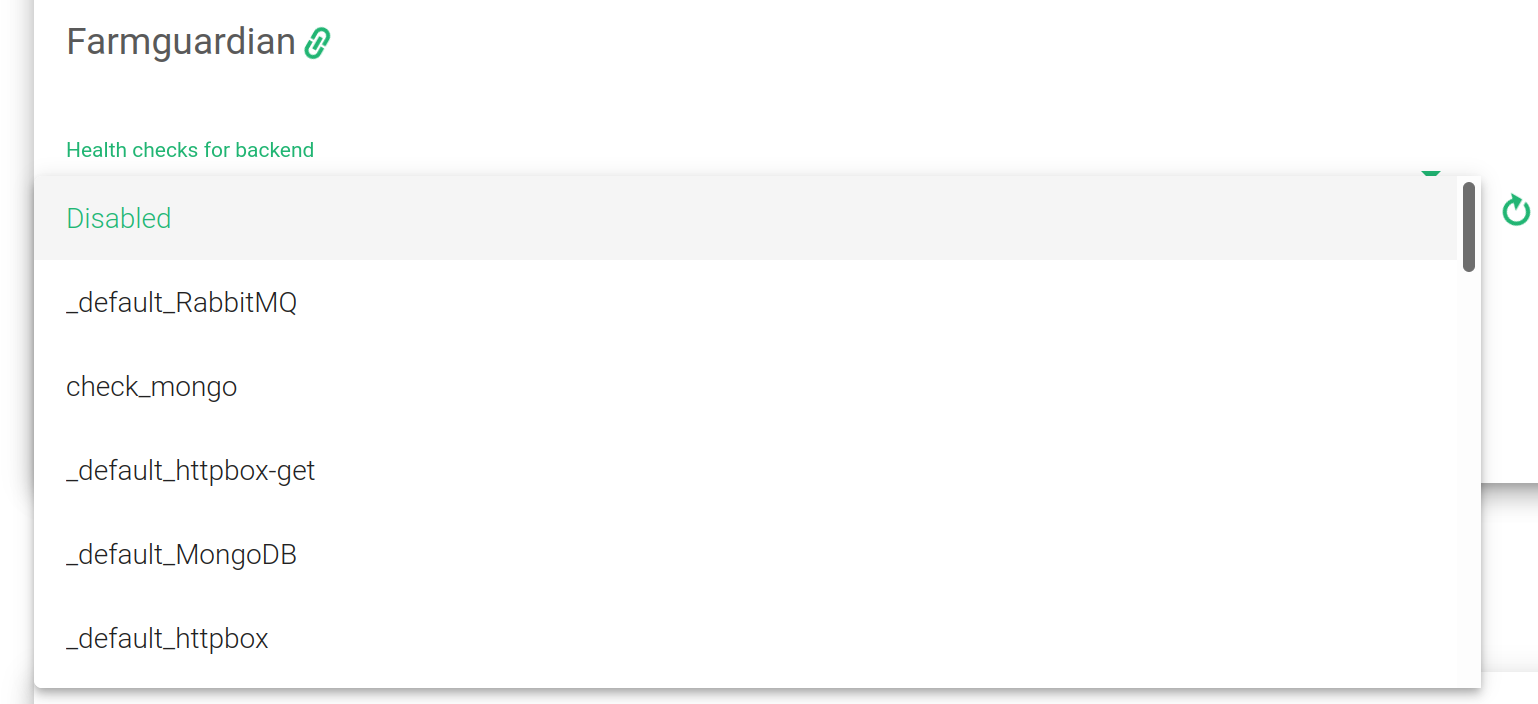
Untuk informasi lebih lanjut tentang Farmguardian, kunjungi bagian Pemantauan >> Farmguardian.
Perhatikan bahwa setelah memilih farmguardian, maka secara otomatis akan diterapkan ke farm.
Backend HTTPS . Kotak centang ini menunjukkan kepada farm bahwa server backend yang didefinisikan dalam layanan saat ini menggunakan protokol HTTPS sehingga data akan dienkripsi sebelum dikirim.
Backends #
Mengenai Backend , profil farm HTTP memungkinkan konfigurasi properti berikut: Semua backend harus menggunakan IPv4 atau IPv6, dan dengan versi IP yang sama dengan VIP Farm.
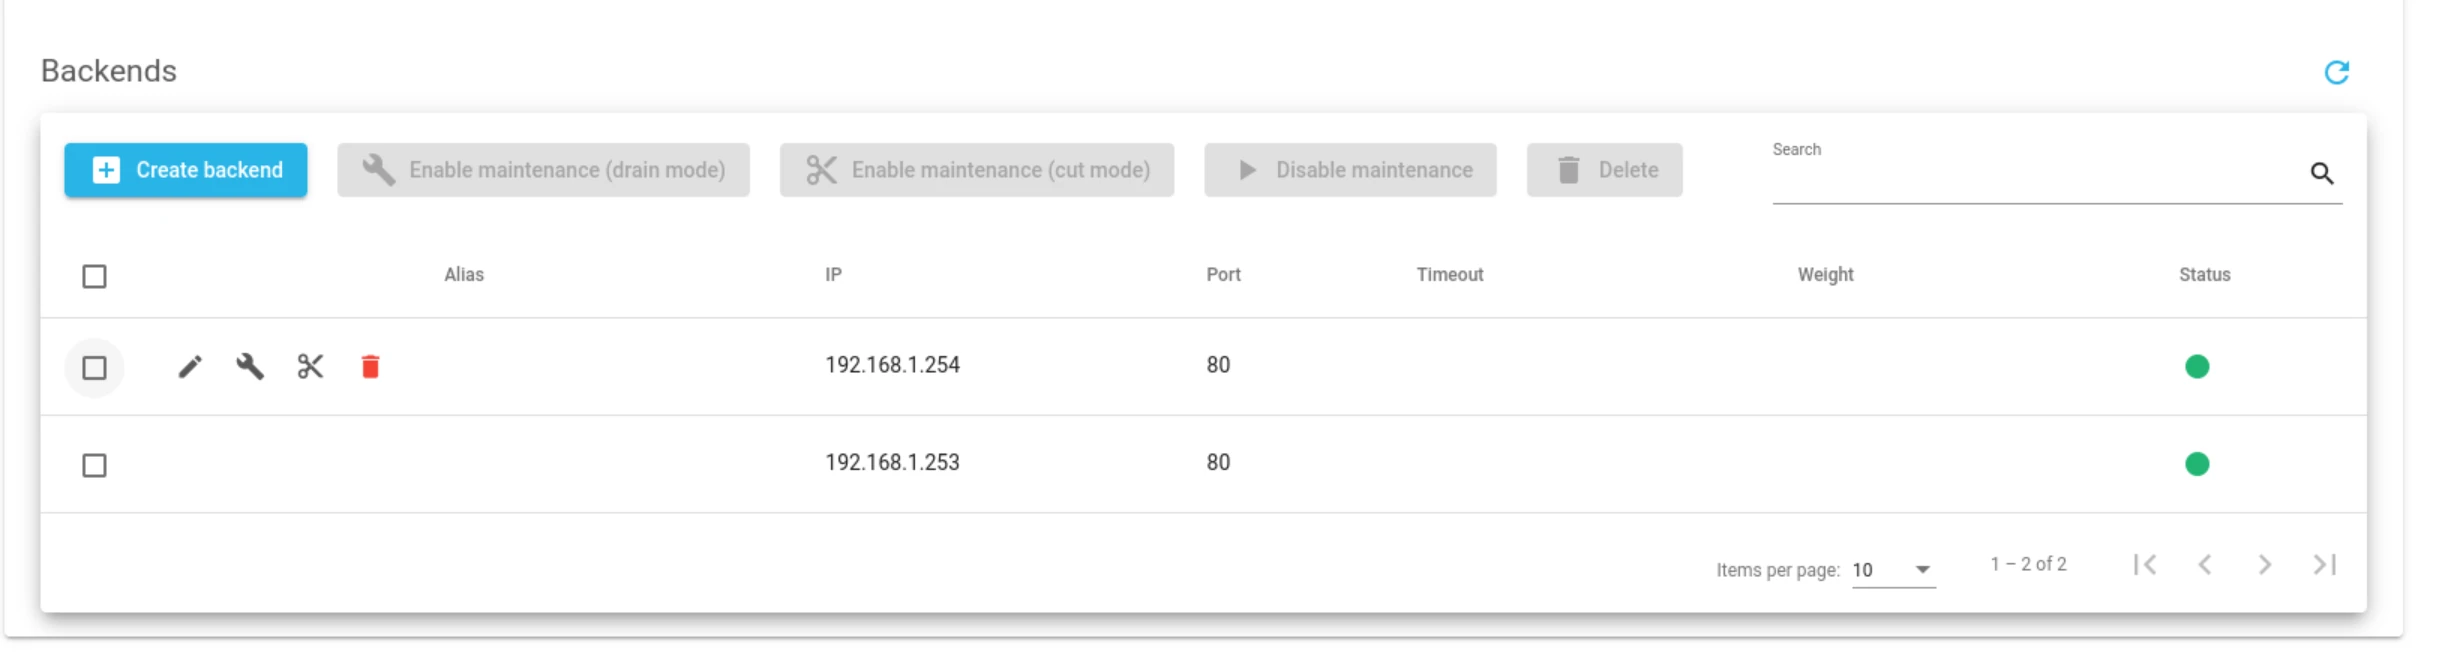
TINDAKAN. Gunakan tindakan berikut untuk mengelola backend:
Untuk backend yang sudah dibuat:
- Aktifkan Pemeliharaan. Gunakan tindakan ini jika backend sebelumnya dinonaktifkan. Menempatkan server sebenarnya dalam mode pemeliharaan berarti tidak ada koneksi baru yang akan dialihkan ke server tersebut. Ada dua metode untuk mengaktifkan mode pemeliharaan:
- Mode Pengurasan. Mempertahankan koneksi dan persistensi yang sudah ada jika diaktifkan, tetapi tidak akan menerima koneksi baru.
- Mode Potong. Membatalkan semua koneksi aktif ke backend
- Nonaktifkan Pemeliharaan. Gunakan tindakan ini saat backend berada dalam mode pemeliharaan. Aktifkan kembali koneksi baru ke server sebenarnya setelah menonaktifkan mode pemeliharaan.
- Delete. Hapus konfigurasi layanan virtual yang dipilih. Alias tersebut tidak akan dihapus jika ada.
ALIAS. Alias backend, jika ada alias yang dipilih.
IP. Alamat IP dari backend tertentu.
PORT. Nomor port server sebenarnya saat ini.
TIMEOUT. Waktu yang diperlukan backend untuk merespons. Nilai ini mengesampingkan parameter batas waktu koneksi Backend global namun terbatas pada farm yang dipilih ini.
BERAT. Nilai bobot untuk server sebenarnya saat ini. Bobot yang lebih besar menunjukkan lebih banyak koneksi yang dikirimkan ke backend saat ini. Secara default, nilai bobot 1 akan ditetapkan. Rentang nilai yang tersedia adalah dari 1 hingga 9.
STATUS. Nilai yang mungkin adalah:
- Up. Peternakan sedang berjalan dan backend siap menerima koneksi.
- Turun. Peternakan sedang berjalan dan layanan mendeteksi bahwa backend tidak berfungsi
- pemeliharaan. Backend ditandai sebagai belum siap menerima koneksi oleh administrator, opsi ini berguna untuk tugas pemeliharaan backend
- Belum diatur. Status backend belum diperiksa.
PRIORITAS. Nilai prioritas untuk server sebenarnya saat ini. Nilai yang lebih rendah mempunyai prioritas lebih. Nilai prioritas layanan default adalah 1. Ketika backend gagal, prioritas layanan meningkat sebesar 1. Ketika backend hidup kembali, nilai prioritas layanan berkurang sebesar 1. Backend aktif berisi nilai prioritas yang kurang dari atau sama dengan prioritas layanan .
BATAS KONEKSI. Jumlah maksimum koneksi bersamaan yang dapat ditangani oleh backend. Jika nilai ini tercapai, koneksi baru ke backend akan diblokir dan klien akan menerima kesalahan HTTP 503.
Tambahkan formulir backend:
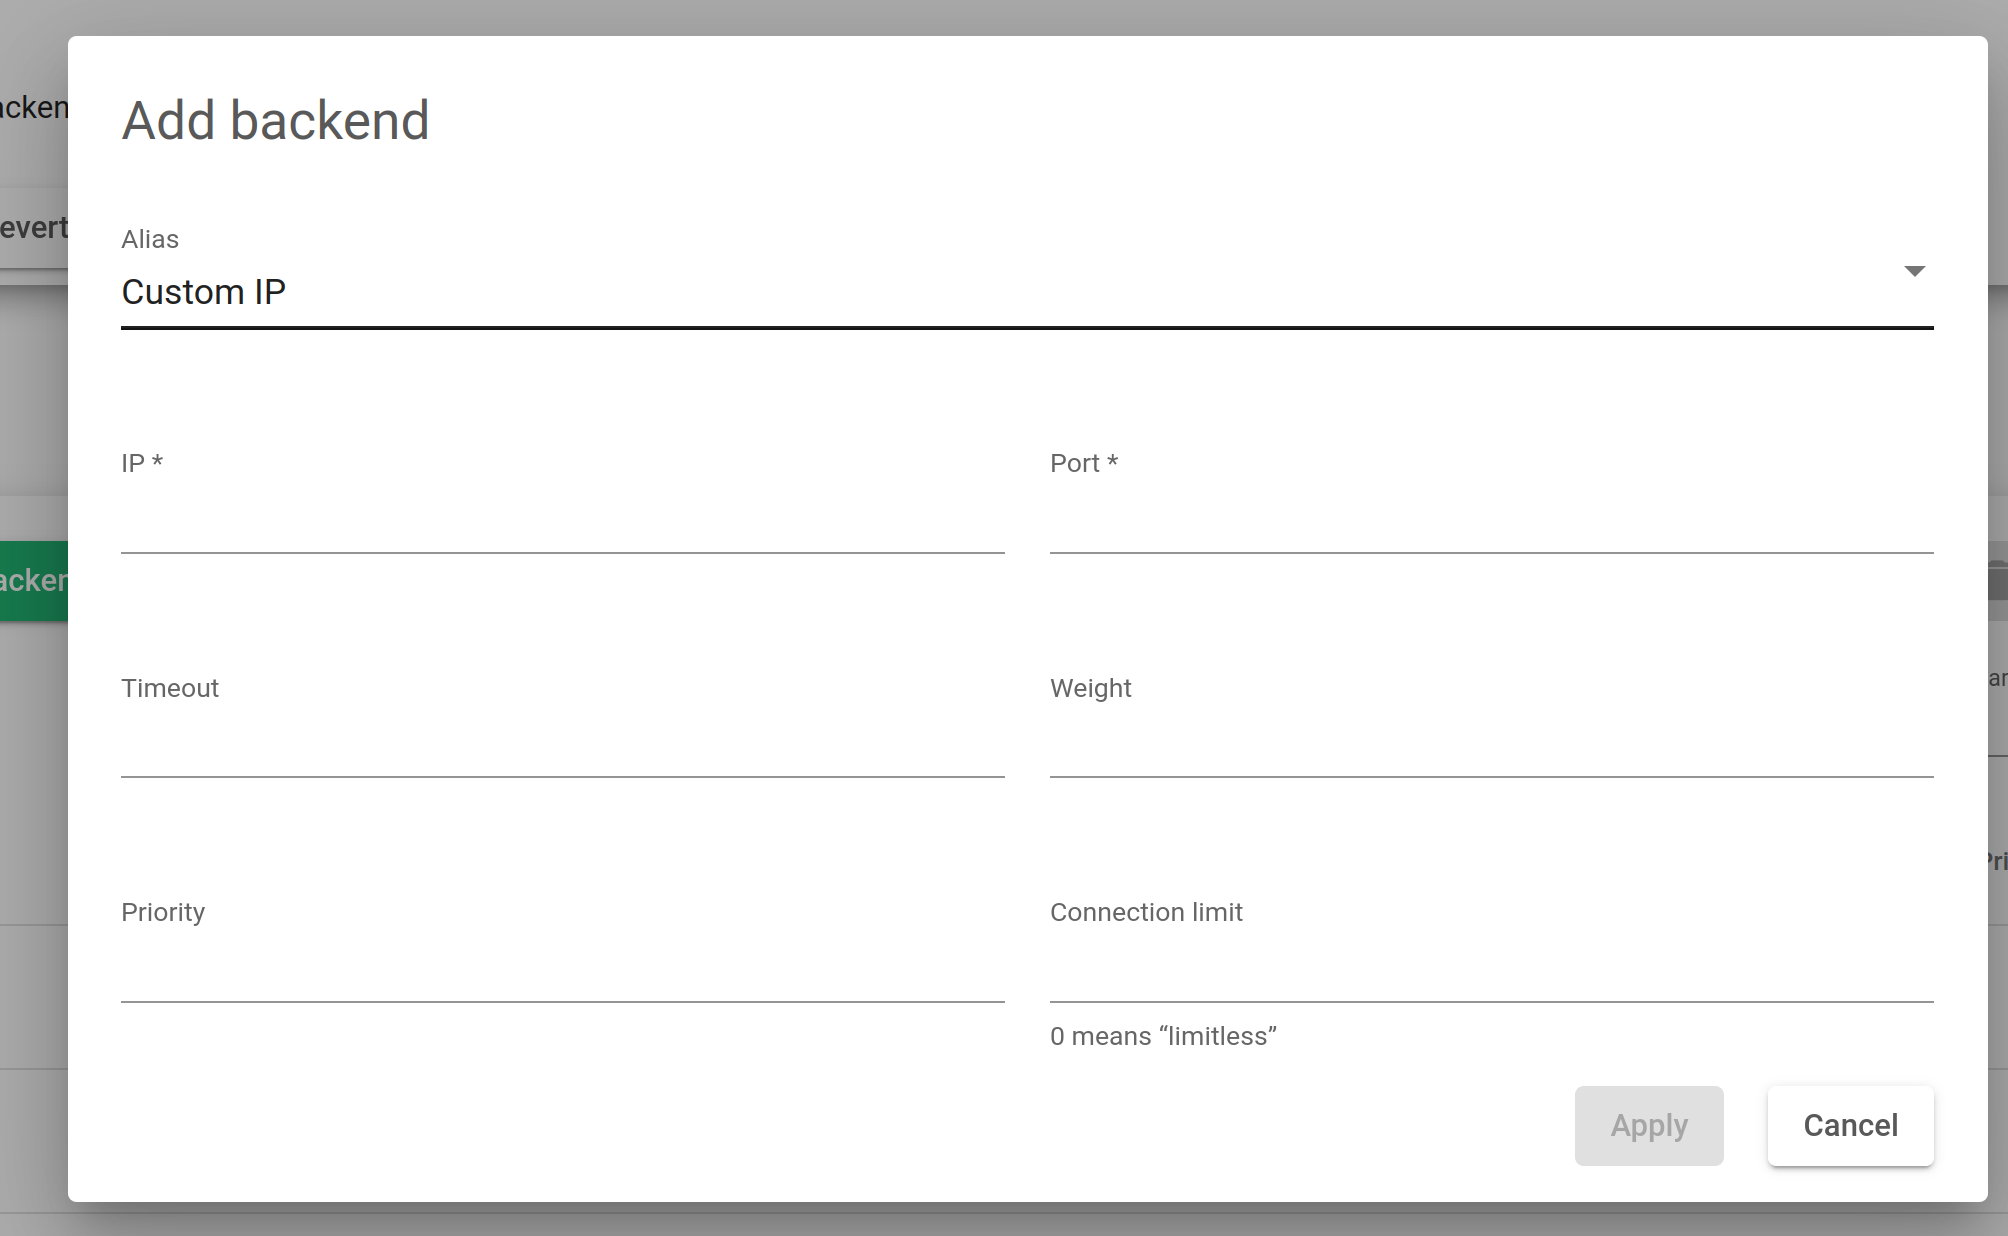
Melalui tindakan tombol menu, tindakan berikut tersedia untuk satu atau beberapa backend yang dipilih:
Tambahkan Bagian Belakang. Perintah ini membuka formulir pembuatan backend.
Tindakan yang disebutkan di atas: Aktifkan pemeliharaan (Menguras ke Memotong mode), Nonaktifkan pemeliharaan ke Delete.
Tulis ulang URL #
Ia memeriksa pola untuk mendapatkan string dari URL dan menggantinya. Beberapa konfigurasi dapat ditambahkan. Semuanya akan diterapkan secara berurutan ke URL masuk kecuali jika tanda terakhir disetel yang akan menyelesaikan fase penulisan ulang URL dan pola Penulisan Ulang URL lainnya tidak akan dievaluasi.
Pada bagian ini, permintaan URL dianalisis oleh mesin proxy HTTP. Jika permintaan URL cocok dengan Pola , maka permintaan URL dikirim ke klien dengan ekspresi reguler Pengganti yang dikonfigurasi. Ketika respons diterima oleh load balancer dari backend, perubahan pada URL sebenarnya hanya akan dilakukan jika Header Lokasi Penulisan Ulang diaktifkan untuk layanan dengan nilai Aktifkan jalur untuk Header Lokasi Penulisan Ulang.
Sebagai contoh, jika Pattern dikonfigurasi dengan nilai /media/(.+)$ dan Replace dengan nilai /svc1/$1 , maka permintaan klien https://vhost.domain.com/media/console akan dikirim ke backend dengan nilai https://vhost.domain.com/svc1/console
Aturan IPDS untuk peternakan HTTP #
Bagian ini memungkinkan Anda untuk mengaktifkan aturan IPDS. Daftar tersebut menampilkan berbagai jenis perlindungan dan kotak pilihan untuk mengaktifkannya. Untuk informasi lebih lanjut, silakan buka dokumentasi khusus IPDS >> Aturan Daftar Hitam , IPDS >> Aturan DoS , IPDS >> Aturan RBL, atau IPDS >> Aturan WAF.
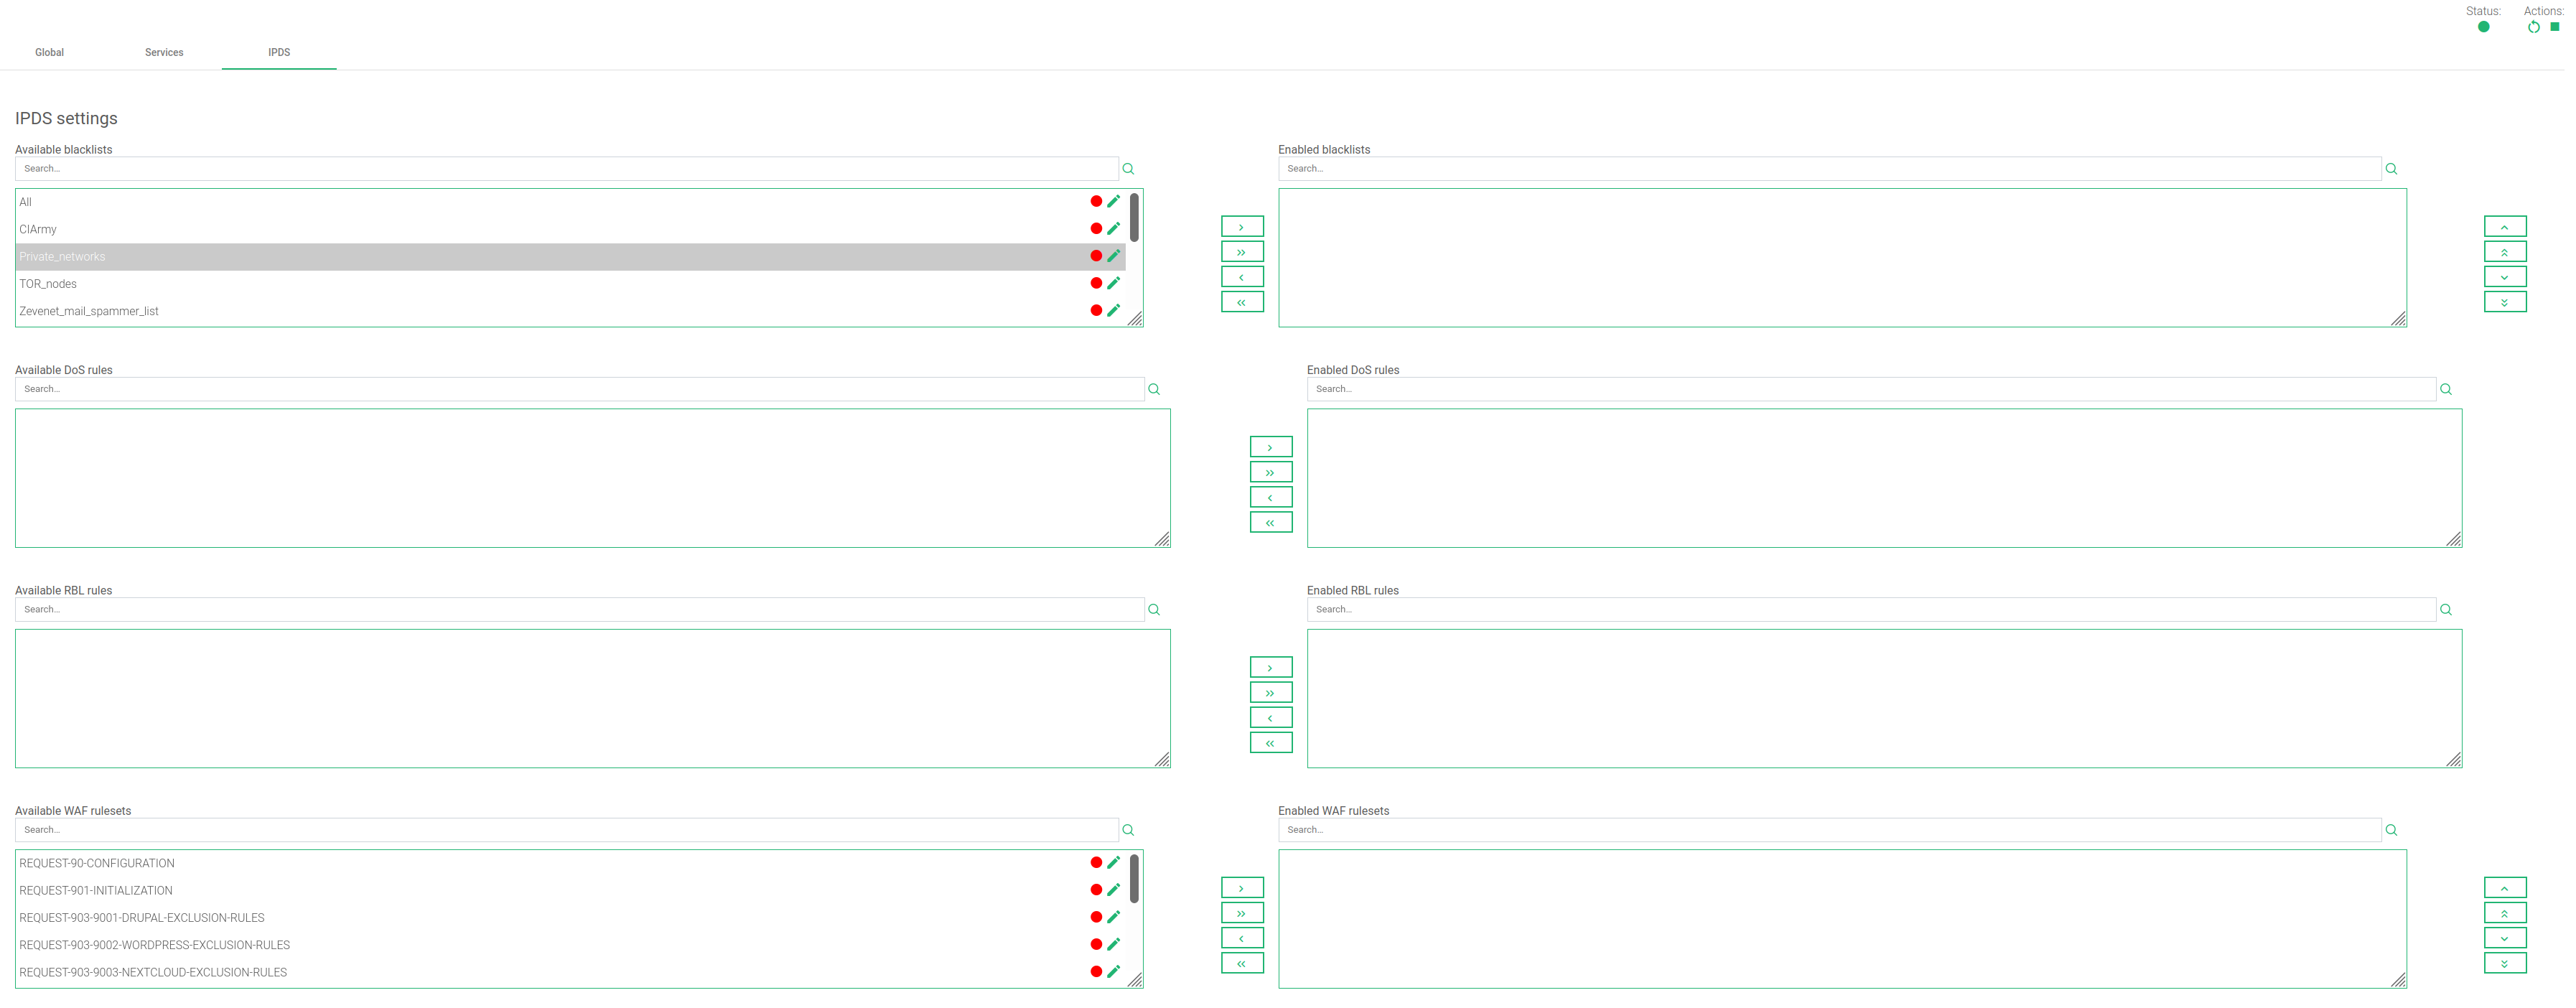
Untuk setiap dari empat jenis aturan IPDS, Blacklist, DoS, WAF, dan RBL, terdapat dua tabel, Tersedia dan Diaktifkan. Terdapat juga ikon rantai. Di bawah tabel Tersedia, Anda akan melihat bahwa semua aturan yang tersedia memiliki jenis yang sama, dan dapat diterapkan ke farm tertentu. Mengenai tabel Diaktifkan, Anda akan melihat bahwa aturan yang diterapkan ke farm yang dipilih memiliki jenis yang sama. Terdapat juga simbol status untuk setiap aturan yang menunjukkan apakah aturan tersebut dihentikan (warna merah) atau sedang berjalan (warna hijau).
Setiap aturan dapat diakses dengan mengklik ikon edit yang memungkinkan Anda mengubah parameter aturan atau bahkan memulai/menghentikan aturan. Anda tidak dapat membuat aturan baru di dalam tampilan farm ini. Ubah melalui bagian IPDS.
Tambahkan aturan dengan mengklik aturan yang diinginkan diikuti dengan mengklik panah tunggal di sebelah kanan. Atau, Anda dapat memilih lebih dari satu dengan menekan tombol shift secara bersamaan dan memilih aturan yang ingin Anda tambahkan. Anda kemudian akan mengklik panah tunggal kanan. Anda juga dapat menambahkan semua daftar hitam yang tersedia dengan mengklik panah ganda di sebelah kanan.
Untuk menghapus satu atau lebih aturan, pilih aturan tersebut dan klik panah kiri atau klik panah ganda untuk menghapus semua.
ekstrak #
Lihat video kami untuk mengetahui betapa mudahnya mengonfigurasi pengalihan HTTPS RELIANOID.


