Apa itu Serangan Reset HTTP/2? #
Serangan reset HTTP/2, juga dikenal sebagai serangan “RST_STREAM”, adalah jenis serangan cyber yang menargetkan protokol HTTP/2, yang digunakan untuk komunikasi web. Dalam serangan reset HTTP/2, penyerang mengirimkan frame RST_STREAM berbahaya atau dibuat khusus ke server web dalam upaya untuk mengganggu atau mengakhiri koneksi HTTP/2 yang sah antara server dan klien (misalnya, browser web). Bingkai RST_STREAM adalah bagian dari protokol HTTP/2 dan digunakan untuk mengakhiri aliran HTTP/2 secara tiba-tiba.
Di sisi lain, Serangan Reset Cepat HTTP/2 adalah variasi spesifik dari serangan reset HTTP/2 yang bertujuan untuk menciptakan gangguan dan ketidakstabilan pada koneksi HTTP/2 dengan lebih cepat dan efisien. Dalam serangan ini, penyerang mengirimkan sejumlah besar frame RST_STREAM secara berurutan ke server target. Karakteristik utama dari serangan ini adalah kecepatan pengiriman frame RST_STREAM, sehingga membebani kemampuan pemrosesan server dan menyebabkan server menghentikan sejumlah besar aliran HTTP/2 dalam waktu singkat.
Bagaimana cara kerja Serangan Reset HTTP/2? #
Biasanya, Serangan Reset HTT/2 berperilaku sebagai berikut:
1. Penyerang memulai koneksi HTTP/2 dengan server target.
2. Selama koneksi berlangsung, penyerang mengirimkan frame RST_STREAM dengan pengidentifikasi stream tertentu atau parameter berbahaya lainnya.
3. Server, setelah menerima frame RST_STREAM ini, tiba-tiba menghentikan aliran HTTP/2 terkait, yang mengakibatkan terputusnya komunikasi antara server dan klien untuk aliran-aliran tertentu tersebut.
4. Gangguan ini dapat menyebabkan berbagai konsekuensi yang tidak diinginkan, seperti rendering halaman yang tidak lengkap, gangguan layanan, atau potensi kehabisan sumber daya di sisi server.
Tujuan serangan reset HTTP/2 mungkin berbeda-beda. Ini dapat digunakan untuk menyebabkan gangguan layanan, menciptakan kondisi penolakan layanan (DoS), atau mungkin mengeksploitasi kerentanan dalam tumpukan HTTP/2 di sisi server. Penyerang mungkin menggunakan metode ini untuk mengeksploitasi kelemahan dalam penanganan frame RST_STREAM di server.
Bagaimana cara memitigasi Serangan Reset HTTP/2? #
Untuk memitigasi serangan reset HTTP/2, administrator server dan pengembang harus selalu memperbarui implementasi HTTP/2 mereka, menerapkan langkah-langkah keamanan, dan mempertimbangkan pembatasan kecepatan dan pemfilteran lalu lintas HTTP/2 yang masuk untuk mencegah atau membatasi dampak serangan tersebut. Selain itu, mereka harus memantau perilaku server mereka dan mencatat aktivitas apa pun yang tidak biasa atau mencurigakan.
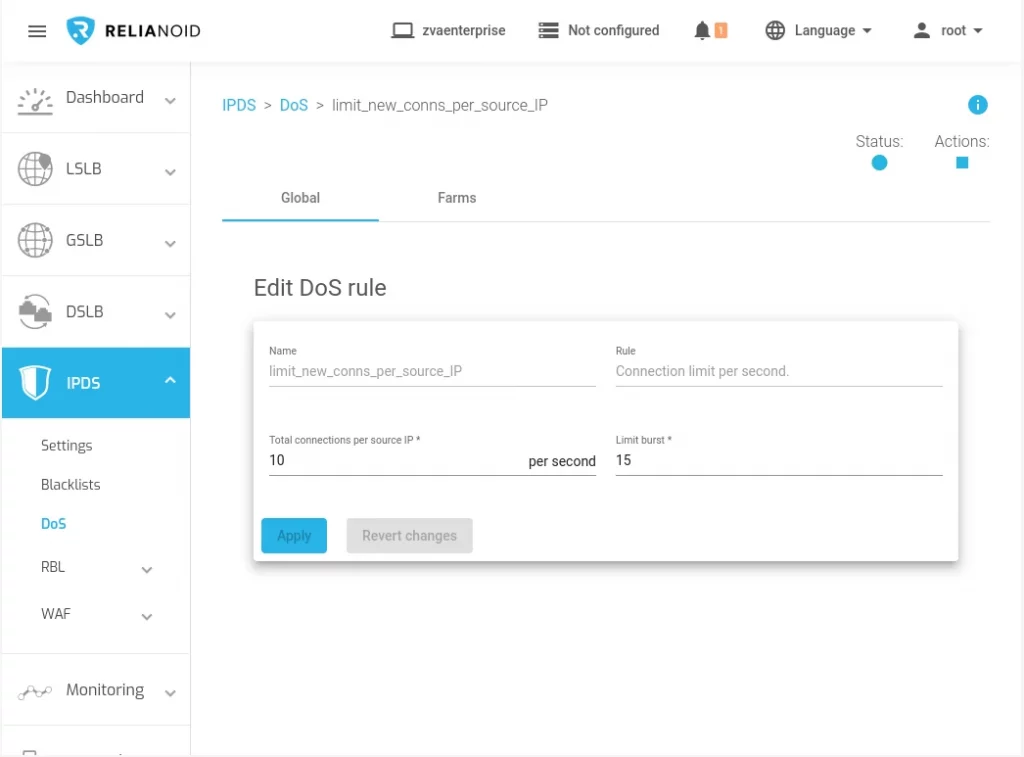
Dengan Load Balancer dengan fitur keamanan tingkat lanjut, seperti RELIANOID Load Balancer, Anda dapat memanfaatkan DoS komponen yang termasuk dalam IPDS modul untuk membatasi kecepatan koneksi baru per klien.