Ringkasan #
Seiring dengan skala aplikasi web, kebutuhan akan pengontrol Pengiriman yang andal adalah hal yang terpenting. Menyebarkan RELIANOID ADC memastikan bahwa seseorang dapat memantau seluruh jaringan baik di dalam maupun di luar lokasi. Pengiriman aplikasi berkecepatan tinggi sangat penting jika situs web perusahaan adalah mesin penghasil prospek. Saat menggunakan IP Besar F5, Anda pasti merasa frustrasi dengan kecepatan pengiriman dan betapa rumitnya navigasi antarmuka pengguna.
Jika Anda mencari alternatif, tidak perlu mencari lagi RELIANOID ADC. Pada artikel ini, kita akan membahas konsep dasar dalam BIG IP F5 dan terjemahannya saat digunakan RELIANOID ADC.
Prasyarat #
Untuk mengikuti panduan ini, Anda harus:
- Memiliki contoh aktif RELIANOID ADC di stasiun kerja Anda atau platform cloud. Jika sebuah instance tidak diinstal, meminta evaluasi.
- Familiar dengan konsep F5 Big-IP, khususnya modul LTM.
- Memiliki akses ke RELIANOID panel web. Jika tidak, ikuti ini dengan cepat petunjuk pemasangan.
- Memiliki pengetahuan tentang membuat server Virtual di RELIANOID ADC. Ikuti panduan ini: Konfigurasi server virtual lapisan 4 dan lapisan 7.
Konsep dasar #
Node: Node di Big-IP F5 adalah server yang menghosting aplikasi dan memproses lalu lintas yang dikirimkan ke aplikasi tersebut oleh penyeimbang beban. RELIANOID menggunakan istilah Backend berarti node atau server host.
Monitor Kesehatan: Kesehatan node memerlukan pemantauan rutin dalam interval tertentu. Itu Monitor Kesehatan opsi memeriksa apakah server backend aktif atau tidak aktif dan melaporkan informasi tersebut ke admin sistem. Ini juga memantau apakah layanan tertentu berfungsi seperti yang diharapkan atau tidak. RELIANOID menggunakan satu set plugin yang disebut Penjaga Pertanian.
Kolam: Kumpulan adalah sekelompok node yang melayani aplikasi yang sama melalui port yang dikenal seperti 25 untuk SMTP, 80 untuk HTTP, atau 443 untuk HTTPS. Kolam sama dengan a Pelayanan saat menggunakan contoh RELIANOID penyeimbang beban.
Batas Koneksi: Batasan ini mengacu pada jumlah maksimum koneksi yang dapat ditampung oleh satu server backend. RELIANOID menggunakan istilah Maks. Koneksi untuk menentukan batas koneksi bersamaan yang dimiliki server host.
Rasio: Gunakan rasio ketika beberapa node memiliki lebih banyak sumber daya dan potensi lebih tinggi dibandingkan node lain dalam daftar node yang sama. RELIANOID menggunakan metrik berat untuk mendistribusikan lebih banyak lalu lintas ke server backend dengan lebih banyak sumber daya.
Anggota Kelompok: Anggota mengacu pada node aktif dalam kumpulan yang memberikan layanan melalui port yang dikenal. Sebuah node tidak dapat menjadi anggota pool jika tidak memiliki port. Semua RELIANOID Backends adalah anggota Kumpulan karena Anda mendefinisikannya dengan port backend terpisah.
Alamat Tujuan/Masker: Alamat tujuan mengacu pada IP virtual (VIP). Alamat IP ini akan mendengarkan semua lalu lintas web yang masuk dan mendistribusikannya secara merata ke anggota kumpulan. RELIANOID menggunakan istilah IP virtual untuk alamat tujuan.
Pelabuhan layanan: Port layanan mengacu pada port server virtual yang mendengarkan lalu lintas masuk dan meneruskannya ke layanan yang sesuai. RELIANOID menggunakan istilah Pelabuhan Maya untuk port layanan.
Server virtual: Server virtual adalah perangkat tempat semua lalu lintas web atau paket dari jaringan eksternal diteruskan. Server virtual di RELIANOID disebut a Tanah pertanian.
LTM: LTM (Local Traffic Manager) adalah modul yang mengatur lalu lintas jaringan lokal. RELIANOID menggunakan LSLB modul untuk mengatur lalu lintas jaringan lokal.
AFM: AFM (Advanced Firewall Manager) adalah fitur keamanan lapisan 7. RELIANOID menggunakan WAF paket untuk memantau keamanan aplikasi lapisan 7.
ASM: ASM (Advanced Security Manager) adalah modul yang memantau keamanan keseluruhan penyeimbang beban. RELIANOID menggunakan IPDS modul. Modul ini mencakup aturan daftar hitam, RBL, WAF, dan perlindungan DoS.
Opsi Profil SSL: Opsi profil SSL adalah serangkaian pengaturan tambahan yang Anda tambahkan ke layanan aman seperti HTTPS atau FTPS. Dengan RELIANOID ADC, gunakan Parameter HTTPS untuk mengubah versi TLS / SSL protokol. Admin juga dapat mengubah sandi menggunakan Parameter HTTPS.
Kebijakan HTTP LTM: Kebijakan LTM menawarkan pengalihan bersyarat berdasarkan header atau perilaku klien. RELIANOID kegunaan ADC Aturan tajuk alih-alih Kebijakan HTTP LTM.
Contoh konfigurasi: Pengalihan Bersyarat #
Aturan pengalihan adalah instruksi yang menentukan bagaimana server web harus merespons ketika pengguna meminta URL tertentu. Tindakannya mungkin meneruskan lalu lintas ke URL lain jika sumber daya dari tautan tersebut telah dialihkan. Penggunaan umum untuk pengalihan url mencakup, meneruskan pengguna yang keluar ke halaman masuk, mengalihkan pengguna dari HTTP yang tidak aman ke HTTPS, mengalihkan pengguna ke domain baru, dll. Aturan pengalihan memiliki kode status yang terkait.
301 kode status akan memberi tahu browser bahwa halaman yang mereka cari telah ditransfer secara permanen.
302 ke 307 kode status akan memberi tahu browser bahwa halaman yang mereka cari telah ditransfer untuk sementara. Akhir-akhir ini, kode status 307 lebih disukai.
Di bagian ini, kami akan menjelaskan kebijakan pengalihan LTM F5 dan cara menggunakan kebijakan ini untuk membuat konfigurasi lebih sederhana RELIANOID untuk mencapai hasil serupa. Untuk tujuan pengujian, kami akan mengalihkan lalu lintas dari www.zenlb.net untuk www.relianoid.com. Pastikan Anda memiliki lingkungan pengujian sendiri.
Konfigurasi IP BESAR #
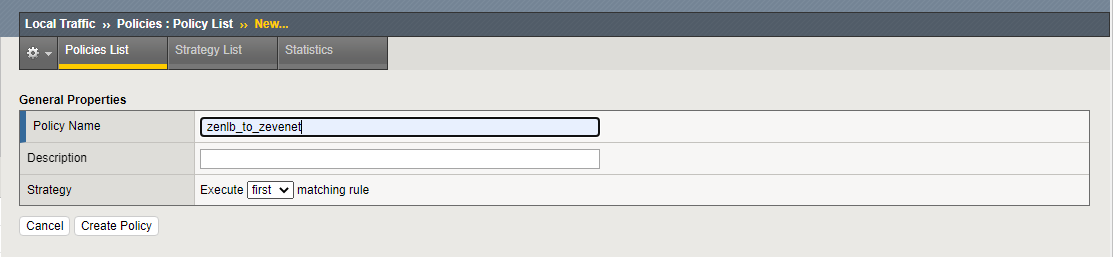
- Klik Lalu Lintas Lokal >> Kebijakan >> Daftar Kebijakan.
- klik membuat .
- Masukkan Nama untuk mengidentifikasi kebijakan tersebut. Penjelasan untuk kebijakan ini bersifat opsional.
- klik Buat Kebijakan .
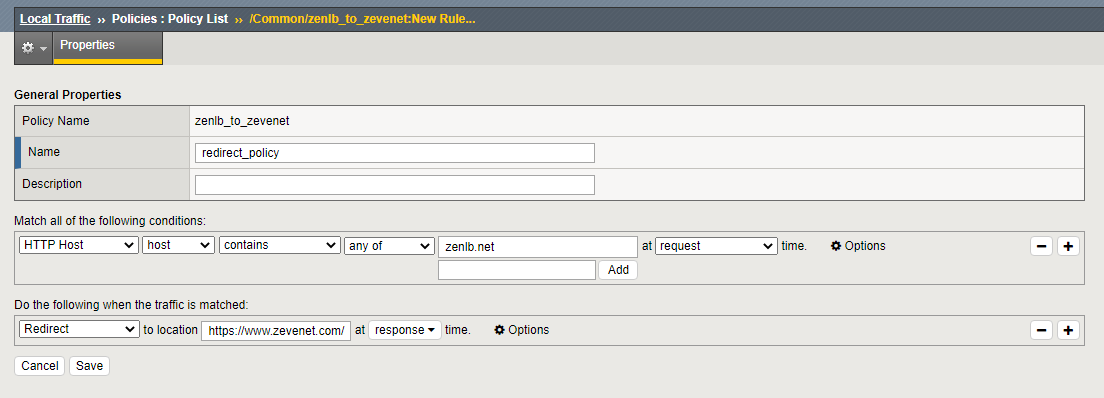
- Dalam Properti Umum bagian, tetapkan a Nama.
- Dalam kebijakan tersebut Peraturan bagian, klik membuat .
- disamping Cocokkan semua kondisi berikut bidang, klik + .
- Di bidang pertama, pilih tuan rumah HTTP, bidang ke-2, pilih tuan rumah, bidang ke-3, pilih mengandung, bidang ke-4, pilih salah satu, bidang ke-5, tambahkan zenlb.net, bidang ke-6, pilih permintaan.
- Dalam Lakukan hal berikut ketika lalu lintas cocok bagian, klik + .
- Di bidang pertama, pilih redirect, kolom ke-2, masukkan url tujuan pengalihan, dan di kolom ke-3, pilih tanggapan.
- klik Simpan tombol untuk menyimpan aturan.
- Di bagian kebijakan, klik Kebijakan Simpan dan Publikasikan opsi tarik-turun.
- Setelah membuat aturan ini, seseorang harus menambahkannya ke server virtual yang menerima lalu lintas zenlb.net. Dengan asumsi Anda telah mengkonfigurasi server Virtual dengan LTM.
- Klik Lalu Lintas Lokal >> Server Virtual >> Daftar Server Virtual.
- Klik pada server virtual yang Anda konfigurasikan.
- Klik pada Publikasi Tab.
- Di bawah Kebijakan bagian, klik Mengelola .
- Pergeseran kebijakan dari Tersedia ke Enabled kotak.
- klik Finish tombol untuk mengaktifkan aturan pengalihan di server virtual itu.
RELIANOID konfigurasi #
- Klik LSLB >> Peternakan.
- Klik pada Peternakan Layer 7 dengan salah satu HTTP or HTTPS pendengar yang sudah Anda konfigurasikan.
- Klik pada Layanan Tab.
- Klik pada Layanan yang Anda konfigurasikan sebelumnya. Jika belum, lihat artikel ini: Konfigurasi server virtual Lapisan 4 dan Lapisan 7.
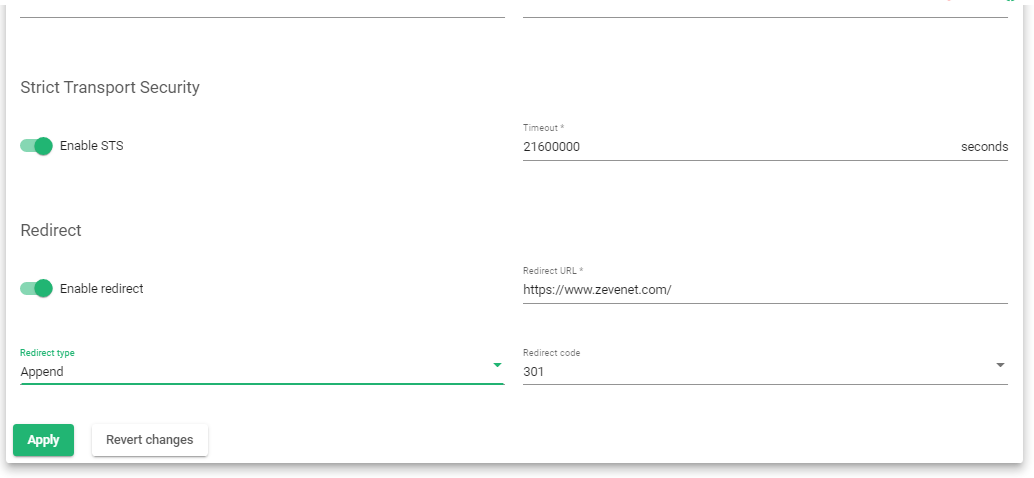
- Gulir dan klik pada Aktifkan pengalihan tombol sakelar.
- Masukkan URL Anda ingin mengalihkannya, dan untuk contoh ini, itu akan menjadi https://www.relianoid.com. Asumsinya adalah Farm sudah dikonfigurasi ke server zenlb.net
- Pilih Kode pengalihan, untuk contoh ini, kami akan memilih 301.
- Pilih Jenis pengalihan as Menambahkan.
- klik Mendaftar tombol untuk menyimpan konfigurasi.
Di peramban, masukkan URL pengujian, jalur akan diubah ke jalur lain yang Anda konfigurasikan.
Contoh konfigurasi: penyeimbangan beban DNS #
GSLB memungkinkan pendistribusian lalu lintas jaringan ke beberapa server di lokasi geografis yang berbeda untuk memastikan ketersediaan, kinerja, dan skalabilitas layanan yang tinggi. Tujuannya adalah untuk mengarahkan permintaan klien ke server terdekat dan paling tersedia, sekaligus mengurangi latensi dan meningkatkan ketersediaan layanan.
Di bagian ini, kita akan membahas bagaimana seseorang dapat menggunakan Big-IP DNS untuk menyiapkan GSLB Farm RELIANOID.
Konfigurasi IP BESAR #
Seseorang diharapkan memiliki setidaknya 2 node untuk mengelola 2 pusat data dan IP Lebar. Untuk contoh ini, kita akan mempertimbangkan satu node, namun konfigurasinya berlaku untuk node lainnya.
Konfigurasikan pendengar. #
- Klik DNS >> Pendengar Pengiriman >> Daftar Pendengar.
- klik membuat tombol di bagian yang muncul.
- Masukkan yang cocok Nama, sebagai contoh dns_listener.
- Dalam Tipe bagian, pilih tuan rumah dan masukkan hostnya Alamat IP di IPV4.
- Gulir hingga bagian bawah halaman dan klik Finish .
Konfigurasikan pusat data Anda. #
- Klik DNS >> GSLB >> Pusat Data >> Daftar Pusat Data
- klik membuat .
- Masukkan Pusat Data yang sesuai Nama, sebagai contoh AU_pusat data
- klik ulangi tombol untuk membuat pusat data lain.
- Berikan yang cocok Nama juga, misalnya Pusat data_pantai_timur.
- klik Finish tombol untuk menambahkan pusat Data.
Konfigurasikan Server #
- Klik DNS >> GSLB >> Server >> Daftar Server.
- klik membuat .
- Masukkan yang cocok Nama untuk mengidentifikasi server.
- Dalam Data Center bidang, pilih pusat data dari daftar Anda.
- Gulir dan klik Add tombol di dalam Devices bagian.
- Masukkan Nama Perangkat dan perusahaan Alamat dalam format IPV4.
- klik Add tombol diikuti dengan OK .
- Gulir dan klik ulangi tombol untuk menambahkan server lain.
- Setelah selesai dengan konfigurasi, klik Finish .
Konfigurasikan Server Virtual #
Untuk mengonfigurasi server Virtual di DNS, kami berasumsi Anda telah mengonfigurasi server virtual aplikasi dalam Manajer lalu lintas lokal.
- Klik DNS >> GSLB >> Server >> Daftar Server.
- Klik pada Server yang dibuat di bagian sebelumnya.
- Klik pada Server Virtual Tab.
- Dalam Nama bidang, pilih dari Daftar server virtual LTM yang sudah Anda buat.
- Masukkan sebuah Alamat IP dari server virtual ini.
- Pilih Layanan Pelabuhan 80 dan aktifkan Monitor Kesehatan untuk HTTP.
- klik Finish .
Buat kolam #
- Klik DNS >> GSLB >> Kumpulan >> Daftar Kumpulan.
- Masukkan Nama yang dengan mudah Mengidentifikasi kolam.
- Pilih Tipe as A.
- Tambahkan server virtual sebelumnya di dalam Daftar Anggota bagian.
- Anda dapat memilih Metode penyeimbangan beban sebagai Round Robin.
- klik Finish .
Konfigurasikan IP Lebar. #
- Klik DNS >> GSLB >> IP Lebar >> Daftar IP Lebar.
- klik membuat .
- Dalam Perlindungan umum, masukkan Nama sebagai domain, misal www.zenlb.com
- Pilih rekaman Typdan A.
- Dalam Kolam renang bagian, pilih Kumpulan yang baru saja Anda buat di bagian sebelumnya dan tautkan.
- Pilih metode penyeimbangan beban sebagai Round robin.
- klik Add tombol untuk menambahkan ke daftar kumpulan.
- klik Finish .
Seseorang mungkin memberikan waktu, dan menguji resolusi DNS menggunakan nslookup.
RELIANOID konfigurasi #
Untuk mengkonfigurasi GSLB di RELIANOID, Anda diharapkan memiliki setidaknya 2 node yang dikerahkan di 2 wilayah geografis untuk tujuan ketersediaan tinggi dan pemulihan pusat data yang cepat. Misalnya, satu dapat ditempatkan di Boston, AS, dan yang lainnya di kota lain di negara berbeda seperti Sydney, AU.
Dalam contoh ini, kita akan mengkonfigurasi GSLB Farm untuk satu instance, yang bertindak sebagai Name server utama kita, ns1.example-domain.com . Gunakan pengaturan yang sama saat mengkonfigurasi Name server sekunder, ns2.example-domain.com.
Tambahkan Peternakan GSLB #
- Klik GSLB >> Peternakan >> Buat Peternakan tombol
- Masukkan Nama untuk peternakan itu, misalnya, ns1-melbourne.
- Pilih IP maya Alamat dari salah satu yang dikonfigurasi Antarmuka Virtual.
- Masukkan pelabuhan nomor 53.
- Simpan konfigurasi dengan mengklik Mendaftar .
Tambahkan layanan #
- klik Layanan Tab.
- klik Layanan Baru tombol untuk menambahkan layanan.
- Masukkan layanan Nama dalam bentuk.
- Pilih salah satu algoritma penyeimbangan beban, apakah Prioritas or Usul.
- klik Mendaftar tombol untuk membuat layanan.
- Klik layanan yang baru saja Anda buat untuk membukanya.
- Masukkan Pemeriksaan kesehatan port TCP default.
- Pilih pemeriksaan kesehatan untuk backend Anda di dalam Penjaga Pertanian bagian..
- klik Mendaftar tombol untuk menyimpan konfigurasi.
Tambahkan pusat data. #
- klik Sunting tombol saat Anda mengarahkan kursor ke IP 127.0.0.1.
- Dalam majalah Alias bidang, biarkan bidang sebagai IP khusus.
- Masukkan alamat IP Pusat data yang ingin Anda kirimkan lalu lintasnya.
- Ulangi proses ini untuk menambahkan pusat data lainnya.
Tambahkan zona DNS. #
- klik zona Tab.
- klik Zona baru .
- Masukkan domain or subdomain Anda berniat untuk menggunakan.
- Klik pada domain yang baru saja Anda buat untuk mengeditnya. Server nama defaultnya adalah ns1. Ini bertindak sebagai Mulai Otoritas (SOA), dan bagian Sumber Daya menambahkan lebih banyak catatan DNS.
- Untuk menambahkan Catatan DNS untuk mengidentifikasi server nama, klik Buat sumber daya .
- Masukkan Nama yang mengidentifikasi suatu catatan.
- Tambahkan TTL nilai dalam hitungan detik.
- Pilih Tipe dari catatan.
- Dalam Data bidang, masukkan nilai untuk rekaman.
- klik Mendaftar tombol untuk menyimpan konfigurasi.
- Restart Farm agar penyeimbang beban DNS berfungsi.
Untuk detail lebih lanjut tentang penyeimbangan beban GSLB, baca panduan ini: Cara Kerja GSLB
Sumber Tambahan #
Menggunakan program Let's encrypt untuk membuat sertifikat SSL secara otomatis.
Penyeimbangan beban Datalink/Uplink Dengan RELIANOID ADC.
Perlindungan aplikasi web dari serangan DDoS.
Aplikasi, Kesehatan dan Pemantauan Jaringan di RELIANOID ADC.
Mengonfigurasi sertifikat SSL untuk penyeimbang beban.
Konfigurasi Firewall Aplikasi Web.


