Ringkasan #
FortiADC adalah pengontrol pengiriman aplikasi yang dikembangkan oleh Fortinet. Hal ini bertujuan untuk memberikan keamanan aplikasi, manajemen lalu lintas, dan ketersediaan aplikasi yang berjalan di server. Namun, RELIANOID memiliki keunggulan dalam penerapan dan ketersediaan cloud. Seseorang dapat membuat akun cloud melalui ZVNcloud.dll, atau menyebarkan node langsung dari AWS atau Microsoft Biru langit pasar.
Jika Anda memerlukan ADC yang lebih fleksibel dengan fitur keamanan generasi berikutnya, penyeimbangan beban Lapisan 4 dan 7, penyeimbangan beban global, penyeimbangan beban tautan, dll., tunggulah. Pada artikel ini, kita akan membahas konsep FortiADC dan menggunakan konsep tersebut untuk membuat konfigurasi serupa RELIANOID ADC.
Prasyarat #
Berikut prasyarat sebelum migrasi dari FortiADC ke RELIANOID ADC.
- Sebuah contoh dari RELIANOID ADC harus diinstal di stasiun kerja Anda, bare metal, lingkungan virtual, atau dengan ZVNcloud.dll. Untuk penerapan di lokasi, meminta evaluasi.
- Harus memiliki akses ke antarmuka grafis Web. Jika tidak, ikuti ini dengan cepat petunjuk pemasangan.
- Harus familiar dengan FortiADC dan memiliki pengetahuan tentang konsepnya.
- Anda harus dapat membuat server virtual dengan RELIANOID. Ikuti panduan ini: Konfigurasi Server Virtual Lapisan 4 dan Lapisan 7.
Konsep dasar #
Penyeimbangan beban tautan: Penyeimbangan beban tautan mengacu pada pendistribusian lalu lintas jaringan ke beberapa jaringan WAN koneksi atau ISP untuk mengoptimalkan kinerja jaringan dan meningkatkan keandalan. Keandalan muncul dengan menggunakan uplink ke ISP yang berbeda untuk redundansi. Jika salah satu ISP mati, terjadi failover pada layanan yang tersedia. RELIANOID menyediakan sistem failover Uplink bawaan untuk penyeimbangan beban Link DSLB.
Penyeimbangan beban global: Penyeimbangan beban global mengacu pada pendistribusian lalu lintas jaringan ke beberapa server atau sumber daya di pusat data berbeda yang berlokasi di berbagai geolokasi untuk memberikan pengalaman pengguna yang lebih baik bagi klien di wilayah tersebut. RELIANOID memiliki solusi tangguh untuk penyeimbangan beban di seluruh pusat data menggunakan GSLB modul.
Ketersediaan tinggi: Ketersediaan tinggi adalah kemampuan sistem, aplikasi, atau layanan untuk tetap beroperasi dan dapat diakses oleh pengguna dengan waktu henti minimal. Seseorang dapat mencapai ketersediaan tinggi melalui pembuatan mekanisme failover, yang memungkinkan sistem secara otomatis beralih ke cadangan atau sumber daya sekunder jika terjadi kegagalan. Seseorang dapat mencapai HA melalui a Kelompok in RELIANOID ADC.
Penyeimbangan beban server: Mengacu pada penyeimbangan beban lalu lintas web masuk dalam jaringan lokal pribadi. RELIANOID menyediakan LSLB modul untuk penyeimbangan beban, pemeriksaan, dan pengendalian lalu lintas lokal.
Kumpulan server: Kumpulan server adalah sekelompok server nyata yang dikonfigurasi untuk bekerja sama guna menyediakan layanan atau aplikasi tertentu. Seseorang dapat mengonfigurasi kumpulan server RELIANOID ADC dengan membuat a Pelayanan.
Pencatatan dan Pelaporan: Pencatatan log dan pelaporan memberikan kemampuan untuk melacak dan menganalisis kinerja penyeimbang beban dan server dalam suatu kumpulan, termasuk informasi seperti lalu lintas masuk, penggunaan sumber daya, dan kesalahan. RELIANOID menyediakan sistem Logging melalui Sistem >> Log. Untuk pelaporan, seseorang dapat mengakses Sistem >> Pemberitahuan. Notifikasi tersebut antara lain email ke alert.
Keamanan: Semua aplikasi berbasis web memerlukan sistem keamanan untuk memantau dan memfilter lalu lintas masuk ke penyeimbang beban untuk menghilangkan lalu lintas berbahaya atau mengizinkan akses ke geolokasi tertentu. Seseorang dapat mencapai fungsi ini melalui IPDS modul saat menggunakan RELIANOID. Modul ini menyediakan WAF, DoS perlindungan, sebuah RBL, dan Daftar hitam.
Server nyata: Server nyata adalah server fisik atau virtual yang merupakan bagian dari kumpulan server dan menangani pemrosesan dan pengiriman permintaan. Server ini bertanggung jawab untuk menjalankan aplikasi atau layanan yang diberikan kepada klien. Server sebenarnya sama dengan Backends in RELIANOID ADC.
Server virtual: Server virtual adalah antarmuka menghadap ke depan dengan pendengar, IP, dan Port untuk menerima lalu lintas web dan kemudian mendistribusikan lalu lintas tersebut ke kumpulan Server atau Layanan yang sesuai. RELIANOID menyediakan fungsionalitas serupa melalui a Tanah pertanian.
Pemeriksaan Kesehatan: Ini adalah perintah yang memantau ketersediaan Backend dan layanan yang disediakannya. Mereka mencapai hal ini dengan menjalankan ICMP atau perintah HTTP khusus untuk melacak ketersediaan layanan. RELIANOID menyediakan mekanisme Kesehatan yang dimuat sebelumnya dan cara untuk melakukan pemeriksaan kesehatan khusus Penjaga Pertanian.
Contoh konfigurasi: Penyeimbangan beban tautan #
Ketika server host dipenuhi dengan proses dan permintaan, strategi keluar yang mendistribusikan lalu lintas ini melalui beberapa WAN harus digunakan untuk merespons permintaan ini dengan cepat, mencegah kemacetan jaringan dan memperlambat kinerja. Strategi keluar ini memerlukan penyeimbangan beban uplink. Dari segi biaya, seseorang dapat mengurangi biaya bandwidth internet dengan menggunakan beberapa link internet berbiaya rendah daripada menggunakan satu link berbiaya tinggi.
Baik Zevenet maupun Fortinet menawarkan penyeimbangan beban tautan (link load balancing). Penyeimbang beban tautan Zevenet merupakan bagian dari paket ADC dan tersedia melalui modul DSLB.
Kami akan mengonfigurasi penyeimbangan beban Active-Active Uplink dengan Zevenet ADC berdasarkan konfigurasi FortiGate.
Konfigurasi Fortinet #
Konfigurasi Fortinet ini akan bertindak sebagai basis kami saat memigrasikan konfigurasi Uplink dari Fortinet ke RELIANOID. Asumsinya adalah Anda sudah familiar dengannya, sehingga akan lebih mudah untuk menindaklanjutinya.
Tambahkan Tautan Gerbang #
- Klik Saldo beban tautan >> Grup Tautan >> Gerbang.
- Masukkan Nama untuk mengidentifikasi router, misalnya WAN1, WAN2, ISP1 atau ISP2.
- Masuk ke router Alamat IP.
- Opsional Aktifkan pemeriksaan kesehatan.
- Mengatur Bandwidth Masuk.
- Mengatur Bandwidth keluar.
- set Ambang Batas Limpahan Masuk.
- Tetapkan Ambang Batas Limpahan Keluar.
- klik Simpan .
Tambahkan Grup Tautan #
- Klik Saldo Beban Tautan >> Grup Tautan.
- Masukkan Nama untuk Mengidentifikasi Grup.
- Enter tipe alamat sebagai IPV4.
- Untuk Konfigurasi Aktif-Aktif, pilih Metode Rute: Robin Bulat Tertimbang.
- Aktifkan Rute Kedekatan.
Tambahkan Anggota Tautan #
- Di bagian Tautan Anggota, klik Buat New.
- Masukkan Nama untuk Mengidentifikasi anggota.
- Pilih Pintu gerbang tautan untuk tautan pertama.
- Tetapkan berat dari 1 dan klik tombol simpan.
- Ulangi prosedur untuk menambahkan anggota Tautan ke-2.
- klik Simpan tombol untuk juga menyimpan Grup Tautan.
Tambahkan Kebijakan Tautan #
- Klik Saldo Beban Tautan >> Kebijakan Tautan.
- Pilih Grup Tautan yang sebelumnya dibuat sebagai Grup Tautan Default.
- klik Simpan .
- klik Buat New untuk menambahkan kebijakan baru.
- Pilih sebuah Antarmuka Ingress.
- Pilih Jenis Sumber sebagai Alamat dan sumber sebagai APAPUN.
- Pilih Jenis Tujuan sebagai Layanan dan pilih SEMUA.
- Pilih Jenis Grup sebagai Grup Tautan dan gunakan grup yang dibuat sebelumnya.
- klik Simpan .
RELIANOID konfigurasi #
Di bagian ini, kita akan mengkonfigurasi uplink loadbalancing dengan RELIANOID ADC. Asumsinya adalah Anda memiliki setidaknya 2 router dari ISP berbeda tempat Anda ingin mengalihkan lalu lintas keluar Anda. Ini akan tergantung pada apakah Anda menginginkan koneksi aktif-aktif atau pasif aktif.
petunjuk:
Buat Nama Alias #
- Klik Jaringan >> Alias >> Buat alias IP.
- Masukkan Alamat IP dari Router Pertama.
- Masukkan Nama yang dengan mudah mengidentifikasinya.
- klik Mendaftar .
- Ulangi proses untuk menambahkan Nama Alias untuk Router ke-2.
Buat Peternakan DSLB #
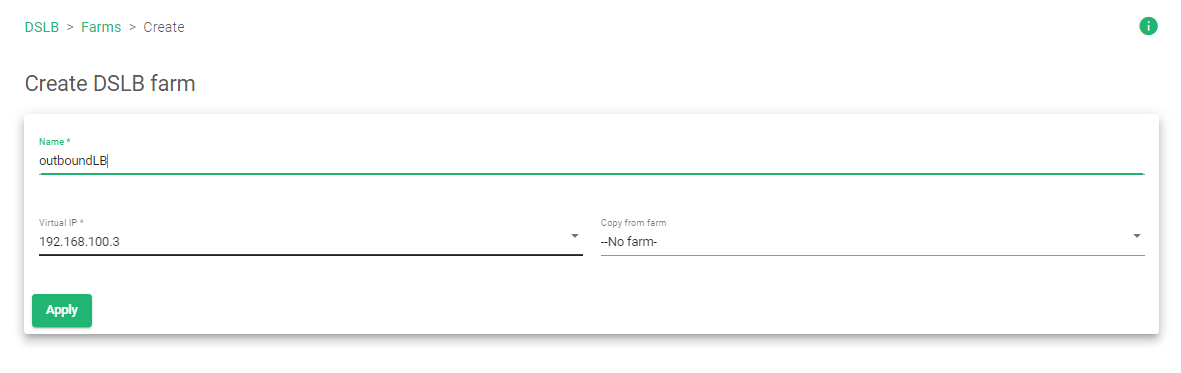
- Klik DSLB >> Peternakan >> Buat Peternakan.
- Masukkan Nama untuk dengan mudah mengidentifikasi peternakan ini.
- Pilih IP virtual alamat. Alamat IP ini akan bertindak sebagai gerbang untuk penyeimbang beban Anda.
- klik Mendaftar tombol untuk menyimpan konfigurasi.
Buat Layanan #
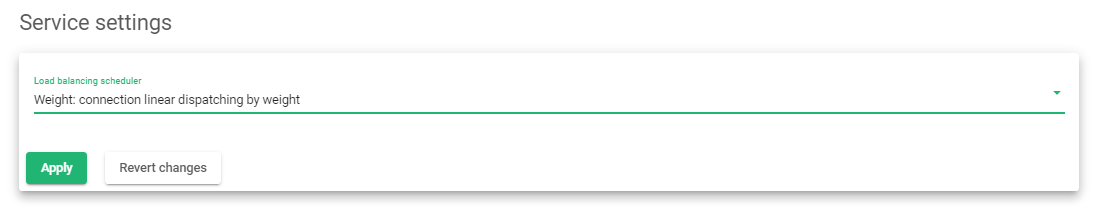
- Klik pada Layanan Tab.
- Untuk konfigurasi Aktif-Pasif, Pilih penjadwal penyeimbang beban sebagai Prioritas: koneksi selalu ke prio paling tersedia. Untuk konfigurasi ini, kita akan mengkonfigurasi pengaturan Aktif-Aktif. Kami akan menggunakan Berat: koneksi pengiriman linier berdasarkan berat.
- klik Mendaftar tombol untuk menyimpan konfigurasi.
Tambahkan Backend #
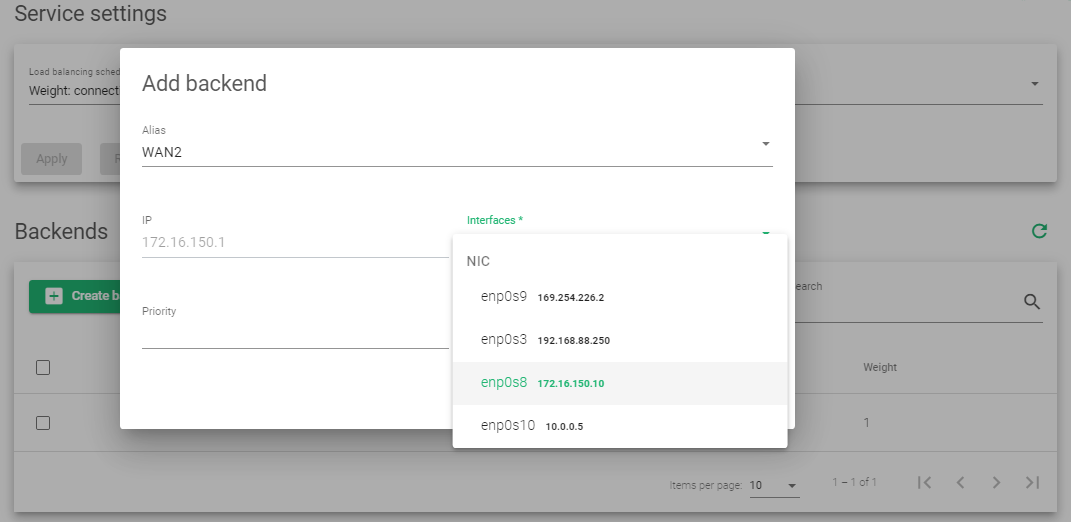
- Di bagian Backends, klik Buat bagian belakang .
- Dalam Alias Bagian Pilih Nama Alias ISP Pertama atau Router Pertama.
- Pilih Antarmuka dari router Pertama.
- klik Mendaftar .
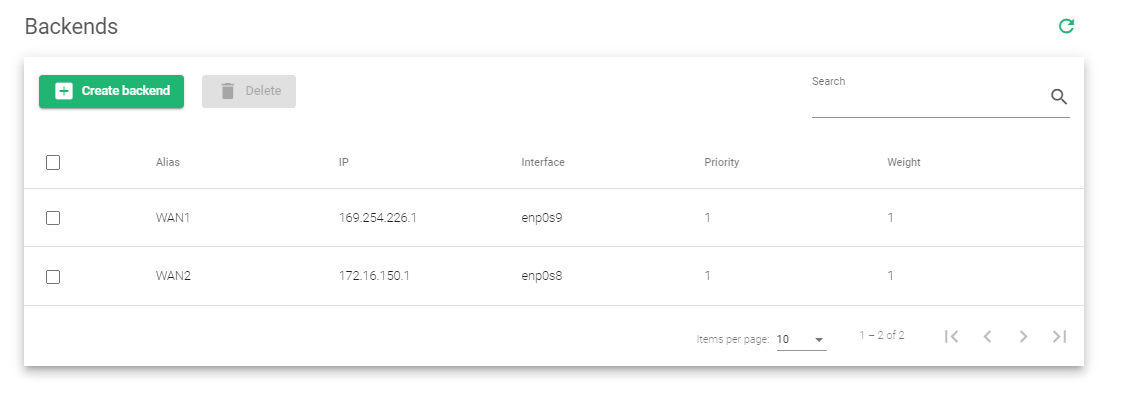
- Ulangi proses untuk menambahkan router ke-2. Standarnya Prioritas ke Berat adalah 1.
- Di sudut kanan atas, temukan tindakan dan klik tombol putar Hijau untuk mengaktifkan pertanian.
Untuk lebih banyak sumber daya, arsitektur, dan desain tentang penyeimbangan beban Uplink RELIANOID, Membaca: Panduan Memulai Cepat Untuk Penyeimbangan Beban Uplink.
Contoh konfigurasi: Keamanan (WAAP)/Konfigurasi #
WAAP adalah sistem keamanan yang menyediakan aplikasi Web dan perlindungan API dari ancaman dunia maya. WAAP menggunakan teknologi canggih seperti otomatisasi dan pembelajaran mesin untuk mendeteksi dan memblokir lalu lintas berbahaya, termasuk injeksi SQL, skrip lintas situs, dan serangan umum lainnya. A WAAP memiliki fitur seperti firewall lapisan aplikasi, perlindungan DoS, dan pencegahan Intrusi. Fitur-fitur canggih ini memberikan solusi keamanan yang lebih kuat dan komprehensif. RELIANOID Mengimplementasikan WAAP melalui modul IPDS.
Kami akan menjelaskan konfigurasi keamanan Fortinet dengan Fortigate dan cara mengimplementasikan fungsi serupa di dalamnya RELIANOID. Untuk contoh ini, kita akan fokus pada a WAF.
Konfigurasi Fortinet #
Ini adalah konfigurasi Fortinet yang akan kami buat sebagai dasar RELIANOID Konfigurasi WAF. Untuk Mengakses konfigurasi ini, instal produk terpisah, FortiGate yang akan Anda tautkan ke FortiADC Anda.
petunjuk
- Klik Sistem >> Pengaturan.
- Gulir sampai Mode pemeriksaan bagian, ubah dari Berbasis aliran untuk wakil, dan klik Mendaftar .
- Setelah mengubah mode pemeriksaan, klik Kebijakan Keamanan >> Firewall Aplikasi Web.
- Dalam Tanda tangan tabel, aktifkan semua bentuk perlindungan WAF dengan mengklik tombol Toggle. Ini termasuk SQL Injection, Serangan umum, Trojan, Eksploitasi yang diketahui, Robot yang buruk, Dll
- Dalam kendala tabel, aktifkan batasan untuk membatasi Panjang konten, Panjang tajuk, Panjang parameter URL total, Dll
- Gulir ke bawah dan Terapkan Kebijakan Metode HTTP.
- Tetapkan VIP Anda ingin melindungi dengan mengklik Kebijakan & Objek >> IP Virtual.
- Tetapkan Nama untuk VIP.
- Pilih Antarmuka di mana ADC Anda VIP telah dikonfigurasi.
- Masukkan sebuah Alamat/Rentang IP Eksternal
- Masukkan Alamat/Rentang IP yang dipetakan
- klik OK tombol untuk menyimpan konfigurasi.
- Buat kebijakan IPV4 dengan mengklik Kebijakan & Objek >> Kebijakan IPV4.
- Menetapkan kebijakan IPV4 a Nama.
- Tambahkan sebuah masuk dan Antarmuka keluar.
- disamping sumber label, pilih Semua.
- Selain Tujuan, Pilih VIP Alamat yang Anda buat.
- Dalam Profil keamanan, aktifkan Firewall Aplikasi Web .
- Dalam Opsi Pencatatan, aktifkan Catat Lalu Lintas yang Diizinkan untuk Semua Sesi.
- klik OK .
RELIANOID konfigurasi #
RELIANOID IPDS tidak hanya memiliki kemampuan WAAP tetapi Web Application Firewall-nya memiliki kemampuan Next-Gen WAF. Modul IPDS menawarkan perlindungan DoS, Firewall Aplikasi Web dengan fitur tangguh, RBL, dan kebijakan Daftar Hitam.
Kami akan fokus pada menyiapkan WAF untuk melindungi terhadap kerentanan OWASP di RELIANOID ADC. Secara default, RELIANOID dilengkapi dengan aturan bawaan. Beberapa aturan tersebut antara lain REQUEST-903-9003-NEXTCLOUD-EXCLUSION-RULES, REQUEST-903-9002-WORDPRESS-EXCLUSION-RULES, REQUEST-931-APPLICATION-ATTACK-RFI, dll.
Di bagian ini, kita akan membuat kumpulan aturan khusus.
petunjuk
Buat Aturan #
- Klik IPDS >> WAF >> Aturan.
- klik Buat Aturan WAF .
- Tetapkan Nama untuk Mengidentifikasi aturan.
- Dalam majalah Salin Aturan bidang, Anda dapat memilih dari daftar drop-down. Untuk demonstrasi ini, kami akan menggunakan –Tidak Ada Aturan–
- Anda dapat menugaskan Tindakan Default as Deny: Hentikan permintaan dan jangan jalankan aturan yang tersisa.
- klik Mendaftar .
Tambahkan aturan #
- Setelah membuat kumpulan aturan, kita harus menerapkan aturan pada kumpulan aturan tersebut. Klik Peraturan Tab.
- klik Aturan baru .
- Ada 3 Jenis aturan, kami akan memilih Tindakan.
- Pilih Tahap: Badan permintaan diterima.
- Dalam Resolusi bidang, pilih Deny: Hentikan permintaan dan jangan jalankan aturan yang tersisa dan akhirnya menambahkan a Deskripsi untuk aturan tersebut.
- klik Mendaftar tombol untuk menyimpan konfigurasi.
Tambahkan Ketentuan #
- Klik pada Aturan yang baru saja Anda Buat dan gulir ke Kondisi bagian.
- Bagian kondisi adalah tempat kita menentukan jenis serangan apa yang harus dilindungi. Klik Ciptakan kondisi .
- Dalam Variabel bidang, Pilih metode atau jalur yang mungkin digunakan serangan untuk mengakses layanan Anda. Dalam contoh ini, kami akan menambahkan REQUEST_URI ke PERMINTAAN_BODY.
- Dalam Operator bagian, pilih aturan yang ingin Anda lindungi. Beberapa aturannya adalah verifikasiCreditCard, verifikasiSSN, validasiUTF8Encoding, deteksiXXS, deteksiSQLi, dll. Untuk contoh ini, kita akan menggunakan verifikasiCreditCard.
- Untuk Operator ini, tambahkan ekspresi reguler dalam format PCRE. Dengan asumsi kita memvalidasi Kartu Visa, kita akan menggunakan ekspresi reguler
^4[0-9]{12}(?:[0-9]{3})?$di dalam bidang Operasi . Perhatikan bahwa beberapa Operator tidak memerlukan parameter Operasi.
- klik Mendaftar tombol untuk membuat kondisi.
- Di pojok kanan atas di Tindakan bagian, klik tombol putar Hijau untuk mengaktifkan aturan.
Dengan adanya aturan ini, kini Anda dapat menambahkannya ke Peternakan yang ingin Anda lindungi.
Untuk mempelajari lebih lanjut tentang RELIANOID WAF, baca IPDS | WAF | Memperbarui
Sumber Tambahan #
Mengonfigurasi sertifikat SSL untuk penyeimbang beban.
Menggunakan program Let's encrypt untuk membuat sertifikat SSL secara otomatis.
Penyeimbangan beban DNS dengan RELIANOID ADC.
Perlindungan dari serangan DDoS.
Aplikasi, Kesehatan dan Pemantauan Jaringan di RELIANOID ADC.


