Apa itu ADFS dan bagaimana cara kerjanya? #
Active Directory Federation Services , atau yang biasa dikenal sebagai ADFS , adalah solusi dari Microsoft untuk menyediakan Single Sign On dan otentikasi berbasis web ke sistem dan aplikasi antar organisasi dengan domain tunggal atau ganda.
ADFS menggunakan model otorisasi kontrol akses berbasis klaim untuk memastikan keamanan tingkat aplikasi dan identitas federasi, yang diterapkan antara dua organisasi dengan membangun kepercayaan antara dua zona atau cakupan keamanan.
Diperlukan dua server federasi, satu untuk pencatatan dan otentikasi pengguna (terutama dengan Active Directory Domain Services) untuk mengidentifikasi mereka dan yang lainnya untuk otorisasi sumber daya dan validasi akses pengguna . Arsitektur ini memungkinkan pengguna yang termasuk dalam cakupan atau ranah keamanan lain untuk mengontrol akses mereka secara langsung tanpa berbagi basis data atau kata sandi di antara mereka.
ADFS dirancang untuk berkomunikasi melalui HTTPS untuk memvalidasi pengguna dengan nama pengguna dan kata sandi yang diberikan, kemudian, jika ini valid maka layanan mengembalikan token unik yang dapat digunakan oleh aplikasi pihak ketiga.
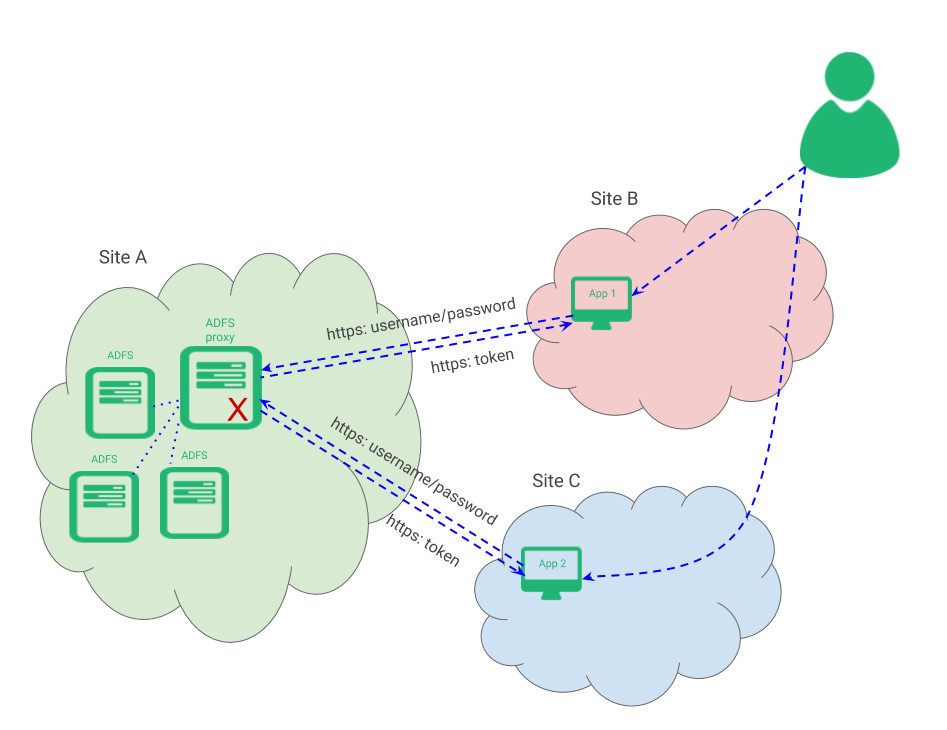
Ketika pengguna tertentu mencoba mengakses suatu aplikasi di satu situs, maka petisi login dari pengguna tersebut dialihkan ke situs utama proxy ADFS berupa nama pengguna dan kata sandi dan kemudian mengembalikan token yang akan digunakan oleh aplikasi untuk mengontrol pengguna mengakses.
Masalah lingkungan tersebut adalah satu-satunya titik kegagalan dan kurangnya skalabilitas ketika organisasi berkembang.
Lingkungan ADFS yang dapat diskalakan #
Untuk menyediakan ketersediaan tinggi, penyeimbangan beban, dan pemulihan bencana otomatis pada layanan ADFS, kami mengusulkan lingkungan seperti yang ditunjukkan di bawah ini.
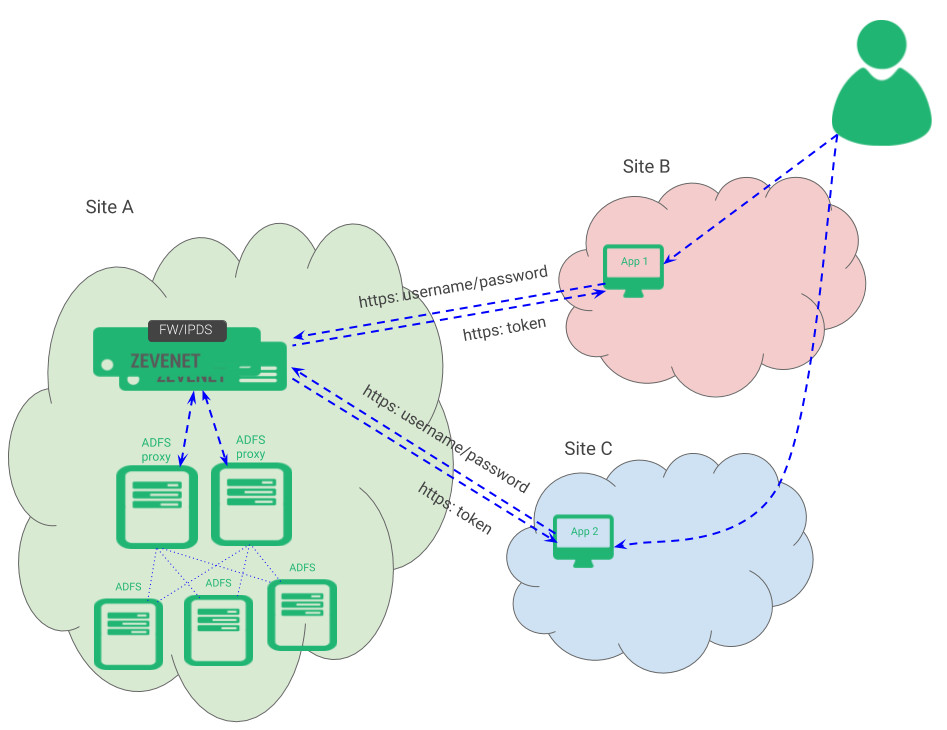
Pendekatan ini menerapkan penyeimbangan beban dan ketersediaan tinggi untuk layanan dalam situs, namun dapat dibangun sebagai arsitektur antar situs yang juga menyediakan pemulihan bencana otomatis untuk layanan ADFS yang berlokasi geografis.
Konfigurasi penyeimbangan beban ADFS #
Membuat layanan virtual penyeimbangan beban sederhana dengan LSLB | farm L4xNAT akan memungkinkan penyeimbangan beban permintaan HTTPS sebagai koneksi TCP mentah.
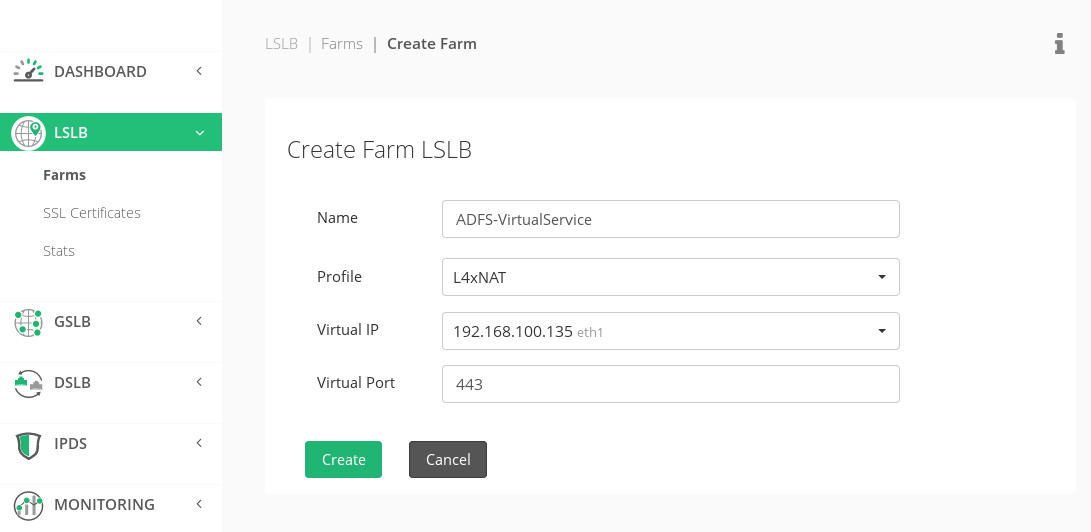
Pada tab Layanan , pilih algoritma dispatcher yang dipilih dan konfigurasikan proxy ADFS di bagian backend.
Terakhir, konfigurasikan pemeriksaan kesehatan lanjutan untuk ADFSv2:
./check_http --sni -H fs.domainku.com -IHOST -u /adfs/ls/idpinitiatedsignon.aspx -e 200 -S -s html
untuk ADFSv3:
./check_http --sni -H fs.domainku.com -IHOST -u /adfs/ls/idpinitiatedsignon.htm -e 200 -S -s html
Catatan: Dalam perintah pemeriksaan kesehatan, ubah domain ADFS Anda.
ADFS dalam ketersediaan tinggi dan konfigurasi pemulihan bencana otomatis #
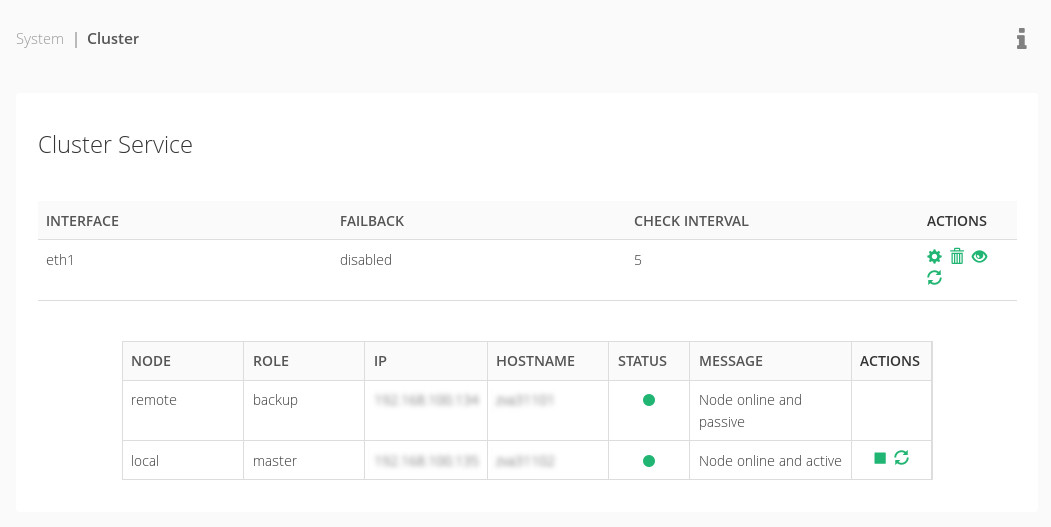
As RELIANOID solusi clustering mereplikasi semua koneksi dan sesi secara real time, membangun sebuah cluster di mana klien dapat secara transparan berpindah dari satu node ke node lainnya tanpa gangguan. Layanan cluster menyediakan ketersediaan tinggi pada lapisan pengiriman aplikasi tetapi juga kemampuan pemulihan bencana otomatis yang dapat dikonfigurasi dengan mudah melalui bagian tersebut Sistem | Gugus.
ADFS meningkatkan keamanan #
RELIANOID Sistem Pencegahan dan Deteksi Intrusi menambahkan lapisan keamanan tambahan ke layanan ADFS, sehingga kami dapat memastikan bahwa permintaan koneksi dari situs kami dapat dipercaya.
Selain itu, SSLoffload untuk ADFS akan segera tersedia sehingga lapisan keamanan lengkap dapat dikirimkan RELIANOID dengan memuat sertifikat SSL di a LSLB | HTTP bertani dengan pendengar HTTPS.


