Intro #
Server proxy dapat digambarkan sebagai perangkat atau aplikasi server yang bertindak sebagai perantara untuk permintaan dari pelanggan atau klien yang mencoba mencari sumber daya dari beberapa server yang menyediakannya. Dengan penjelasan tersebut, artinya server proxy bekerja atas nama pelanggan atau klien ketika layanan diminta, dan berpotensi menyembunyikan asal atau sumber sebenarnya dari permintaan tersebut ke server.
Prosesnya adalah klien membuat permintaan langsung ke server proxy, alih-alih hanya terhubung ke server tertentu yang dapat menyediakan sumber daya yang diminta, seperti file atau situs web, dan kemudian server proxy mengevaluasi permintaan tersebut dan mengembangkan transaksi jaringan yang sesuai dan diperlukan. Ini adalah cara untuk menyederhanakan atau mengendalikan kompleksitas permintaan, dan selain itu, memberikan manfaat lain seperti keamanan, percepatan konten, atau privasi. Proxy dirancang untuk membungkus dan menyusun sistem terdistribusi yang ada. Beberapa proxy navigasi web yang paling banyak digunakan adalah Squid , Privoxy , atau SwiperProxy.
Terkadang server proxy saja tidak cukup untuk menangani jumlah pengguna bersamaan atau proxy itu sendiri merupakan titik kegagalan tunggal yang perlu diatasi, saat itulah ADC benar-benar dibutuhkan.
Artikel berikut menguraikan cara menciptakan ketersediaan dan skalabilitas tinggi untuk layanan proksi navigasi. Jika salah satu server proksi gagal, penyeimbang beban yang diimplementasikan dengan Relianoid Application Delivery Controller akan mendeteksi kegagalan tersebut dan proksi akan dinonaktifkan dari kumpulan yang tersedia. Selain itu, klien akan diarahkan ke proksi navigasi lain yang tersedia tanpa memengaruhi koneksi lalu lintas.
Arsitektur jaringan proxy #
Dengan gagasan untuk membuat pembaca lebih memahami konfigurasinya, kami ingin mencapai diagram berikut yang menjelaskan arsitekturnya.
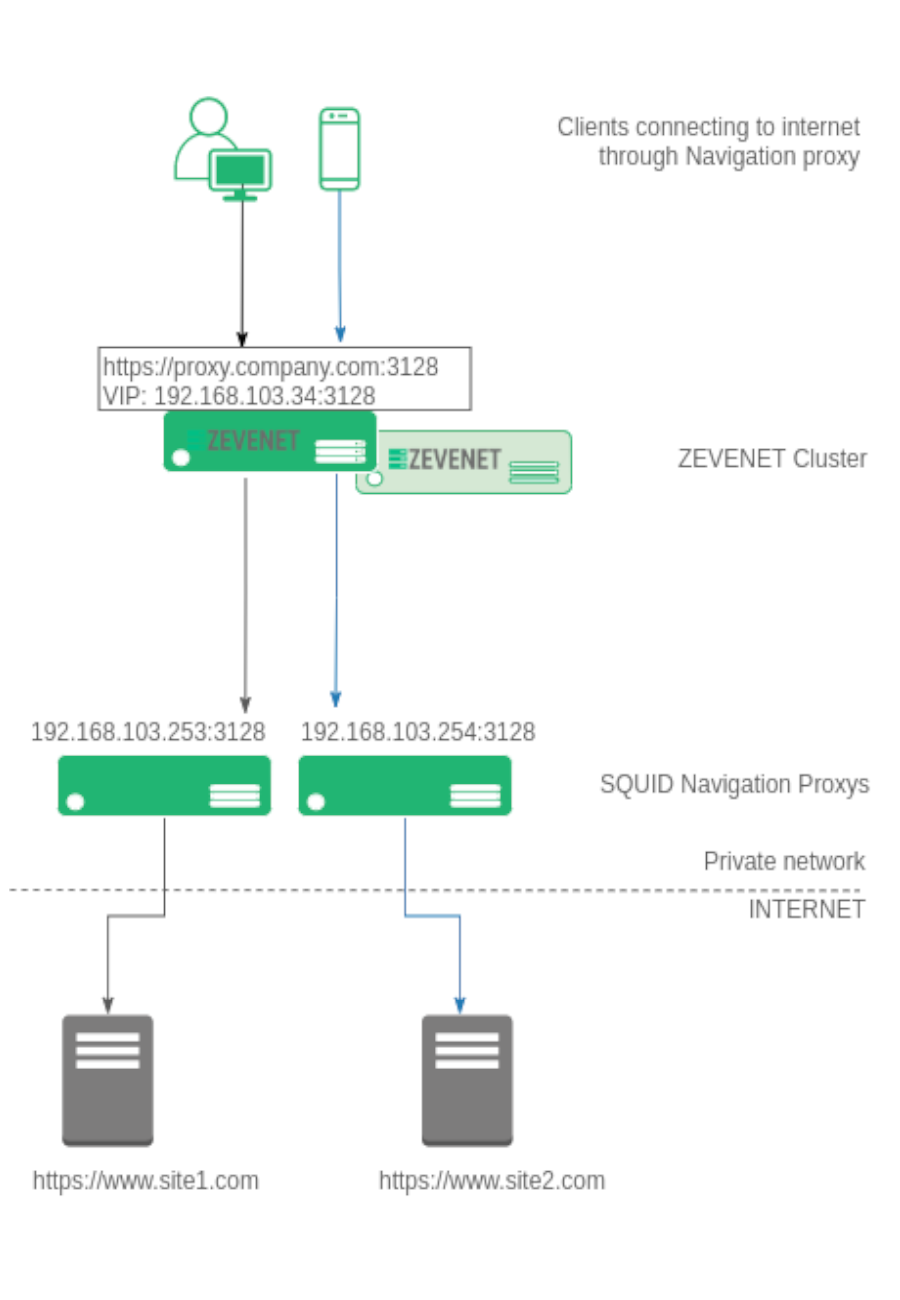
Berbagai klien (laptop, komputer, ponsel, dan tablet) mengkonfigurasi browser navigasi yang mengarah ke proxy perusahaan, misalnya https://proxy.company.com:3128 . Semua koneksi dari klien ke proxy navigasi web dalam HTTP biasa atau SSL akan berbasis TCP , sehingga ini akan digunakan untuk membangun farm penyeimbangan beban kami.
Resolusi IP untuk proxy.company.com adalah IP Virtual yang sudah dikonfigurasi di load balancer. Di Relianoid Application Delivery Controller, terdapat farm yang menggunakan IP Virtual tersebut, misalnya 192.168.103.34 dan Port Virtual 3128 dalam mode NAT untuk protokol TCP.
Farm tersebut dikonfigurasi dengan semua backend yang membangun pool proxy navigasi, dalam contoh kita 192.168.103.253 dan 192.168.103.254 melalui port TCP 3128. Segera setelah klien mencoba terhubung ke proxy yang dikonfigurasi, ADC akan menerima koneksi dan akan dialihkan ke salah satu proxy navigasi yang tersedia dalam pool, dengan pengguna dibagi di antara semua server proxy backend yang tersedia.
Konfigurasi ketersediaan tinggi proksi navigasi web #
Bagian berikut menjelaskan prosedur konfigurasi untuk membuat konfigurasi yang tepat untuk penyeimbang beban Proksi navigasi di penyeimbang beban Relianoid.
Pemeriksaan kesehatan proksi navigasi web #
Pertama, buat pemeriksaan kesehatan untuk digunakan di peternakan penyeimbang beban yang akan kita buat di baris berikut. Tujuan dari pemeriksaan kesehatan baru ini adalah untuk memverifikasi bahwa port TCP di proksi backend diaktifkan.
Buka bagian MONITORING > Farm guardian , buat farmguardian baru dengan nama check_tcp_navigation_proxy dan salin dari check_tcp lalu lakukan beberapa perubahan kecil pada timeout seperti yang ditunjukkan di bawah ini:
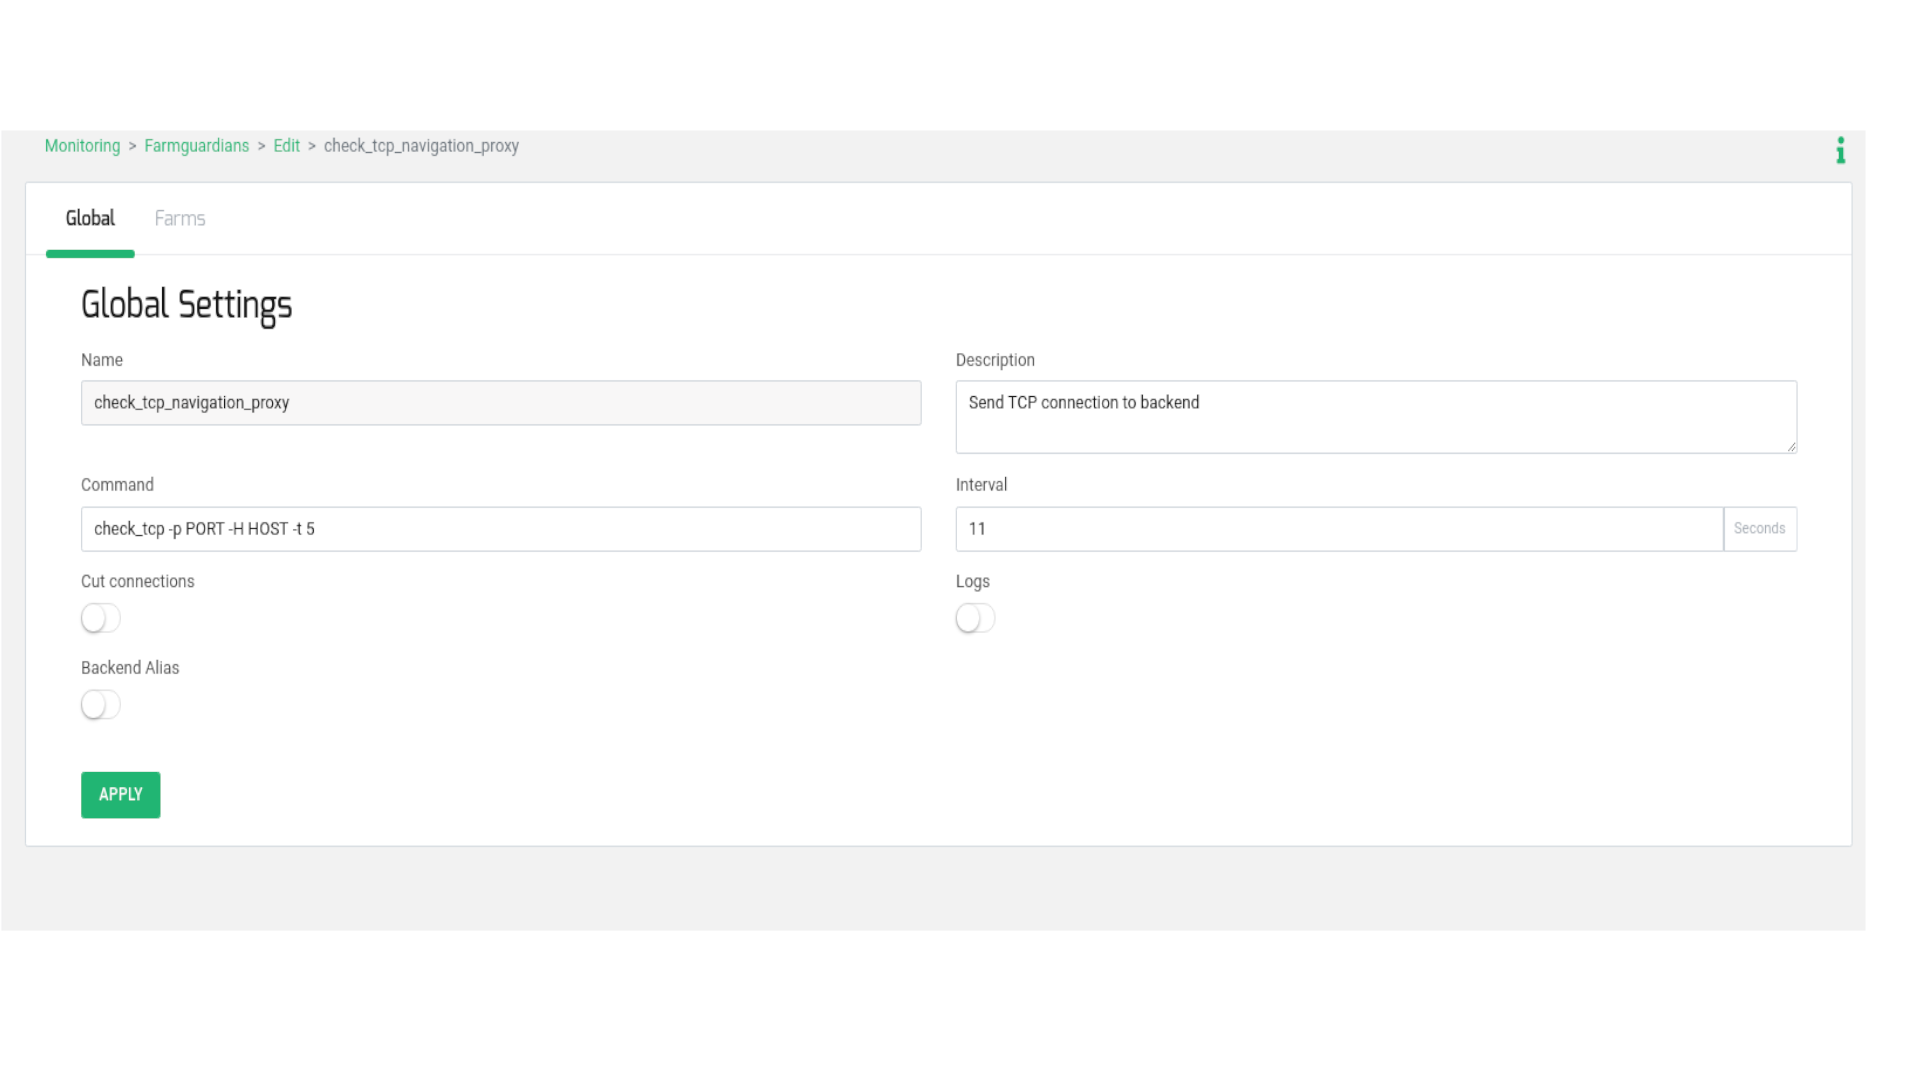
Pada kolom Command, tambahkan flag -t 5 , ini adalah batas waktu per backend untuk merespons koneksi TCP dari load balancer. Kolom Interval dikonfigurasi dengan nilai 11, 5 detik per backend + 1 detik tambahan untuk menghindari rekursi. Kami merekomendasikan untuk menggunakan rumus berikut untuk mengatur nilai Interval yang optimal.
(jumlah backend * batas waktu detik per backend (-t) ) + 1
Layanan virtual proksi navigasi web #
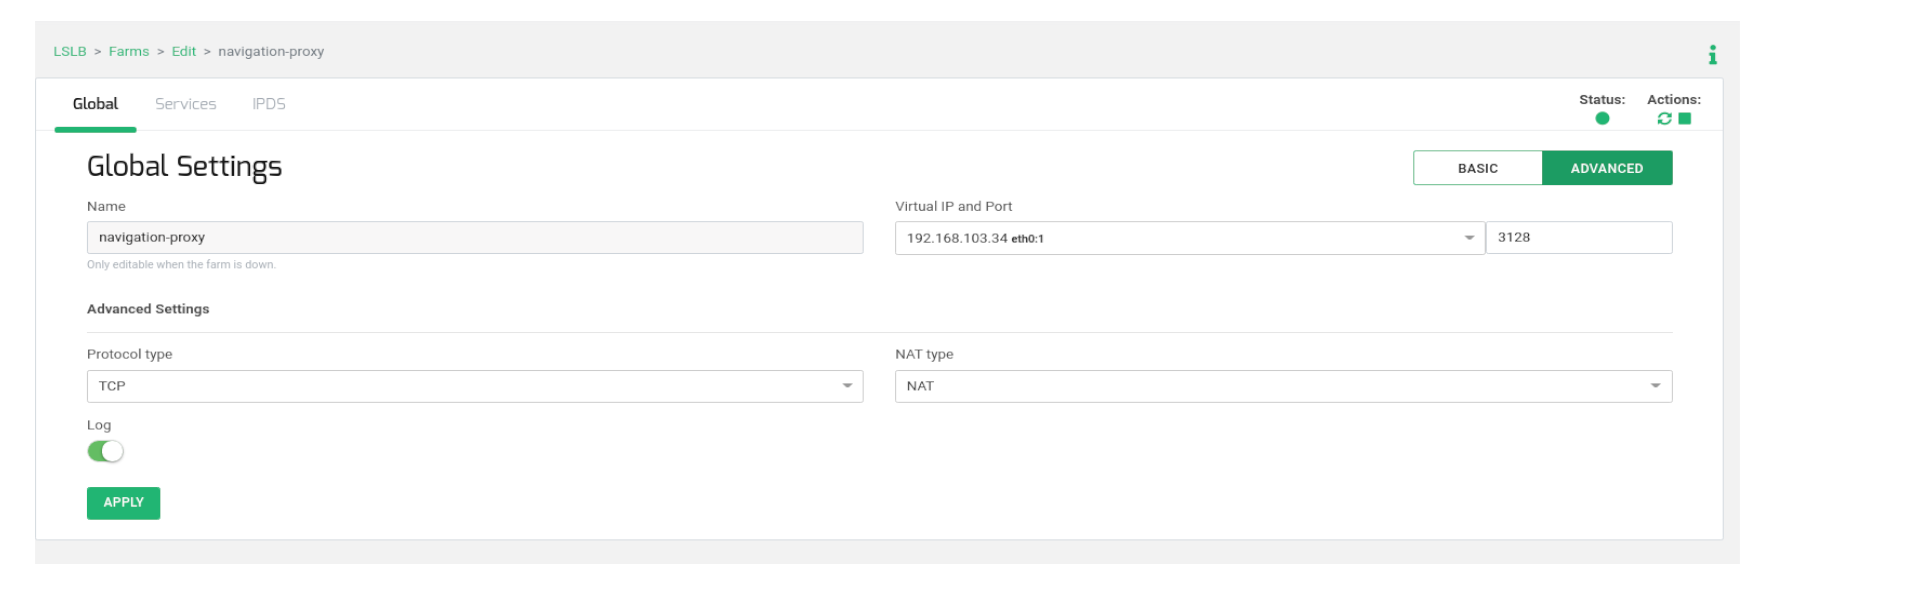
Kemudian, buat farm LSLB > L4xNAT , misalnya dengan nama navigation_proxy , termasuk IP Virtual dan Port Virtual seperti yang ditunjukkan pada diagram sebelumnya. Setelah dibuat, masuk ke mode edit Lanjutan dan pastikan Tipe Protokol dikonfigurasi ke TCP dan Tipe NAT dikonfigurasi ke mode NAT.
Untuk mengkonfigurasi perilaku layanan virtual, buka tab Layanan dan konfigurasikan algoritma penyeimbangan beban di Bobot (secara default). Harap sesuaikan nilai ini dengan yang paling sesuai untuk lingkungan dan perilaku yang Anda inginkan.
Kemudian, di bagian yang sama, buka tabel Backends dan tambahkan server proxy navigasi web sebenarnya yang akan mengelola koneksi pengguna.
Terakhir, pilih pemeriksaan kesehatan yang telah dibuat pada langkah sebelumnya bernama check_tcp_navigation_proxy untuk memverifikasi bahwa port backend TCP sudah terbuka.
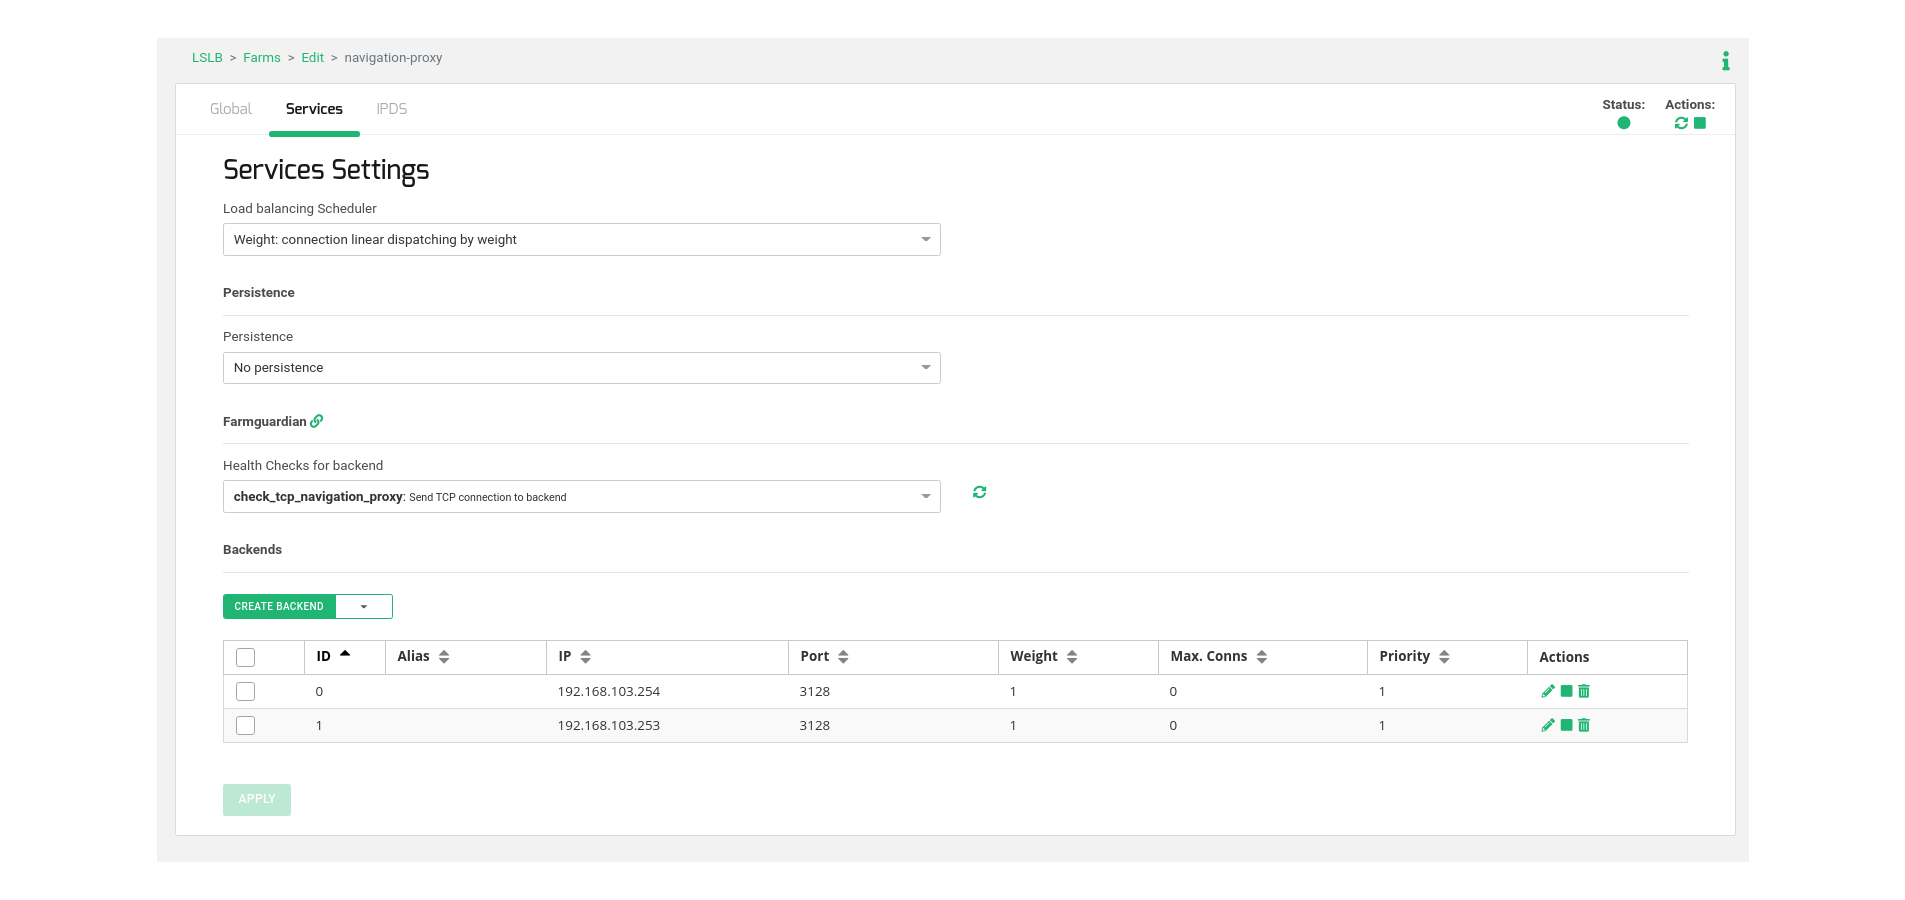
Sekarang, layanan virtual dengan beban seimbang dapat diuji sebelum mengonfigurasi klien.
Konfigurasi klien #
Langkah terakhir adalah mengkonfigurasi pengaturan proxy di browser web klien yang mengarah ke IP Virtual dan Port Virtual yang digunakan di load balancer, atau memasukkan IP Virtual di DNS kooperatif dan menggunakan Nama sebagai gantinya di klien (dalam contoh kita, proxy.example.com mengarah ke IP Virtual 192.168.103.34 ).
Terakhir, nikmati proksi navigasi web Anda yang seimbang dengan ketersediaan tinggi!


