Ringkasan #
Routing adalah mekanisme di mana terjadi pemilihan jalur untuk lalu lintas dalam jaringan, di mana sebuah paket dianalisis di sumber dan tujuan dan dikelola oleh mekanisme penerusan paket tertentu, atau dengan kata lain, pengelolaan dari satu antarmuka jaringan (ingress) ke antarmuka jaringan lainnya (egress).
Implementasi routing dapat dilakukan dari berbagai perangkat seperti switch, firewall, server, load balancer, perangkat apa saja yang mampu menerima/mengirim paket, untuk itu, RELIANOID melakukan implementasi perutean tingkat lanjut opsi penambahan yang sangat efisien dan efektif untuk dikonfigurasikan sebagai disesuaikan jika diperlukan, tetapi cara kerja sistem perutean sederhana dan cara kerjanya RELIANOID Routing mengimplementasikannya dan bagaimana cara menggunakan fitur-fitur lanjutan?
Dasar-dasar #
Setiap sistem perutean sederhana mencakup satu tabel perutean sederhana, tabel ini bertanggung jawab untuk memeriksa aturan lalu lintas terhadap paket seperti ke mana IP sumber berasal dari paket atau ke mana IP tujuan tujuan paket tersebut. Terakhir jika paket tidak sesuai dengan kondisi apapun maka tabel rute sederhana akan meneruskan paket tersebut ke gateway dan paket akan melanjutkan jalurnya.
Namun apa jadinya jika diperlukan perilaku yang lebih maju? Misalnya bagaimana cara mengirim paket ke gateway yang berbeda berdasarkan alamat sumbernya, atau bahkan meneruskan paket yang datang ke jaringan yang sama berdasarkan algoritma yang kompleks atau berdasarkan sistem penandaan paket, maka di sinilah letak RELIANOID implementasi sedang berlangsung bekerja dengan cara berikut.
Ketika sebuah paket diterima, paket tersebut diperiksa berdasarkan tabel aturan, tabel aturan ini bertanggung jawab untuk mengirim paket ke tabel perutean yang berbeda berdasarkan informasi dalam paket, setelah keputusan penerusan ke tabel perutean diambil, paket tersebut diperiksa. terhadap tabel rute yang diberikan dan akhirnya dikirim ke hop berikutnya seperti yang ditunjukkan dalam tabel rute.
Menjelajahi konfigurasi perutean sederhana #
Diagram berikut menjelaskan bagaimana sistem perutean sederhana mengambil keputusan untuk penerusan paket:
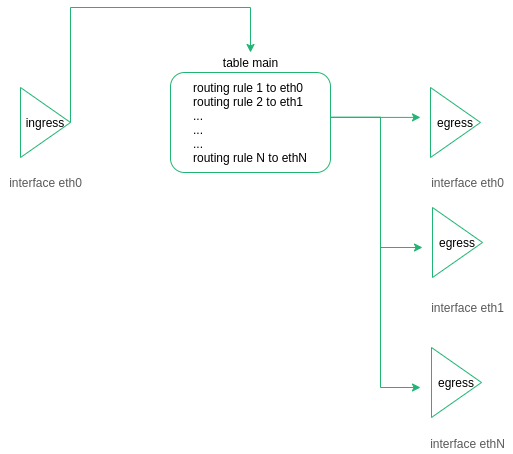
Paket masuk ke perangkat melalui eth0 dan tabel routing memeriksa tujuan paket, sekarang paket akan dikirim ke antarmuka tertentu untuk dikeluarkan. Cara kerja ini sederhana dan bermanfaat.
Menjelajahi konfigurasi perutean tingkat lanjut di RELIANOID ADC #
Seperti yang telah kami tunjukkan RELIANOID Peralatan ADC mencakup sistem perutean tingkat lanjut, di mana pertama-tama paket “diatur” untuk diputuskan, kedua, ke tabel mana yang meneruskannya:
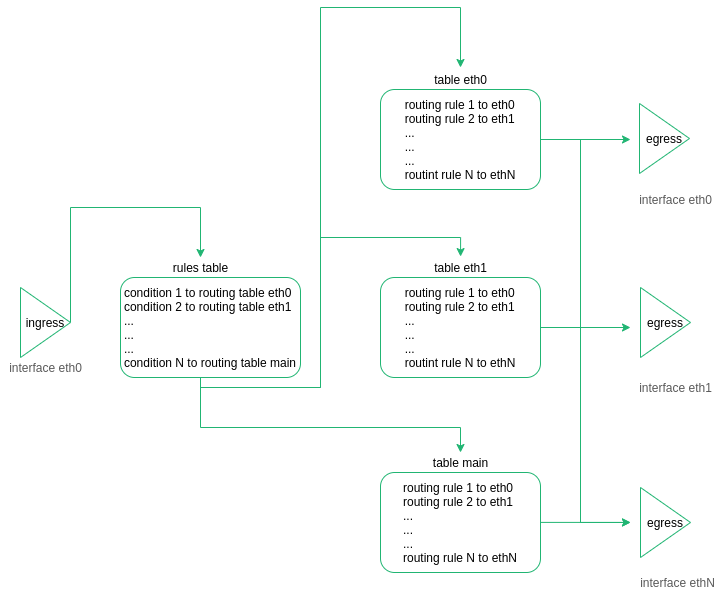
Modul perutean dari RELIANOID ADC dirancang dengan ide berikut:
Setiap antarmuka jaringan (NIC, VLAN, atau Bonding) mengelola tabel Perutean dan gatewaynya sendiri.
Lalu lintas yang mencapai VIP akan dikelola oleh tabel perutean yang sama untuk lalu lintas masuk (dari klien ke penyeimbang beban) dibandingkan lalu lintas keluar (dari penyeimbang beban ke backend)
Setiap paket yang mencapai suatu farm ditandai sehingga tanda ini diperhitungkan untuk mengarahkan paket ke hop berikutnya.
Untuk menjaga sistem perutean tetap sederhana dengan jumlah rute statis minimum karena rute statis akan meningkat dengan menambahkan lebih banyak Antarmuka.
Jika ADC memerlukan koneksi ke sistem eksternal, proksi navigasi, DNS, tinjauan perbaikan terbaru, dll, tabel khusus akan digunakan (tabel utama).
Lalu lintas Load Balanced akan menggunakan tabel yang berbeda dari tabel utama, untuk memisahkan dan mengisolasi berbagai jenis lalu lintas.
Baris berikut menggambarkan skenario nyata, a RELIANOID ADC dikonfigurasi dengan dua NIC (eth0 dan eth1).
Mencantumkan tabel perutean untuk NIC eth0:
ip tabel daftar rute table_eth0
eth0 IP 192.168.100.10
eth0 NETMASK 255.255.255.0
eth0 Gerbang 192.168.100.5
Mencantumkan tabel perutean untuk NIC eth1:
ip tabel daftar rute table_eth1
eth1 IP 192.168.101.10
eth1 NETMASK 255.255.255.0
eth1 Gerbang 192.168.101.5
VIP1 192.168.101.11
Alamat IP default untuk tabel utama adalah 192.168.100.5.
Informasi ini dapat ditampilkan dengan perintah:
tabel daftar rute ip utama
Klien mengakses IP virtual 192.168.101.11 di farm L4XNAT pada port 80. Farm ini telah dikonfigurasi untuk menyeimbangkan beban lalu lintas terhadap dua server backend 192.168.200.20 dan 192.168.200.21.
Farm L4XNAT di dalam modul LSLB (Local Service Load Balancing) memberikan tanda pengenal unik untuk setiap backend di setiap farm, sehingga segera setelah paket mencapai VIP 192.168.101.11 di port virtual 80 yang dikonfigurasi di eth1, modul penyeimbangan beban menetapkan tanda pada paket hanya untuk mengidentifikasi tujuan baru. Pada langkah selanjutnya, sistem aturan memeriksa tanda dalam paket, berdasarkan tanda ini sistem perutean mengetahui ke tabel rute mana paket tersebut perlu dikirim.
Sebagai contoh, farm l4xnat menandai sebuah paket dengan nilai 201 , yang mengidentifikasi backend 192.200.20 dalam farm yang dikonfigurasi di Virtual IP 192.168.200.20 dan port virtual 80 , sekarang tabel aturan dapat meneruskan paket ke tabel rute yang sesuai:
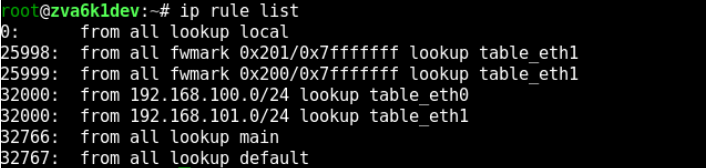
Aturan perutean dapat dicantumkan dengan perintah:
daftar aturan ip
Seperti yang ditunjukkan pada ID 25998 semua lalu lintas yang ditandai dengan tanda 201 akan diteruskan ke tabel table_eth1, mari kita periksa isi tabel eth1:
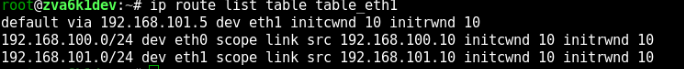
Sekarang paket mencoba mencapai backend 192.168.200.20 . Setelah memeriksa tabel, IP tujuan ini tidak dapat diakses secara langsung, sehingga gateway default akan digunakan dan paket akan diteruskan ke 192.168.101.5 sebagai hop berikutnya.
Dengan mekanisme ini Pertama, Sistem menandai paket untuk mengidentifikasi tujuan dan kemudian sistem Perutean tingkat lanjut dapat meneruskan paket dengan cara yang tepat untuk mengonfirmasi bahwa paket tersebut akan mencapai tujuan yang benar.
Selain itu, sistem routing dapat dikonfigurasi dan dimodifikasi sesuai kebutuhan klien. Jika Anda ingin mengubah sistem aturan, silakan lihat bagian GUI web JARINGAN > Routing > Aturan , dan jika Anda ingin mengubah beberapa tabel routing, silakan lihat bagian GUI web JARINGAN > Routing > Tabel.


