Cara Kerja Otentikasi Multi-Faktor #
Otentikasi Multi-Faktor (MFA) bekerja berdasarkan prinsip yang mengharuskan pengguna memberikan dua atau lebih bentuk identifikasi sebelum memberikan akses ke sistem atau aplikasi. Faktor-faktor ini biasanya terbagi dalam tiga kategori:
Sesuatu yang kamu tahu: Ini bisa berupa kata sandi, PIN, atau pertanyaan keamanan.
Sesuatu yang kamu punya: Seperti token fisik, ponsel cerdas, atau kartu pintar.
Sesuatu yang Anda: Ini melibatkan verifikasi biometrik seperti sidik jari, pengenalan wajah, atau pemindaian iris mata.
Dengan menggabungkan dua atau lebih faktor ini, MFA meningkatkan keamanan secara signifikan. Sekalipun salah satu faktor terganggu, faktor lainnya memberikan penghalang tambahan terhadap akses yang tidak sah.
Implementasi dengan RELIANOID ADC #
RELIANOID ADC (Pengendali Pengiriman Aplikasi) menawarkan implementasi Multi-Factor Authentication (MFA) yang lancar dalam aplikasi HTTP, memberikan peningkatan keamanan tanpa mengganggu pengalaman pengguna. RELIANOID Implementasi MFA ADC bersifat transparan terhadap aplikasi HTTP apa pun, memastikan integrasi dan pengoperasian yang lancar.
Ketika pengguna yang tidak sah mencoba menyambung ke suatu aplikasi, RELIANOID ADC mencegat permintaan dan mengarahkan pengguna ke portal internal yang terletak di dalam penyeimbang beban. Portal ini menghasilkan cookie rahasia untuk sesi pengguna yang divalidasi, yang disertakan dalam permintaan pengguna sebagai KueCookie rahasia ini berfungsi sebagai validasi bahwa pengguna telah diautentikasi melalui proses MFA.
Setelah validasi berhasil, pengguna diarahkan kembali ke aplikasi sebenarnya, sehingga menyelesaikan proses otentikasi. RELIANOID ADC mendukung penggunaan beberapa portal MFA yang digabungkan, memungkinkan pendekatan keamanan yang lebih kuat dan berlapis.
Kasus Penggunaan Otentikasi Multi-Faktor (MFA) #
Mari kita selidiki kasus penggunaan spesifik yang menunjukkan caranya RELIANOID ADC dengan mulus mengintegrasikan Otentikasi Multi-Faktor (MFA) untuk melindungi akses ke aplikasi web yang dilindungi, aplikasi saya.relianoid.com. Skenario ini menguraikan proses langkah demi langkah yang dilakukan pengguna saat mengakses aplikasi, menyoroti efektivitas MFA dalam memperkuat keamanan.
Fase 1: Inisiasi Pengguna #
Pengguna yang tidak berwenang memulai proses koneksi dengan mencoba mengakses aplikasi web yang dilindungi di myapp.relianoid.com menggunakan peramban web mereka. Mereka memasukkan URL: https://myapp.relianoid.com.
Fase 2: Deteksi Load Balancer #
RELIANOID ADC, dikonfigurasi dengan Penyeimbangan Beban HTTP (LSLB) peternakan dan an HTTPS pendengar, mencegat permintaan pengguna dan mengidentifikasi bahwa pengguna tidak diautentikasi, sehingga memicu protokol MFA.
Fase 3: Pengalihan ke Portal MFA #
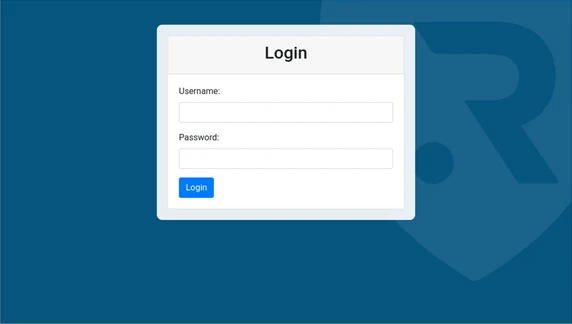
Load balancer mengarahkan pengguna ke portal Otentikasi Multi-Faktor (MFA) khusus yang dihosting di URL tertentu, seperti https://myapp.relianoid.com?mfa . Di sini, pengguna akan disajikan dengan halaman login yang meminta mereka untuk memasukkan kredensial mereka.
Fase 4: Otentikasi Pengguna #
Pengguna melanjutkan untuk memasukkan kredensial mereka, biasanya terdiri dari nama pengguna dan kata sandi yang terkait dengan akun Direktori Aktif mereka. RELIANOID ADC memvalidasi kredensial ini terhadap konektor Direktori Aktif yang dikonfigurasi dalam pengaturannya.
Tahap 5: Pembuatan Cookie Rahasia MFA #
Setelah otentikasi berhasil, sistem MFA mengirimkan cookie rahasia, yang menandakan bahwa pengguna telah berhasil melewati proses otentikasi. Cookie rahasia ini kemudian diberikan secara aman ke browser pengguna sebagai HTTP Cookie.
Fase 6: Pengalihan ke Aplikasi Nyata #
Dilengkapi dengan cookie rahasia yang dihasilkan, pengguna secara mulus diarahkan kembali ke URL asli aplikasi, https://myapp.relianoid.com, yang menunjukkan autentikasi berhasil.
Fase 7: Akses ke Aplikasi Nyata #
Setelah autentikasi selesai, pengguna memperoleh akses tak terbatas ke aplikasi yang sebenarnya. Bergantung pada konfigurasi aplikasi, mereka mungkin menemukan layar login tambahan yang khusus untuk aplikasi itu sendiri, atau mereka mungkin diberi akses langsung berdasarkan kuki rahasia MFA yang diberikan.
Aplikasi Eksternal untuk Pembuatan Token #
Untuk memfasilitasi Multi-Factor Authentication (MFA), berbagai aplikasi eksternal dapat diintegrasikan RELIANOID ADC untuk menghasilkan token pengguna untuk validasi. Aplikasi ini biasanya menggunakan perangkat seluler atau email untuk memberikan faktor autentikasi tambahan kepada pengguna. Beberapa aplikasi populer untuk pembuatan token meliputi:
Google Authenticator: Aplikasi seluler ini menghasilkan kata sandi satu kali berbasis waktu (TOTP) untuk otentikasi MFA.
Microsoft Authenticator: Mirip dengan Google Authenticator, aplikasi ini menghasilkan kode TOTP untuk MFA.
Keamanan Duo: Duo menawarkan berbagai metode MFA, termasuk pemberitahuan push, kode sandi SMS, panggilan telepon, dan token perangkat keras.
Authy: Authy adalah layanan autentikasi berbasis cloud yang menawarkan kode TOTP, pemberitahuan push, dan lainnya untuk MFA.
Aplikasi eksternal ini memberikan fleksibilitas dan kenyamanan kepada pengguna sekaligus memastikan keamanan yang kuat melalui Autentikasi Multi-Faktor.
RELIANOID ADC menawarkan implementasi yang mulus dalam aplikasi HTTP yang meningkatkan keamanan sekaligus menjaga pengalaman pengguna.


