Ringkasan #
Pertukaran kunci Diffie-Hellman (DH) adalah metode untuk menghasilkan kunci privat antara dua mesin yang terhubung melalui saluran yang tidak aman.
Saat klien memulai koneksi ke layanan web aman, negosiasi SSL terjadi dengan mempertukarkan kunci publik, kemudian kedua belah pihak membuat kesepakatan terkait kunci dan sandi yang akan digunakan selama komunikasi.
Ilustrasi ini menjelaskan dengan sempurna bagaimana negosiasi berjalan dengan warna. Bayangkan saja bagaimana cara kerjanya dengan angka acak besar yang dihitung oleh kedua node komunikasi.
Cara penggunaannya dalam penyeimbang beban #
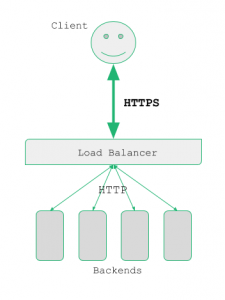
Penyeimbang beban membuat layanan SSL saat melakukan operasi SSL Offload, dalam bentuk:
Zen Load Balancer menggunakan alat OpenSSL dengan opsi dhparam untuk menghasilkan kunci Diffie-Hellman. Baca selengkapnya tentang opsi lengkapnya di sini.
Untuk membuat farm SSL Offload ( profil HTTP dengan listener HTTPS di Zen Load Balancer ), diperlukan pembuatan kunci Diffie-Hellman dengan mengikuti praktik terbaik berikut untuk memastikan pembuatan kunci yang kuat.
1. Panjang kunci minimum 2048 bit. Semakin panjang kunci, semakin sulit untuk mendekripsi dalam waktu yang wajar.
2. Satu kunci DH per jaringan SSL untuk mempersulit pemutusan komunikasi beberapa layanan SSL dan mengisolasi keamanan setiap jaringan.
3. Kurang dapat diprediksi dalam pembangkitan acak berarti lebih sulit memutus komunikasi.
Perlu diperhatikan bahwa pembuatan kunci Diffie-Hellman biasanya merupakan proses yang memerlukan banyak komputasi karena pembuatan angka acak dapat memakan waktu lama, tetapi ini memastikan jaminan keamanan untuk layanan SSL kami.
Referensi #
https://en.wikipedia.org/wiki/Diffie%E2%80%93Hellman_key_exchange
http://mathworld.wolfram.com/Diffie-HellmanProtocol.html


