Bagian ini secara singkat menjelaskan jaringan VPN yang tertanam pada Relianoid Load Balancer . Jaringan pribadi virtual ini memungkinkan privasi dan perlindungan data yang fleksibel dan terukur melalui metode enkripsi canggih seperti AES-256 , blowfish-256 , dan camellia-256 , serta metode otentikasi seperti MD5 , SHA-1 , dan SHA-256 . Protokol standar pasar seperti L2TP/IPsec , IKEv1 , dan IKEv2 didukung.
Peralatan ini memungkinkan pengguna untuk membuat profil VPN yang diinginkan tergantung pada sifat dan tujuan penggunaan klien. Tiga profil VPN yang didukung adalah;
ZSS. Tipe ini adalah a Situs Relianoid ke Situs VPN. Mode ini dapat digunakan dari klien untuk penyeimbang beban atau penyeimbang beban ke server nyata. Relianoid akan menjadi gateway default untuk setiap subnet lokal dan jarak jauh. IPSEC implementasi.
ZTN. Tipe ini adalah a VPN Terowongan Relianoid. Mode ini membuat terowongan GRE melalui implementasi IPSEC, juga dapat digunakan dari klien untuk penyeimbang beban atau penyeimbang beban ke server nyata. Relianoid akan menjadi gateway default untuk setiap subnet lokal dan jarak jauh.
ZRS. Tipe ini adalah a VPN Situs Jarak Jauh Relianoid. Relianoid bertindak sebagai server VPN, sehingga klien dapat terhubung ke VPN tersebut dan mereka akan menetapkan alamat IP dinamis untuk dirutekan nanti melalui sistem perutean. IPSEC implementasi dalam mode server untuk klien dalam mode pejuang jalanan.
Daftar Jaringan VPN #
Gambar di bawah menunjukkan tabel jaringan VPN yang dibuat dan properti terkait.
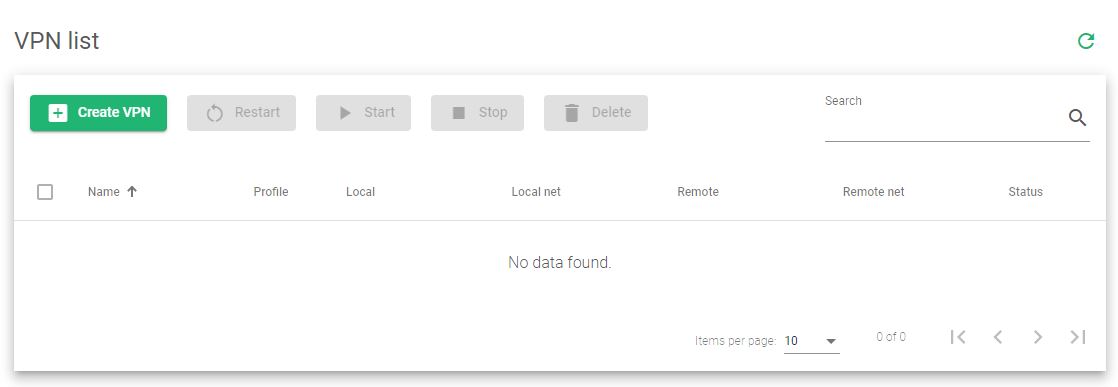
Berikut penjelasan singkat masing-masing properti tabel.
Nama. Label yang dengan mudah mengidentifikasi profil VPN pada peralatan.
Profil. Jenis VPN yang akan digunakan, apakah itu VPN situs-ke-situs atau akses jarak jauh.
Lokal. Alamat IP server lokal jika dikonfigurasi. Mendukung IPV4 dan IPV6.
Jaringan lokal. Subnet mask server lokal jika dikonfigurasi. Anda harus mengkonfigurasi netmask ini ketika Anda mengatur IP server lokal.
terpencil. Alamat IP lapisan jaringan dari server jarak jauh jika dikonfigurasi. Mendukung IPV4 dan IPV6.
Jaringan jarak jauh. Subnet mask dari server jauh jika dikonfigurasi. Anda harus mengkonfigurasi netmask ini ketika Anda mengatur IP server jarak jauh.
Status. Menampilkan indikator kesehatan VPN yang dibuat dan dicantumkan pada tabel. Berikut adalah penjelasan singkat tentang arti setiap warna.
- Hijau. Jika VPNnya UP.
- Merah. Jika VPNnya BAWAH.
Tindakan . Berikut adalah tindakan yang tersedia untuk mengelola profil VPN yang dipilih.
- Buat VPN. Menampilkan formulir dan bidang yang digunakan untuk membuat profil VPN.
- Restart. Nyalakan ulang profil VPN jika profil VPN melambat atau menjadi tidak responsif.
- Start. Mengaktifkan profil VPN yang dipilih dan mengonfigurasinya agar paket dapat mengalir melalui alamat IP terkait.
- berhenti. Menonaktifkan profil aktif yang dipilih dan mencegahnya menerima paket.
- Delete. Menghapus profil VPN dari daftar tabel dan konfigurasi terkait.


