Pengaturan Global untuk Profil Peternakan L4xNAT #
Profil farm L4xNAT memungkinkan pembuatan farm LSLB yang bekerja pada lapisan 4 dengan kinerja sangat tinggi dan koneksi yang lebih bersamaan dibandingkan inti penyeimbang beban di lapisan 7. Peningkatan kinerja lapisan 4 menetralkan penanganan konten tingkat lanjut yang dapat dikelola oleh profil pertanian lapisan 7.
Profil farm L4xNAT mendukung banyak port dengan rentang dan daftar port terhadap profil farm lapisan 7 yang hanya mendukung satu port.
Bagian ini memberikan penjelasan mendalam tentang perintah yang diperlukan untuk mengonfigurasi profil farm L4xNAT. Rekomendasi kami adalah menggunakan Farmguardian dengan profil ini untuk memeriksa status setiap backend yang dikonfigurasi di farm karena profil ini tidak menerapkan pemeriksaan kesehatan asli apa pun.

Di pojok kanan atas, perhatikan ada indikator status dan bagian tindakan. Tindakan ini akan memungkinkan Anda memulai kembali, memulai, atau menghentikan peternakan:

Berikut adalah indikator warna status dan artinya:
- Hijau: Berarti UP. Peternakan sedang berjalan dan semua backend UP atau pengalihan dikonfigurasi.
- Merah: Berarti BAWAH. Peternakan telah berhenti.
- Black: Berarti KRITIS. Peternakan sudah UP tetapi tidak ada backend yang tersedia, atau semua backend berada dalam mode pemeliharaan.
- Biru: Berarti MASALAH. Peternakan berjalan tetapi setidaknya satu backend tidak aktif.
- Jeruk: Berarti MAINTENANCE. Peternakan sedang berjalan tetapi setidaknya satu backend berada dalam mode pemeliharaan.
Kode warna ini sama di seluruh antarmuka pengguna grafis. Temukan penjelasan mendalam tentang kode warna ini di Bagian Peternakan LSLB.
Konfigurasi dasar #
Ini adalah parameter untuk profil L4xNAT.
Nama . Label yang memudahkan identifikasi layanan pertanian. Untuk mengubah nilai ini, Anda harus menghentikan pertanian terlebih dahulu. Pastikan nama pertanian yang baru belum digunakan, jika tidak, pesan kesalahan akan muncul.
IP dan Port Virtual . Ini adalah alamat IP virtual atau PORT virtual tempat farm akan terikat untuk mendengarkan dari dalam sistem penyeimbangan beban. Untuk melakukan perubahan pada bidang ini, pastikan bahwa IP virtual dan Port virtual yang baru tidak sedang digunakan. Setelah menyimpan perubahan, layanan farm akan dimulai ulang secara otomatis.
Untuk memilih satu port atau serangkaian port virtual di profil farm L4xNAT, a Jenis protokol adalah wajib. Jika protokol diatur ke SEMUA, farm akan mendengarkan semua port dari IP virtual. Port virtual tidak akan dapat diedit dan akan diberi tanda bintang (*).
Setelah TCP, UDP, atau protokol lainnya dipilih, gunakan protokol tersebut untuk menentukan port, beberapa port, atau rentang port.
Konfigurasi lanjutan #

Jenis Protokol. Bidang ini menentukan lapisan protokol yang akan diseimbangkan. Secara default, peternakan menggunakan protokol TCP.
- SEMUA. Peternakan akan mendengarkan koneksi masuk ke IP virtual saat ini dan port melalui semua protokol. Jika Anda memilih opsi ini, port virtual akan berubah menjadi default “*”, dan Anda tidak akan mengeditnya. Jadi, peternakan akan mendengarkan melalui semua pelabuhan.
- TCP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan koneksi TCP yang masuk ke IP dan port virtual saat ini.
- UDP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan koneksi UDP yang masuk ke IP dan port virtual saat ini.
- SCTP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan koneksi SCTP yang masuk ke IP virtual saat ini.
- SIP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan paket UDP yang masuk ke IP virtual dan port default, 5060. Farm kemudian akan mengurai header SIP setiap paket untuk didistribusikan dengan benar ke backend.
- FTP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan koneksi TCP yang masuk ke IP virtual saat ini dan port default, 21. Farm kemudian akan mengurai header FTP dari setiap paket untuk didistribusikan dengan benar ke backend. Dua mode yang didukung: Mode Aktif dan Pasif.
- TFTP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan paket UDP yang masuk ke IP virtual saat ini dan port default, 69. Farm kemudian akan mengurai header TFTP dari setiap paket untuk didistribusikan dengan benar ke backend.
- PPTP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan koneksi TCP yang masuk ke IP dan port virtual saat ini. Peternakan kemudian akan mengurai header PPTP dari setiap paket untuk didistribusikan dengan benar ke backend.
- SNMP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan paket UDP yang masuk ke IP dan port virtual saat ini. Farm kemudian akan mengurai header SNMP dari setiap paket untuk didistribusikan dengan benar ke backend.
Tipe NAT . Tipe NAT mengontrol cara kerja topologi layer 4. Memilih opsi yang sesuai dengan layanan dan infrastruktur Anda akan bergantung pada arsitektur jaringan yang ditentukan. Secara default, farm beroperasi dalam mode NAT.
- NAT. Mode NAT atau SNAT (sumber NAT) menggunakan IP penyeimbang beban sebagai alamat IP sumber koneksi backendnya. Oleh karena itu, backend tidak mengetahui alamat IP klien di TCP, UDP, atau protokol lapisan 4 lainnya. Dengan cara ini, backend merespons penyeimbang beban untuk mengirimkan respons atas permintaan tersebut. Topologi ini memungkinkan penerapan penyeimbang beban satu tangan (loadbalancing dengan 1 antarmuka jaringan).

- DNAT. Mode DNAT (NAT Tujuan) menggunakan alamat IP klien sebagai alamat IP sumber koneksi backend. Oleh karena itu, backend akan merespons langsung ke IP klien. Dalam hal ini, IP penyeimbang beban perlu dikonfigurasi sebagai gateway default backend dan akan mengisolasi jaringan backend dari jaringan layanan klien. Topologi ini digunakan untuk melakukan transparansi antara klien dan backend.

- DSR. Dalam mode DSR (Direct Server Return), klien terhubung ke VIP, diikuti oleh penyeimbang beban mengubah alamat MAC tujuan backend (server harus berada pada media tautan yang sama dengan penyeimbang beban) dan meneruskannya tanpa mengubahnya Alamat IP. Backend menjawab petisi secara langsung tanpa melalui penyeimbang beban.
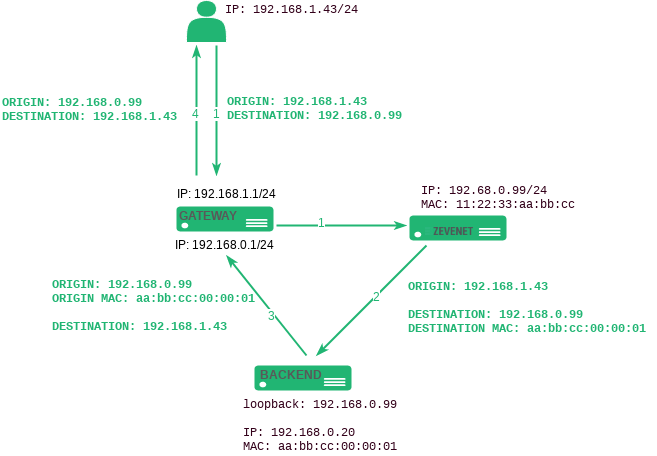
Persyaratan DSR:
- VIP dan backend harus berada di jaringan yang sama
- Port Virtual dan Port Backend harus sama
- Backend perlu mengonfigurasi antarmuka loopback dengan IP yang sama dengan VIP yang dikonfigurasi di penyeimbang beban dan menonaktifkan ARP di antarmuka ini
# ifconfig lo:0 192.168.0.99 netmask 255.255.255.255 -arp naik
Perlu menonaktifkan balasan ARP yang tidak valid di backend.
# echo 1 > /proc/sys/net/ipv4/conf/all/arp_ignore # echo 2 > /proc/sys/net/ipv4/conf/all/arp_announce
- DNAT tanpa kewarganegaraan. Dalam DNAT Stateless, penyeimbang beban mengalihkan alamat tujuan ke alamat backend dan meneruskannya ke backend, namun tidak mengelola informasi koneksi apa pun. Konfigurasi DNAT mengurangi beban pada sistem karena dilakukan di jalur data awal, menjadi mode NAT yang paling diindikasikan untuk protokol lapisan 4 dengan beban tinggi dan bukan protokol berorientasi koneksi atau berorientasi aliran seperti pada mode RTP atau SYSLOG UDP .
Log . Untuk menyimpan koneksi yang diterima di farm, aktifkan perintah Log . Ini hanya direkomendasikan untuk tujuan debugging atau pemantauan karena akan memperlambat jumlah lalu lintas yang dapat ditangani oleh load balancer.
Pengaturan layanan #
Layanan yang dibuat di lapisan L4 menyediakan opsi konfigurasi berikut untuk mengelola jalur data dan perilaku koneksi.

Penjadwal penyeimbangan beban . Bidang ini menentukan algoritma penyeimbangan beban yang akan digunakan untuk menentukan server backend. Secara default, algoritma bobot akan menjadi algoritma yang dipilih secara default.
- Berat: koneksi pengiriman linier berdasarkan berat. Menyeimbangkan koneksi bergantung pada nilai bobot yang telah ditetapkan ke setiap backend. Permintaan dikirimkan menggunakan algoritma probabilistik menggunakan bobot yang ditentukan.
- Sumber Hash: Hash per IP Sumber dan Port Sumber. Menyeimbangkan paket yang cocok dengan IP sumber dan port yang sama ke backend yang sama menggunakan penjadwal hash.
- Hash Sumber Sederhana: Hash per IP Sumber saja. Menyeimbangkan paket yang cocok dengan IP sumber yang sama ke backend yang sama menggunakan penjadwal hash.
- Hash Simetris: Hash pulang pergi per IP dan Port. Menyeimbangkan paket yang cocok dengan IP dan port sumber yang sama, serta IP dan port tujuan. Jadi, itu bisa melakukan hash koneksi dengan dua cara (saat masuk dan keluar).
- Round Robin: Pemilihan backend berurutan. Ini menyeimbangkan setiap koneksi masuk ke backend, secara berurutan beralih antar backend.
- Koneksi Terkecil: koneksi selalu ke server dengan koneksi terkecil. Memilih backend dengan jumlah koneksi aktif paling sedikit untuk memastikan bahwa beban lalu lintas permintaan aktif seimbang dengan beban lalu lintas server nyata yang paling banyak terhubung dan tersedia.
Ketekunan #
Pilih persistensi . Bidang ini menentukan apakah persistensi digunakan dalam farm yang dikonfigurasi. Secara default, tidak ada persistensi yang digunakan.

- Tidak ada kegigihan. Peternakan tidak akan menggunakan persistensi apa pun antara klien dan backend.
- IP: IP Sumber. Dengan opsi ini, farm akan menetapkan backend yang sama untuk setiap koneksi masuk tergantung pada sumbernya Alamat IP saja.
- Pelabuhan: Pelabuhan Sumber. Dengan opsi ini, farm akan menetapkan backend yang sama untuk setiap koneksi masuk tergantung pada pelabuhan sumber saja.
- MAC: Sumber MAC. Dengan opsi ini, farm akan menetapkan backend yang sama untuk setiap koneksi masuk tergantung pada lapisan tautan Alamat MAC dari paket tersebut.
- IP Sumber dan Port Sumber. Dengan opsi ini, farm akan menetapkan backend yang sama untuk setiap koneksi masuk tergantung pada keduanya, IP sumber ke pelabuhan sumber.
- IP Sumber dan Port Tujuan. Dengan opsi ini, farm akan menetapkan backend yang sama untuk setiap koneksi masuk tergantung pada keduanya, IP sumber ke pelabuhan tujuan.
Penjaga Pertanian #
Peternakan L4xNAT tidak menyediakan pemeriksaan kesehatan asli untuk backend. Jadi, konfigurasi Farmguardian diperlukan dalam layanan virtual ini.
Pemeriksaan kesehatan lanjutan yang terintegrasi atau disesuaikan dapat ditetapkan ke layanan ini dari pemeriksaan penjaga peternakan yang ada.

Untuk informasi lebih lanjut tentang Farmguardian, kunjungi bagian Pemantauan >> Farmguardian.
Perhatikan bahwa setelah memilih farmguardian, maka secara otomatis akan diterapkan ke farm.
Backends #
Di bagian ini, Anda akan dapat mengubah konfigurasi backend atau menambahkan yang baru ke farm tertentu.
Buat backend . Tombol ini akan menampilkan formulir Tambah backend saat diklik. Konfigurasi ini dimaksudkan untuk menambahkan backend baru ke farm yang diberikan.

- IP. Alamat IP Lapisan Jaringan yang akan digunakan saat meneruskan lalu lintas ke backend.
- pelabuhan. Port yang akan digunakan saat meneruskan lalu lintas ke backend.
- Prioritas. Nilai prioritas untuk server sebenarnya saat ini. Nilai yang lebih rendah memiliki prioritas lebih tinggi. Nilai prioritas layanan default adalah 1. Ketika backend gagal, prioritas layanan akan ditingkatkan sebesar 1. Ketika backend ditayangkan kembali, nilai prioritas layanan akan dikurangi sebesar 1. Backend aktif berisi nilai prioritas yang kurang dari atau sama dengan prioritas layanan.
- Maks. Koneksi. Jumlah koneksi yang diizinkan untuk terhubung ke backend. Jika batas tersebut tercapai, sambungan baru akan dibuang.
- Berat. Bobot backend untuk penyeimbangan lalu lintas saat algoritme bobot disetel. Bobot ini menentukan seberapa disukai backend dibandingkan backend lainnya. Bidang ini mengizinkan nilai bilangan bulat lebih tinggi dari atau sama dengan 1 (nilai terendah).
Tindakan massal . Di sebelah kanan TAMBAH BACKEND , Anda akan melihat tindakan-tindakan berikut yang dapat dilakukan untuk satu atau lebih backend secara bersamaan.

Tindakan : Ini adalah tindakan untuk mengkonfigurasi backend.
- Aktifkan Pemeliharaan. Tindakan ini tersedia jika backend aktif. Ini menempatkan server backend nyata dalam mode pemeliharaan. Oleh karena itu, tidak ada koneksi baru yang akan dialihkan ke sana. Ada dua metode untuk mengaktifkan mode pemeliharaan:
- Mode Pengurasan. Mempertahankan koneksi dan persistensi yang sudah ada jika diaktifkan, tetapi tidak akan menerima koneksi baru.
- Mode Potong. Langsung memutus semua koneksi aktif ke backend, menutup koneksi apa pun antara backend dan klien
- Sunting. Membuka formulir edit, sama seperti formulir tambah, untuk mengubah nilai backend apa pun.
- Nonaktifkan Pemeliharaan. Tindakan ini hanya tersedia jika backend berada dalam mode pemeliharaan. Ini akan memungkinkan koneksi baru untuk diteruskan ke server backend lagi.
- Delete. Menghapus server virtual backend.
Backend . Tabel ini menunjukkan semua backend yang sudah dikonfigurasi pada farm.

- IP. Alamat IP backend tempat koneksi akan diteruskan.
- pelabuhan. Port tempat koneksi akan dialihkan di backend. Jika sebuah kosong spasi atau tanda bintang'*' diatur, koneksi akan dialihkan ke port yang sama dengan yang diterima.
- Prioritas. Nilai prioritas untuk server backend. Nilai yang diterima adalah bilangan bulat yang lebih tinggi atau sama dengan 1. Nilai yang lebih kecil menunjukkan prioritas yang lebih tinggi pada server sebenarnya saat ini. Secara default, nilai prioritas 1 akan ditetapkan.
- Berat. Nilai bobot untuk server sebenarnya saat ini. Nilai yang lebih tinggi menunjukkan lebih banyak koneksi yang dikirimkan ke backend saat ini. Secara default, nilai bobot 1 akan ditetapkan.
- STATUSNilai yang mungkin adalah:
- Up. Peternakan sedang berjalan dan backend siap menerima koneksi.
- Turun. Peternakan sedang berjalan dan layanan mendeteksi bahwa backend tidak berfungsi
- pemeliharaan. Backend ditandai sebagai belum siap menerima koneksi oleh administrator, opsi ini berguna untuk tugas pemeliharaan backend
- Belum diatur. Status backend belum diperiksa.
- Maks. Koneksi. Nilai ini akan menjadi jumlah maksimum aliran atau koneksi yang dibuat ke backend tertentu. Jika batas klien yang terhubung ke backend tertentu tercapai, backend tidak akan menerima lebih banyak lalu lintas. Klien akan menyambung kembali ke backend lain yang sesuai. Nilai defaultnya adalah 0 yang artinya tidak terbatas.


