Pengaturan Global untuk Profil Peternakan L4xNAT #
Profil tambak L4xNAT menciptakan tambak LSLB yang beroperasi di lapisan 4 dengan kinerja luar biasa, menawarkan lebih banyak koneksi simultan dibandingkan dengan inti penyeimbang beban di lapisan 7. Peningkatan kinerja di lapisan 4 mengimbangi kemampuan penanganan konten tingkat lanjut dari profil tambak lapisan 7.
Tidak seperti profil farm lapisan 7 yang hanya mendukung port 80 dan 443, profil farm L4xNAT menggunakan banyak port, termasuk rentang port.
Bagian ini memberikan penjelasan rinci tentang perintah yang diperlukan untuk mengonfigurasi profil farm L4xNAT. Kami sangat menyarankan penggunaan Farmguardian bersama dengan profil ini untuk memantau status setiap backend yang dikonfigurasi di farm karena profil ini tidak menyertakan fungsi pemeriksaan kesehatan bawaan.
Perhatikan indikator Status dan bagian Tindakan di pojok kanan atas. Tindakan yang tersedia di bagian ini memungkinkan Anda untuk melakukan operasi seperti Memulai Ulang , Memulai , atau Menghentikan farm.
Berikut adalah indikator warna status dan artinya:
- Hijau: Berarti UP. Peternakan sedang berjalan dan semua backend UP atau pengalihan dikonfigurasi.
- Merah: Berarti BAWAH. Peternakan telah berhenti.
- Black: Berarti KRITIS. Peternakan sudah UP tetapi tidak ada backend yang tersedia, atau semua backend berada dalam mode pemeliharaan.
- Biru: Berarti MASALAH. Peternakan berjalan tetapi setidaknya satu backend tidak aktif.
- Jeruk: Berarti MAINTENANCE. Peternakan sedang berjalan tetapi setidaknya satu backend berada dalam mode pemeliharaan.
Kode warna ini sama di seluruh antarmuka pengguna grafis. Temukan penjelasan mendalam tentang kode warna ini di Bagian Peternakan LSLB.
Konfigurasi dasar #
Ini adalah parameter untuk profil L4xNAT.
Nama . Label yang memudahkan identifikasi layanan pertanian. Untuk mengubah nilai ini, Anda harus menghentikan pertanian terlebih dahulu. Pastikan nama pertanian yang baru belum digunakan, jika tidak, pesan kesalahan akan muncul.
IP dan Port Virtual . Ini menentukan alamat dan port tempat farm akan mendengarkan secara internal di dalam appliance. Jika Anda ingin memodifikasi bidang ini, pastikan IP virtual dan port virtual yang baru tidak sedang digunakan oleh farm lain. Setelah Anda melakukan perubahan, simpan, dan layanan farm akan otomatis dimulai ulang.
Untuk memilih satu port atau serangkaian port virtual di profil farm L4xNAT, a Jenis protokol adalah wajib. Jika protokol diatur ke SEMUA, farm akan mendengarkan semua port dari IP virtual. Port virtual tidak akan dapat diedit dan akan diberi tanda bintang (*).
Setelah TCP, UDP, atau protokol lainnya dipilih, gunakan protokol tersebut untuk menentukan port, beberapa port, atau rentang port.
Konfigurasi lanjutan #
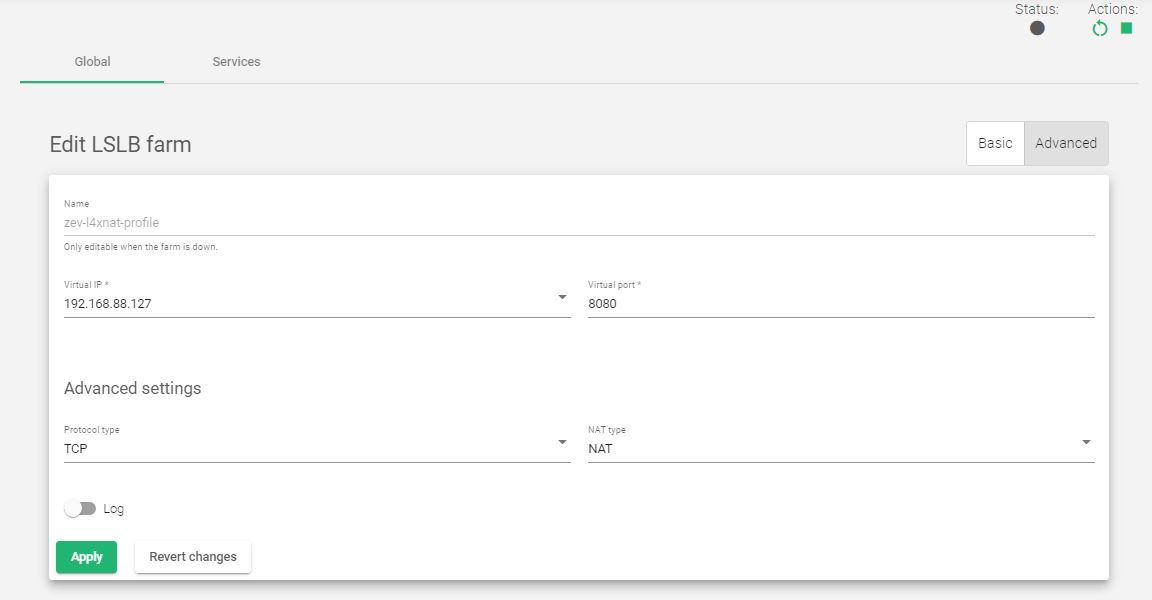
Jenis Protokol. Bidang ini mencantumkan semua protokol yang didukung pada penyeimbang beban. Secara default, peternakan menggunakan TCP protokol.
- SEMUA. Peternakan akan mendengarkan koneksi masuk ke IP virtual saat ini dan port melalui semua protokol. Jika Anda memilih opsi ini, port virtual akan berubah menjadi default “*”, dan Anda tidak akan mengeditnya. Jadi, peternakan akan mendengarkan melalui semua pelabuhan.
- TCP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan koneksi TCP masuk ke IP dan port virtual saat ini.
- UDP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan koneksi UDP masuk ke IP dan port virtual saat ini.
- SCTP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan koneksi SCTP masuk ke IP virtual saat ini.
- SIP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan paket UDP masuk ke IP virtual dan port default, 5060. Farm kemudian akan mengurai header SIP setiap paket untuk didistribusikan dengan benar ke backend.
- FTP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan koneksi TCP masuk ke IP virtual saat ini dan port default, 21. Farm kemudian akan mengurai header FTP dari setiap paket untuk didistribusikan dengan benar ke backend. Dua mode yang didukung: Mode Aktif dan Pasif.
- TFTP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan paket UDP masuk ke IP virtual saat ini dan port default, 69. Farm kemudian akan mengurai header TFTP dari setiap paket untuk didistribusikan dengan benar ke backend.
- PPTP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan koneksi TCP masuk ke IP dan port virtual saat ini. Peternakan kemudian akan mengurai header PPTP dari setiap paket untuk didistribusikan dengan benar ke backend.
- SNMP. Mengaktifkan opsi ini memungkinkan farm untuk mendengarkan paket UDP masuk ke IP dan port virtual saat ini. Farm kemudian akan mengurai header SNMP dari setiap paket untuk didistribusikan dengan benar ke backend.
Tipe NAT . Fungsionalitas Tipe NAT di dalam perangkat mengatur semua operasi layer 4. Memilih opsi yang tepat untuk infrastruktur Anda akan bergantung pada arsitektur jaringan spesifik yang didefinisikan di lingkungan Anda.
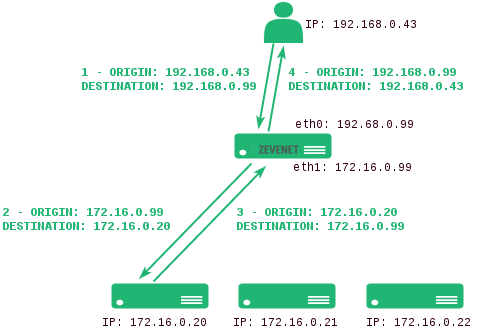
- NAT. Mode NAT atau SNAT (sumber NAT) menggunakan IP Virtual farm sebagai alamat IP sumber untuk menyambung ke server backend. Oleh karena itu, server backend tidak boleh mengetahui alamat IP sumber asli klien web di TCP, UDP, atau protokol lapisan 4 lainnya. Dengan cara ini, backend merespons ke penyeimbang beban, lalu penyeimbang beban akan merespons ke klien. Topologi ini memungkinkan penerapan penyeimbang beban satu tangan (loadbalancing dengan 1 antarmuka jaringan).
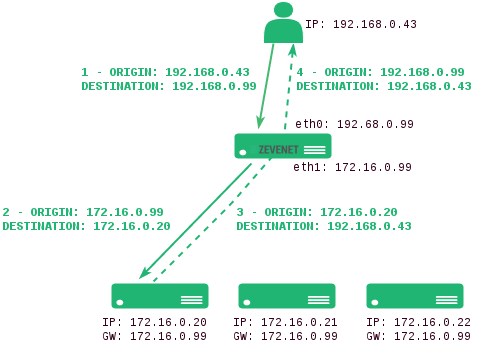
- DNAT. Dalam mode DNAT (NAT Tujuan), kami akan menggunakan alamat IP klien untuk terhubung dengan server backend. Hasilnya, backend akan langsung merespons IP klien. Dalam hal ini, IP penyeimbang beban harus dikonfigurasi sebagai gateway default backend, yang secara efektif memisahkan jaringan backend dari jaringan layanan klien. Topologi ini menetapkan transparansi antara klien dan backend.
- DSR. Dalam mode DSR, klien terhubung ke IP Virtual (VIP) penyeimbang beban. Penyeimbang beban kemudian mengubah alamat MAC Tujuan dengan mengubahnya ke alamat server backend tanpa mengubah alamat IP apa pun. Namun, semua server backend harus berada di jaringan yang sama dengan penyeimbang beban. Saat server backend menerima dan memproses permintaan, server tersebut langsung merespons ke klien, melewati penyeimbang beban.
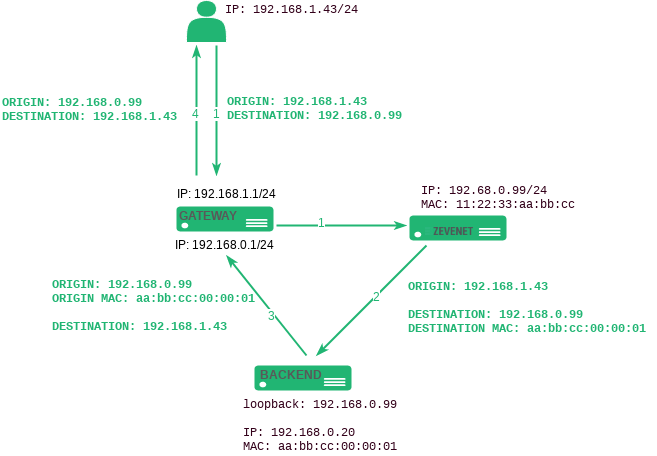
Persyaratan DSR:
- The VIP ke backends harus berada dalam jaringan yang sama
- The Pelabuhan Maya dan Bagian Belakang port harus sama
- Seseorang harus mengkonfigurasi antarmuka loopback backend dengan hal yang sama Alamat IP sebagai VIP dikonfigurasi di penyeimbang beban dan nonaktifkan ARP di antarmuka ini
backend Linux
# ifconfig lo:0 192.168.0.99 netmask 255.255.255.255 -arp naik
Menonaktifkan respons ARP yang tidak valid di backend.
# echo 1 > /proc/sys/net/ipv4/conf/all/arp_ignore # echo 2 > /proc/sys/net/ipv4/conf/all/arp_announce
Backend Windows
- Start->Pengaturan->Control Panel->Koneksi Jaringan dan Dial-up.
- Klik kanan pada adaptor jaringan Anda dan klik Properties
- Hanya Internet Protocol perlu dipilih (hapus pilihan "Klien untuk Jaringan MS" dan "Berbagi File dan Printer")
- Properti TCP/IP->masukkan alamat IP VIP di farm Relianoid ADC. Gateway default tidak diperlukan dan mask-nya adalah 255.255.255.255
- Atur Metrik Antarmuka ke 254. Konfigurasi ini diperlukan untuk berhenti membalas respons ARP apa pun ke VIP
- Media OK dan simpan perubahannya.
Pertama, konfigurasikan model keamanan host yang kuat untuk mengaktifkan penerimaan lalu lintas dari Relianoid ADC pada antarmuka NIC. Selain itu, izinkan Relianoid ADC untuk mengirim dan menerima lalu lintas melalui antarmuka NIC default. Buka command prompt sebagai administrator dan jalankan tiga perintah yang disediakan.
antarmuka netsh ipv4 setel antarmuka NIC lemahhostreceive=diaktifkan antarmuka netsh ipv4 setel antarmuka loopback lemahhostreceive=diaktifkan antarmuka netsh ipv4 setel antarmuka loopback lemahhostsend=diaktifkan
Catatan: Ubah NIC dan loopback ke Nama Antarmuka default komputer Windows Anda.
DNAT Tanpa Status . Dengan DNAT Tanpa Status, penyeimbang beban memodifikasi alamat tujuan ke alamat backend dan meneruskannya tanpa melacak detail koneksi apa pun. Pendekatan ini mengurangi beban pada sistem karena diimplementasikan di awal aliran data. Ini paling cocok untuk protokol lapisan 4 dengan lalu lintas padat dan untuk protokol yang tidak berfokus pada pemeliharaan koneksi atau aliran, seperti RTP atau mode SYSLOG UDP .
Log . Untuk menyimpan detail tentang koneksi yang diterima di farm, aktifkan perintah Log . Ini hanya direkomendasikan untuk tujuan debugging atau pemantauan karena akan memperlambat lalu lintas yang ditangani oleh load balancer.
Pengaturan layanan #
Layanan yang dibuat di lapisan L4 menyediakan opsi konfigurasi berikut untuk mengelola jalur data dan perilaku koneksi.
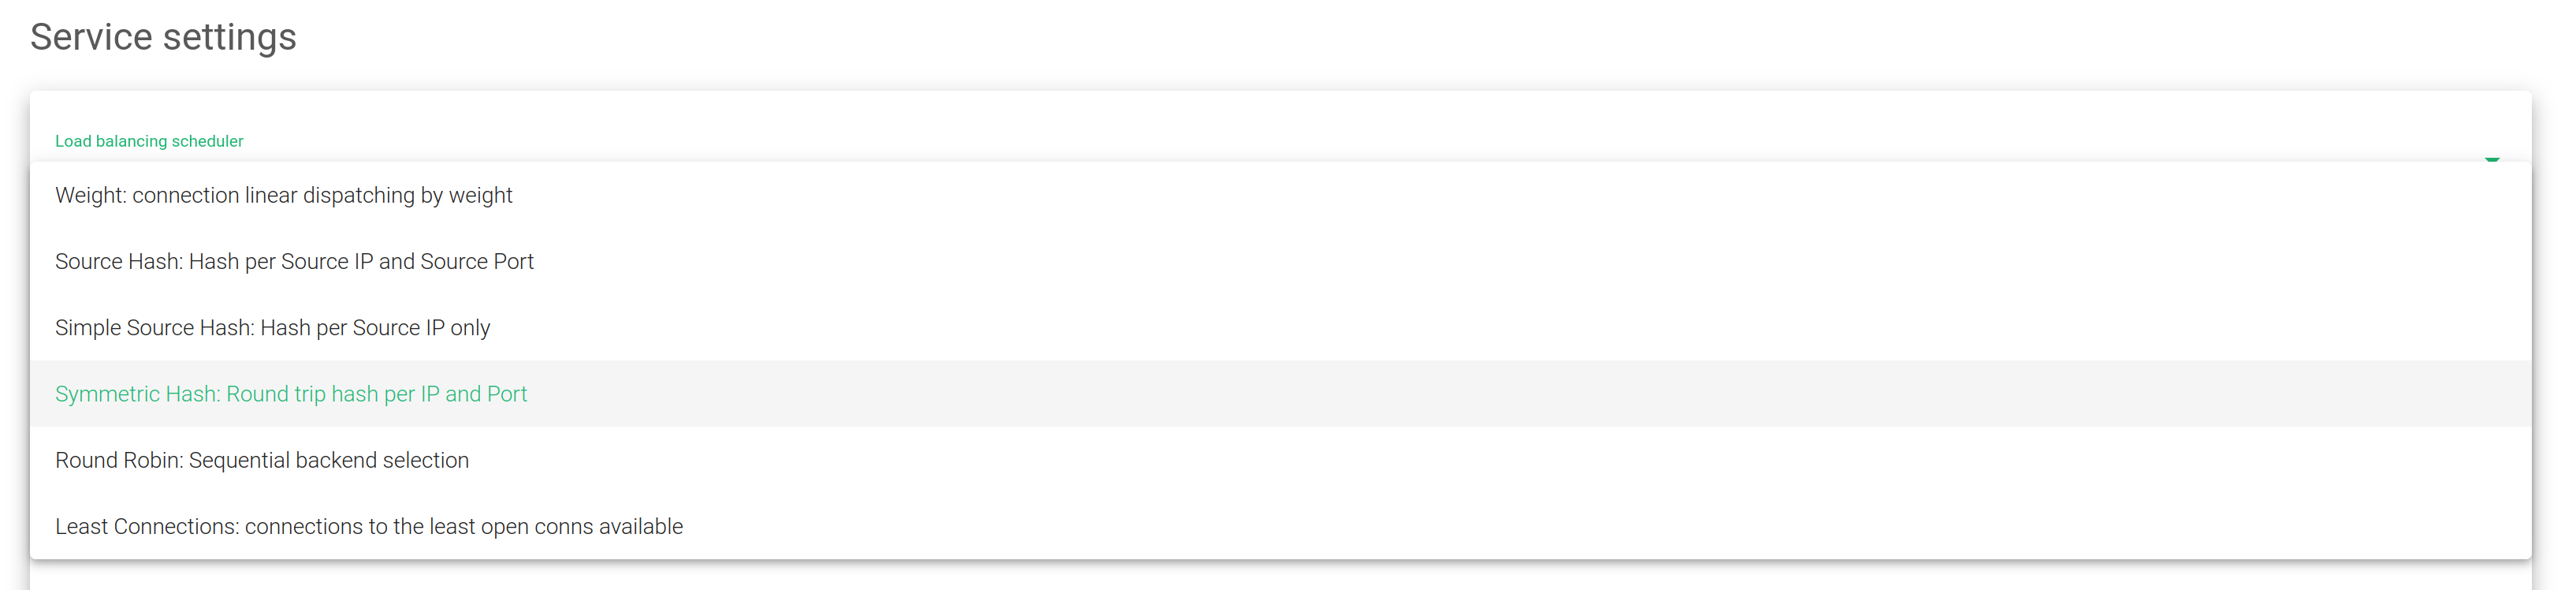
Penjadwal penyeimbangan beban . Bidang ini menentukan algoritma penyeimbangan beban yang akan digunakan untuk menentukan server backend. Secara default, algoritma penyeimbangan beban akan menggunakan Bobot: pengiriman linier koneksi berdasarkan bobot.
- Berat: koneksi pengiriman linier berdasarkan berat. Menyeimbangkan koneksi bergantung pada nilai bobot yang telah ditetapkan ke setiap backend. Permintaan dikirimkan menggunakan algoritma probabilistik menggunakan bobot yang ditentukan.
- Sumber Hash: Hash per IP Sumber dan Port Sumber. Menyeimbangkan paket yang cocok dengan IP sumber dan port yang sama ke backend yang sama menggunakan penjadwal hash.
- Hash Sumber Sederhana: Hash per IP Sumber saja. Menyeimbangkan paket yang cocok dengan IP sumber yang sama ke backend yang sama menggunakan penjadwal hash.
- Hash Simetris: Hash pulang pergi per IP dan Port. Menyeimbangkan paket yang cocok dengan IP dan port sumber yang sama, serta IP dan port tujuan. Jadi, itu bisa melakukan hash koneksi dengan dua cara (saat masuk dan keluar).
- Round Robin: Pemilihan backend berurutan. Ini menyeimbangkan setiap koneksi masuk ke backend, secara berurutan beralih antar backend.
- Koneksi Terkecil: koneksi selalu ke server dengan koneksi terkecil. Memilih backend dengan jumlah koneksi aktif paling sedikit untuk memastikan bahwa beban lalu lintas permintaan aktif seimbang dengan beban lalu lintas server nyata yang paling banyak terhubung dan tersedia.
Ketekunan #
Pilih persistensi . Bidang ini menentukan persistensi yang akan digunakan di farm yang dikonfigurasi. Secara default, tidak ada persistensi yang digunakan.
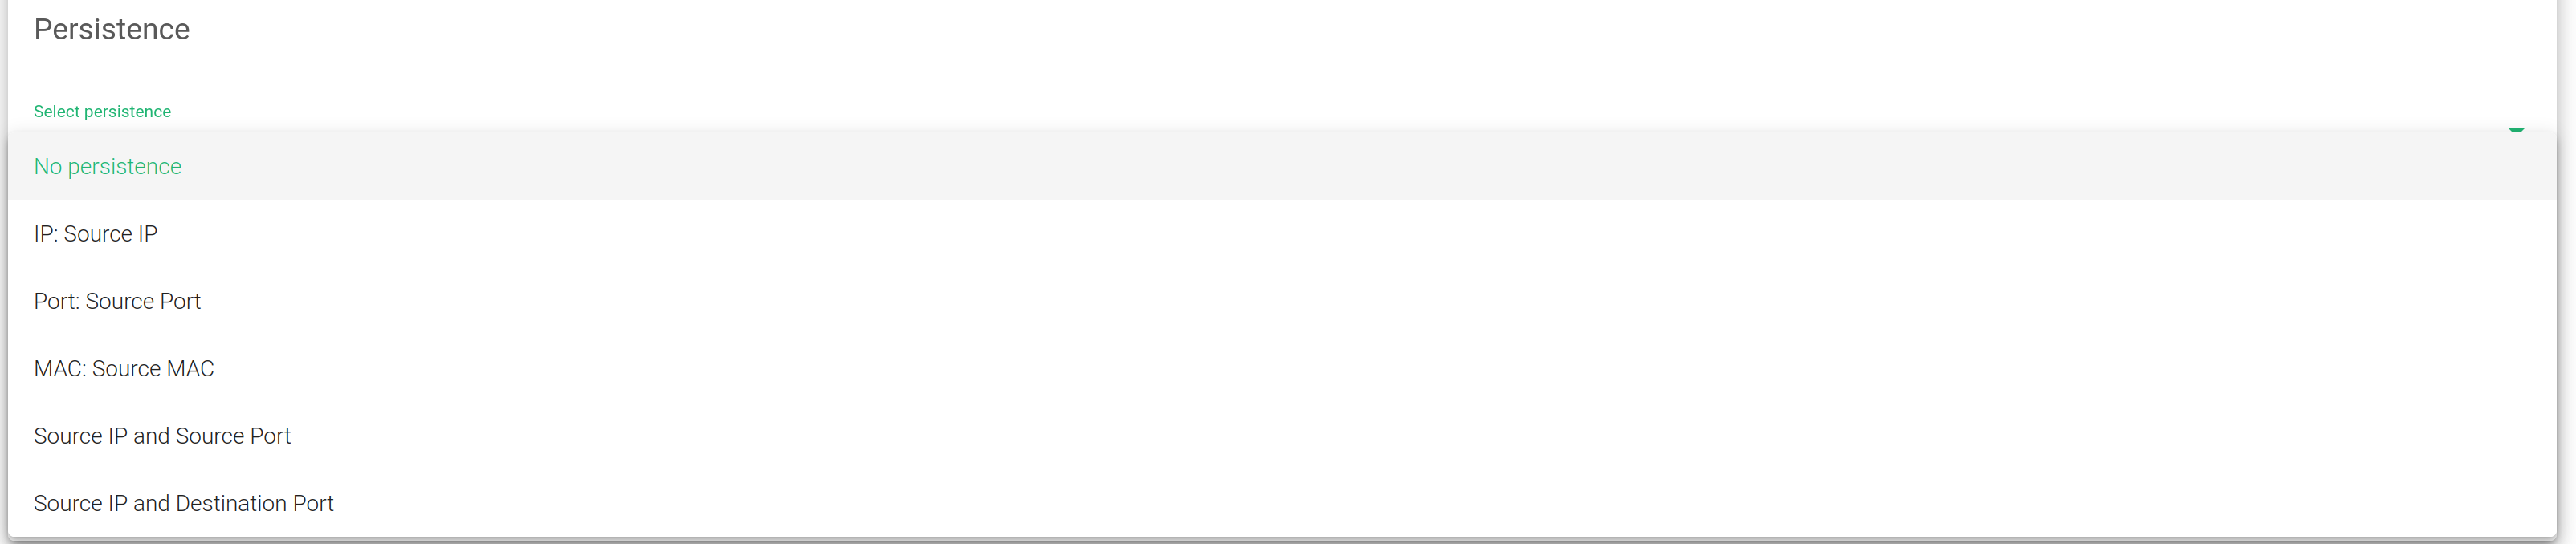
- Tidak ada kegigihan. Peternakan tidak akan menggunakan persistensi apa pun antara klien dan backend.
- IP: IP Sumber. Dengan opsi ini, farm akan menetapkan backend yang sama untuk setiap koneksi masuk tergantung pada sumbernya Alamat IP saja.
- Pelabuhan: Pelabuhan Sumber. Dengan opsi ini, farm akan menetapkan backend yang sama untuk setiap koneksi masuk tergantung pada pelabuhan sumber saja.
- MAC: Sumber MAC. Dengan opsi ini, farm akan menetapkan backend yang sama untuk setiap koneksi masuk tergantung pada lapisan tautan Alamat MAC dari paket tersebut.
- IP Sumber dan Port Sumber. Dengan opsi ini, farm akan menetapkan backend yang sama untuk setiap koneksi masuk tergantung pada keduanya, IP sumber ke pelabuhan sumber.
- IP Sumber dan Port Tujuan. Dengan opsi ini, farm akan menetapkan backend yang sama untuk setiap koneksi masuk tergantung pada keduanya, IP sumber ke pelabuhan tujuan.
Penjaga Pertanian #
Farm L4xNAT tidak memiliki pemeriksaan kesehatan bawaan untuk backend, sehingga perlu mengkonfigurasi Farmguardian untuk layanan virtual ini.
Anda dapat menetapkan pemeriksaan kesehatan lanjutan standar atau yang dipersonalisasi ke layanan ini dari pemeriksaan farmguardian yang sudah ada.
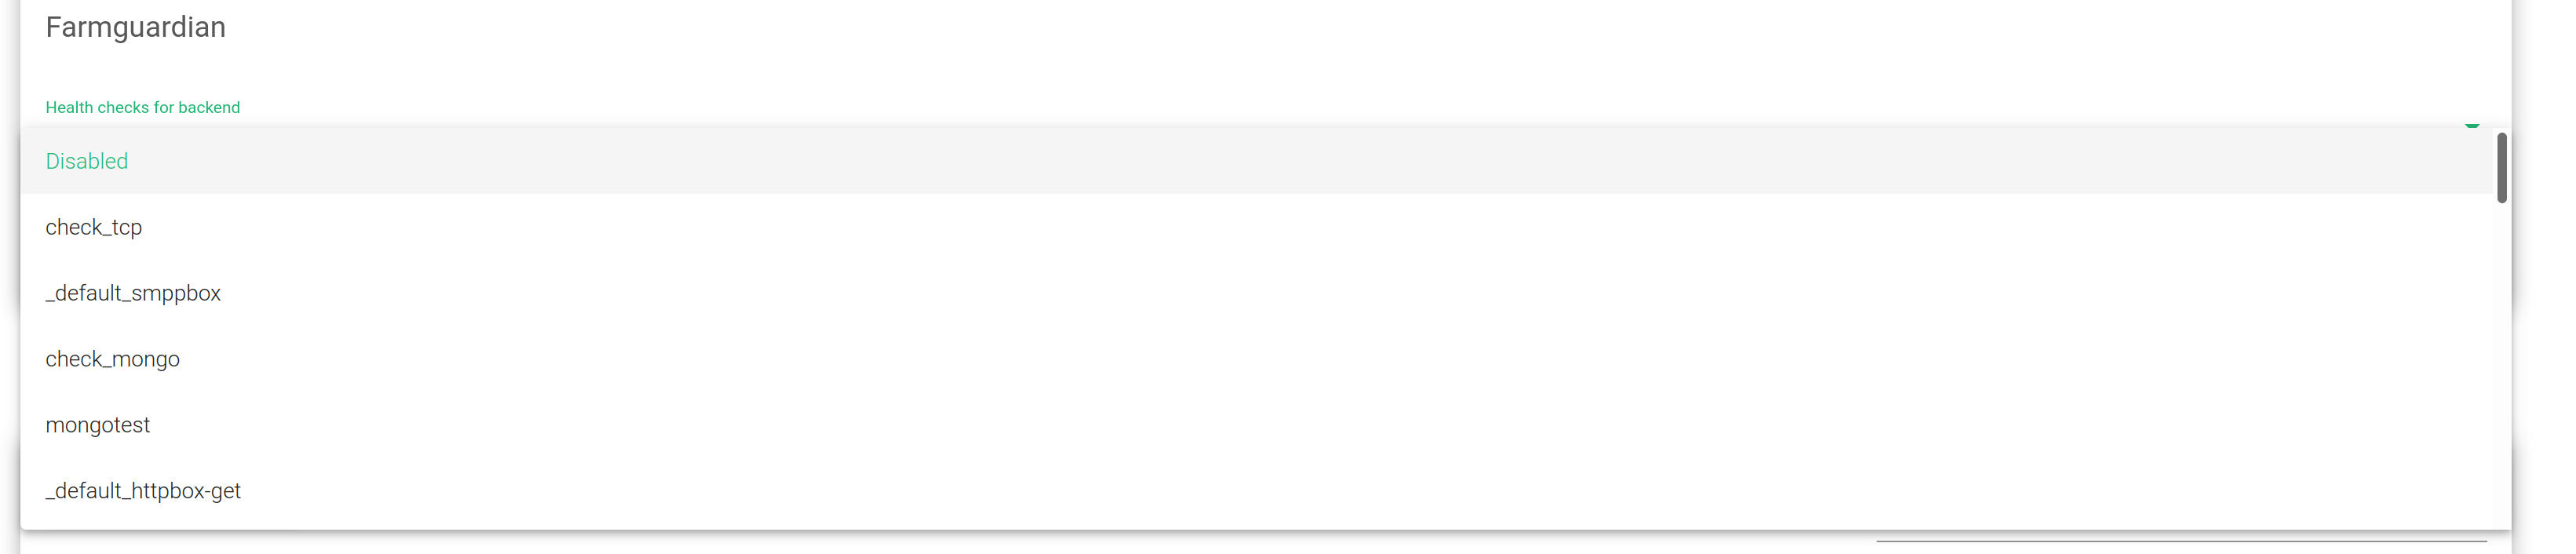
Untuk informasi lebih lanjut tentang Farmguardian, kunjungi bagian Pemantauan >> Farmguardian.
Perhatikan bahwa setelah memilih farmguardian , pengaturan tersebut akan otomatis diterapkan ke pertanian.
Backends #
Di bagian ini, Anda akan dapat mengubah konfigurasi backend atau menambahkan yang baru ke farm tertentu.
Buat backend . Tombol ini akan menampilkan formulir Tambah backend saat diklik. Konfigurasi ini dimaksudkan untuk menambahkan backend baru ke farm yang diberikan.
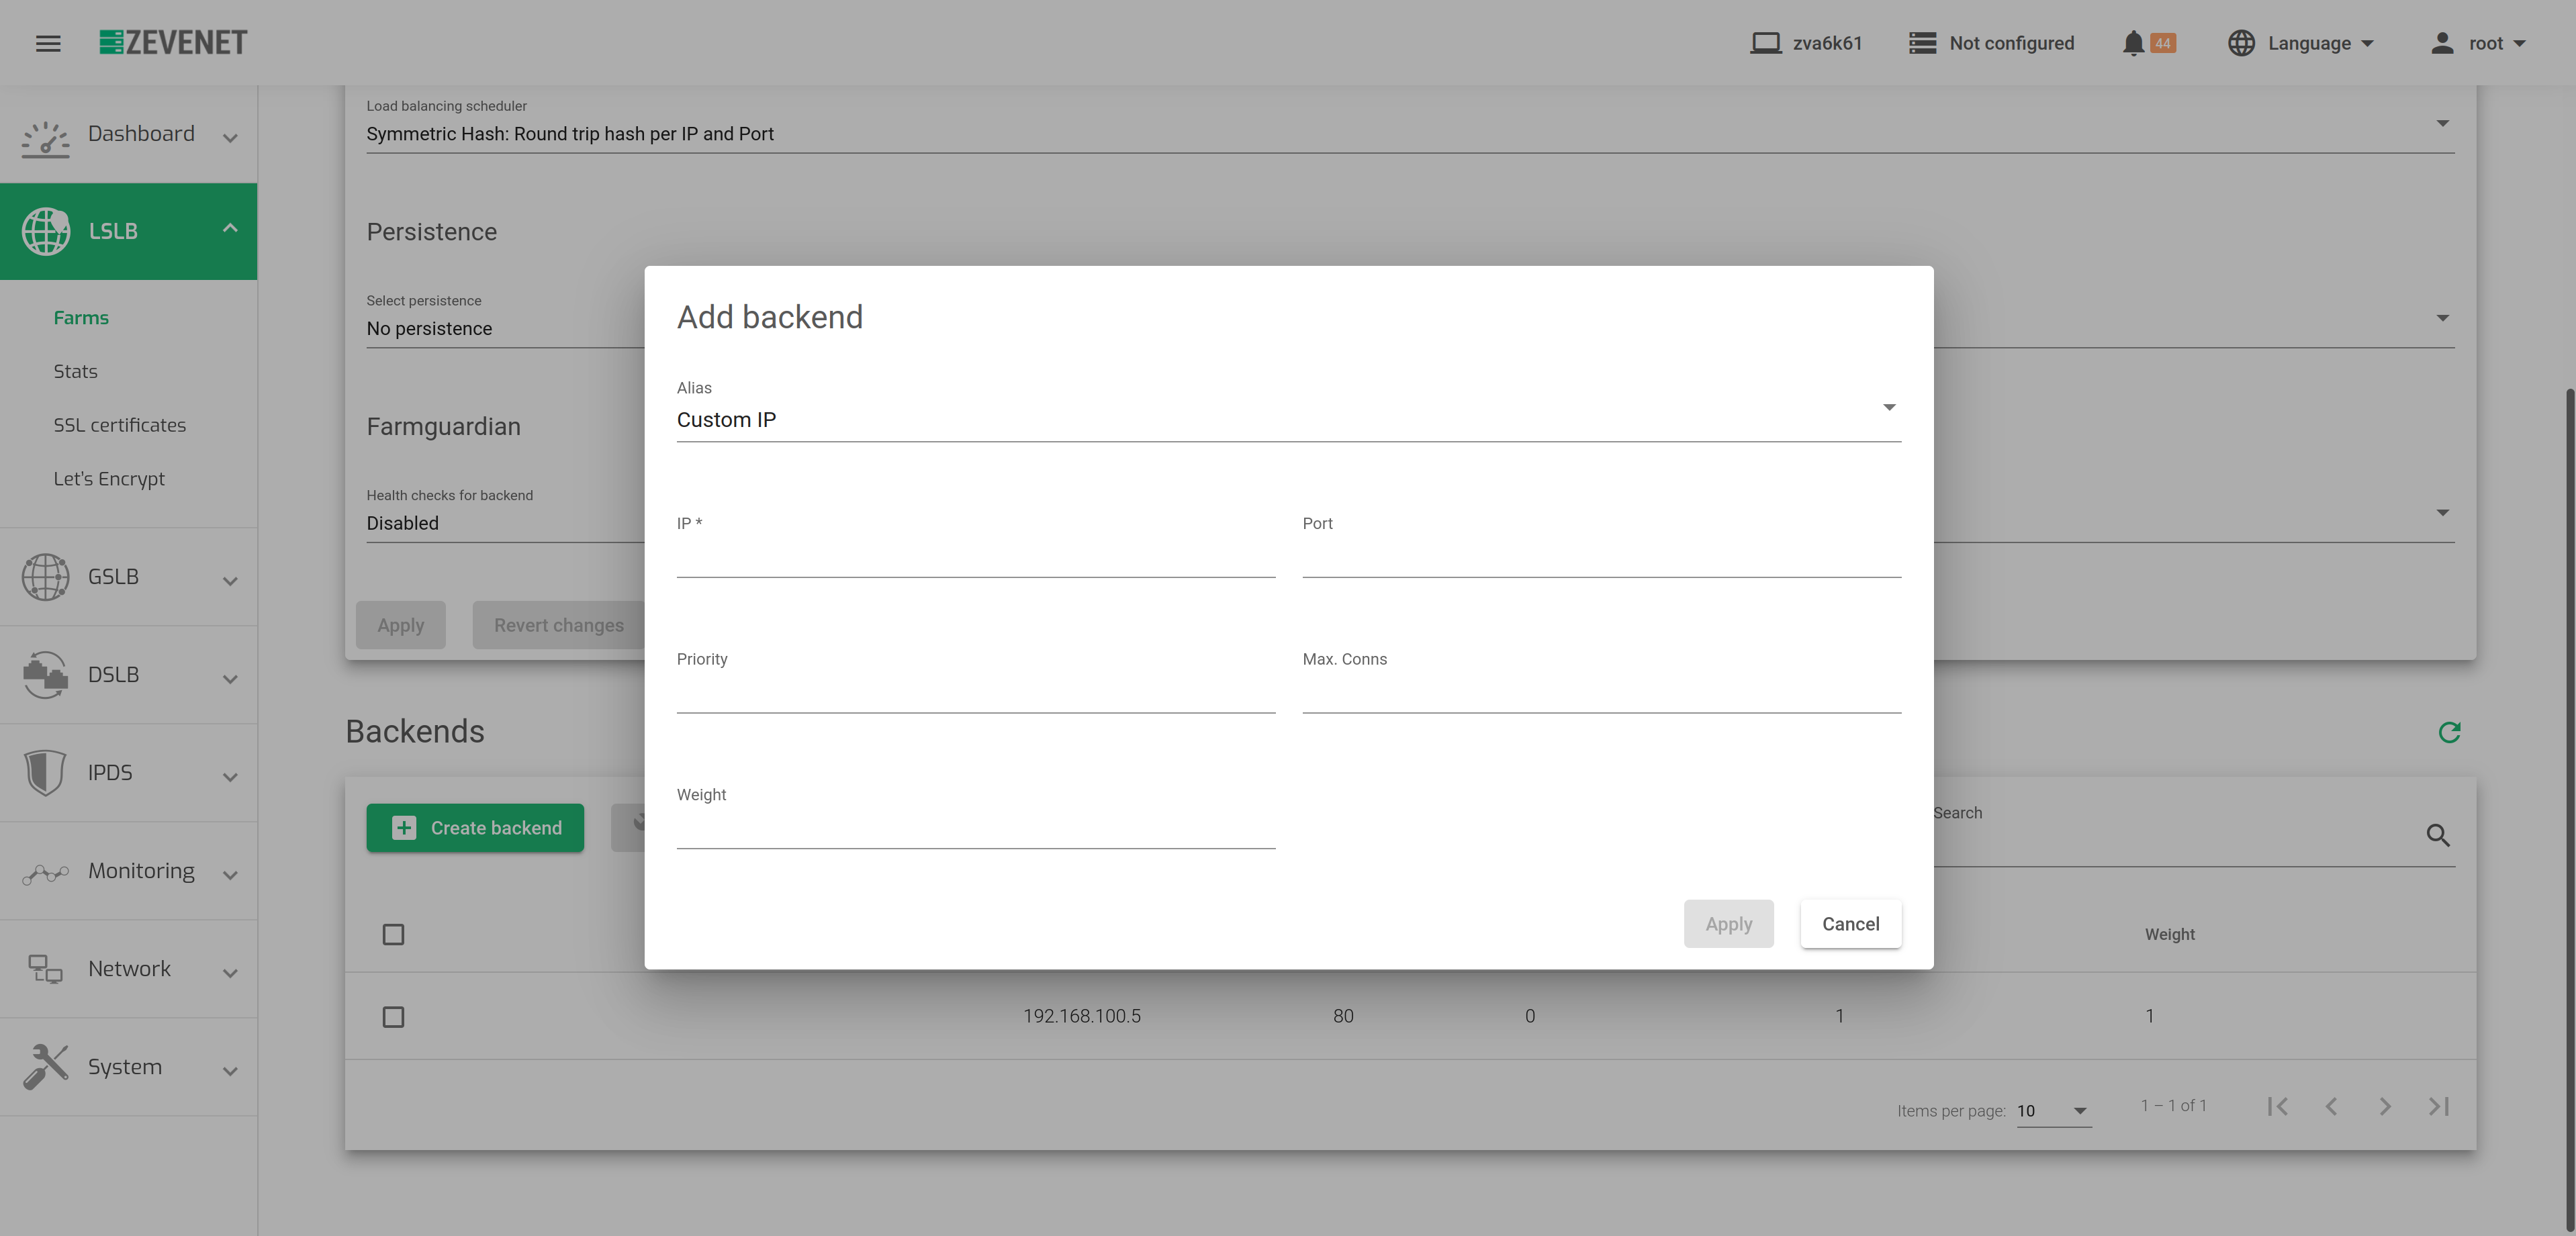
- Alias. Bidang ini menampilkan daftar drop-down dengan semua alias backend yang tersedia.
- IP. Alamat IP Lapisan Jaringan yang akan digunakan saat meneruskan lalu lintas ke backend.
- pelabuhan. Port yang akan digunakan saat meneruskan lalu lintas ke backend.
- Prioritas. Nilai prioritas untuk server sebenarnya saat ini. Nilai yang lebih rendah memiliki prioritas lebih tinggi. Nilai prioritas layanan default adalah 1. Ketika backend gagal, prioritas layanan akan ditingkatkan sebesar 1. Ketika backend ditayangkan kembali, nilai prioritas layanan akan dikurangi sebesar 1. Backend aktif berisi nilai prioritas yang kurang dari atau sama dengan prioritas layanan.
- Maks. Koneksi. Jumlah koneksi yang diizinkan untuk terhubung ke backend. Jika batas tersebut tercapai, sambungan baru akan dibuang.
- Berat. Bobot backend untuk penyeimbangan lalu lintas saat algoritme bobot disetel. Bobot ini menentukan seberapa disukai backend dibandingkan backend lainnya. Bidang ini mengizinkan nilai bilangan bulat lebih tinggi dari atau sama dengan 1 (nilai terendah).
Tindakan massal . Di sebelah kanan TAMBAH BACKEND , Anda akan melihat tindakan-tindakan berikut yang dapat dilakukan untuk satu atau lebih backend secara bersamaan.

tindakan: Ini adalah tindakan untuk mengonfigurasi backend.
- Aktifkan Pemeliharaan. Tindakan ini tersedia jika backend aktif. Ini menempatkan server backend nyata dalam mode pemeliharaan. Oleh karena itu, tidak ada koneksi baru yang akan dialihkan ke sana. Ada dua metode untuk mengaktifkan mode pemeliharaan:
- Mode Pengurasan. Mempertahankan koneksi dan persistensi yang sudah ada jika diaktifkan, tetapi tidak akan menerima koneksi baru.
- Mode Potong. Langsung memutus semua koneksi aktif ke backend, menutup koneksi apa pun antara backend dan klien
- Sunting. Membuka formulir edit, sama seperti formulir tambah, untuk mengubah nilai backend apa pun.
- Nonaktifkan Pemeliharaan. Tindakan ini hanya tersedia jika backend berada dalam mode pemeliharaan. Ini akan memungkinkan koneksi baru untuk diteruskan ke server backend lagi.
- Delete. Hapus server backend layanan virtual. Jika backend memiliki alias, alias tersebut tidak akan dihapus.
Backend . Tabel ini menunjukkan semua backend yang sudah dikonfigurasi pada farm.
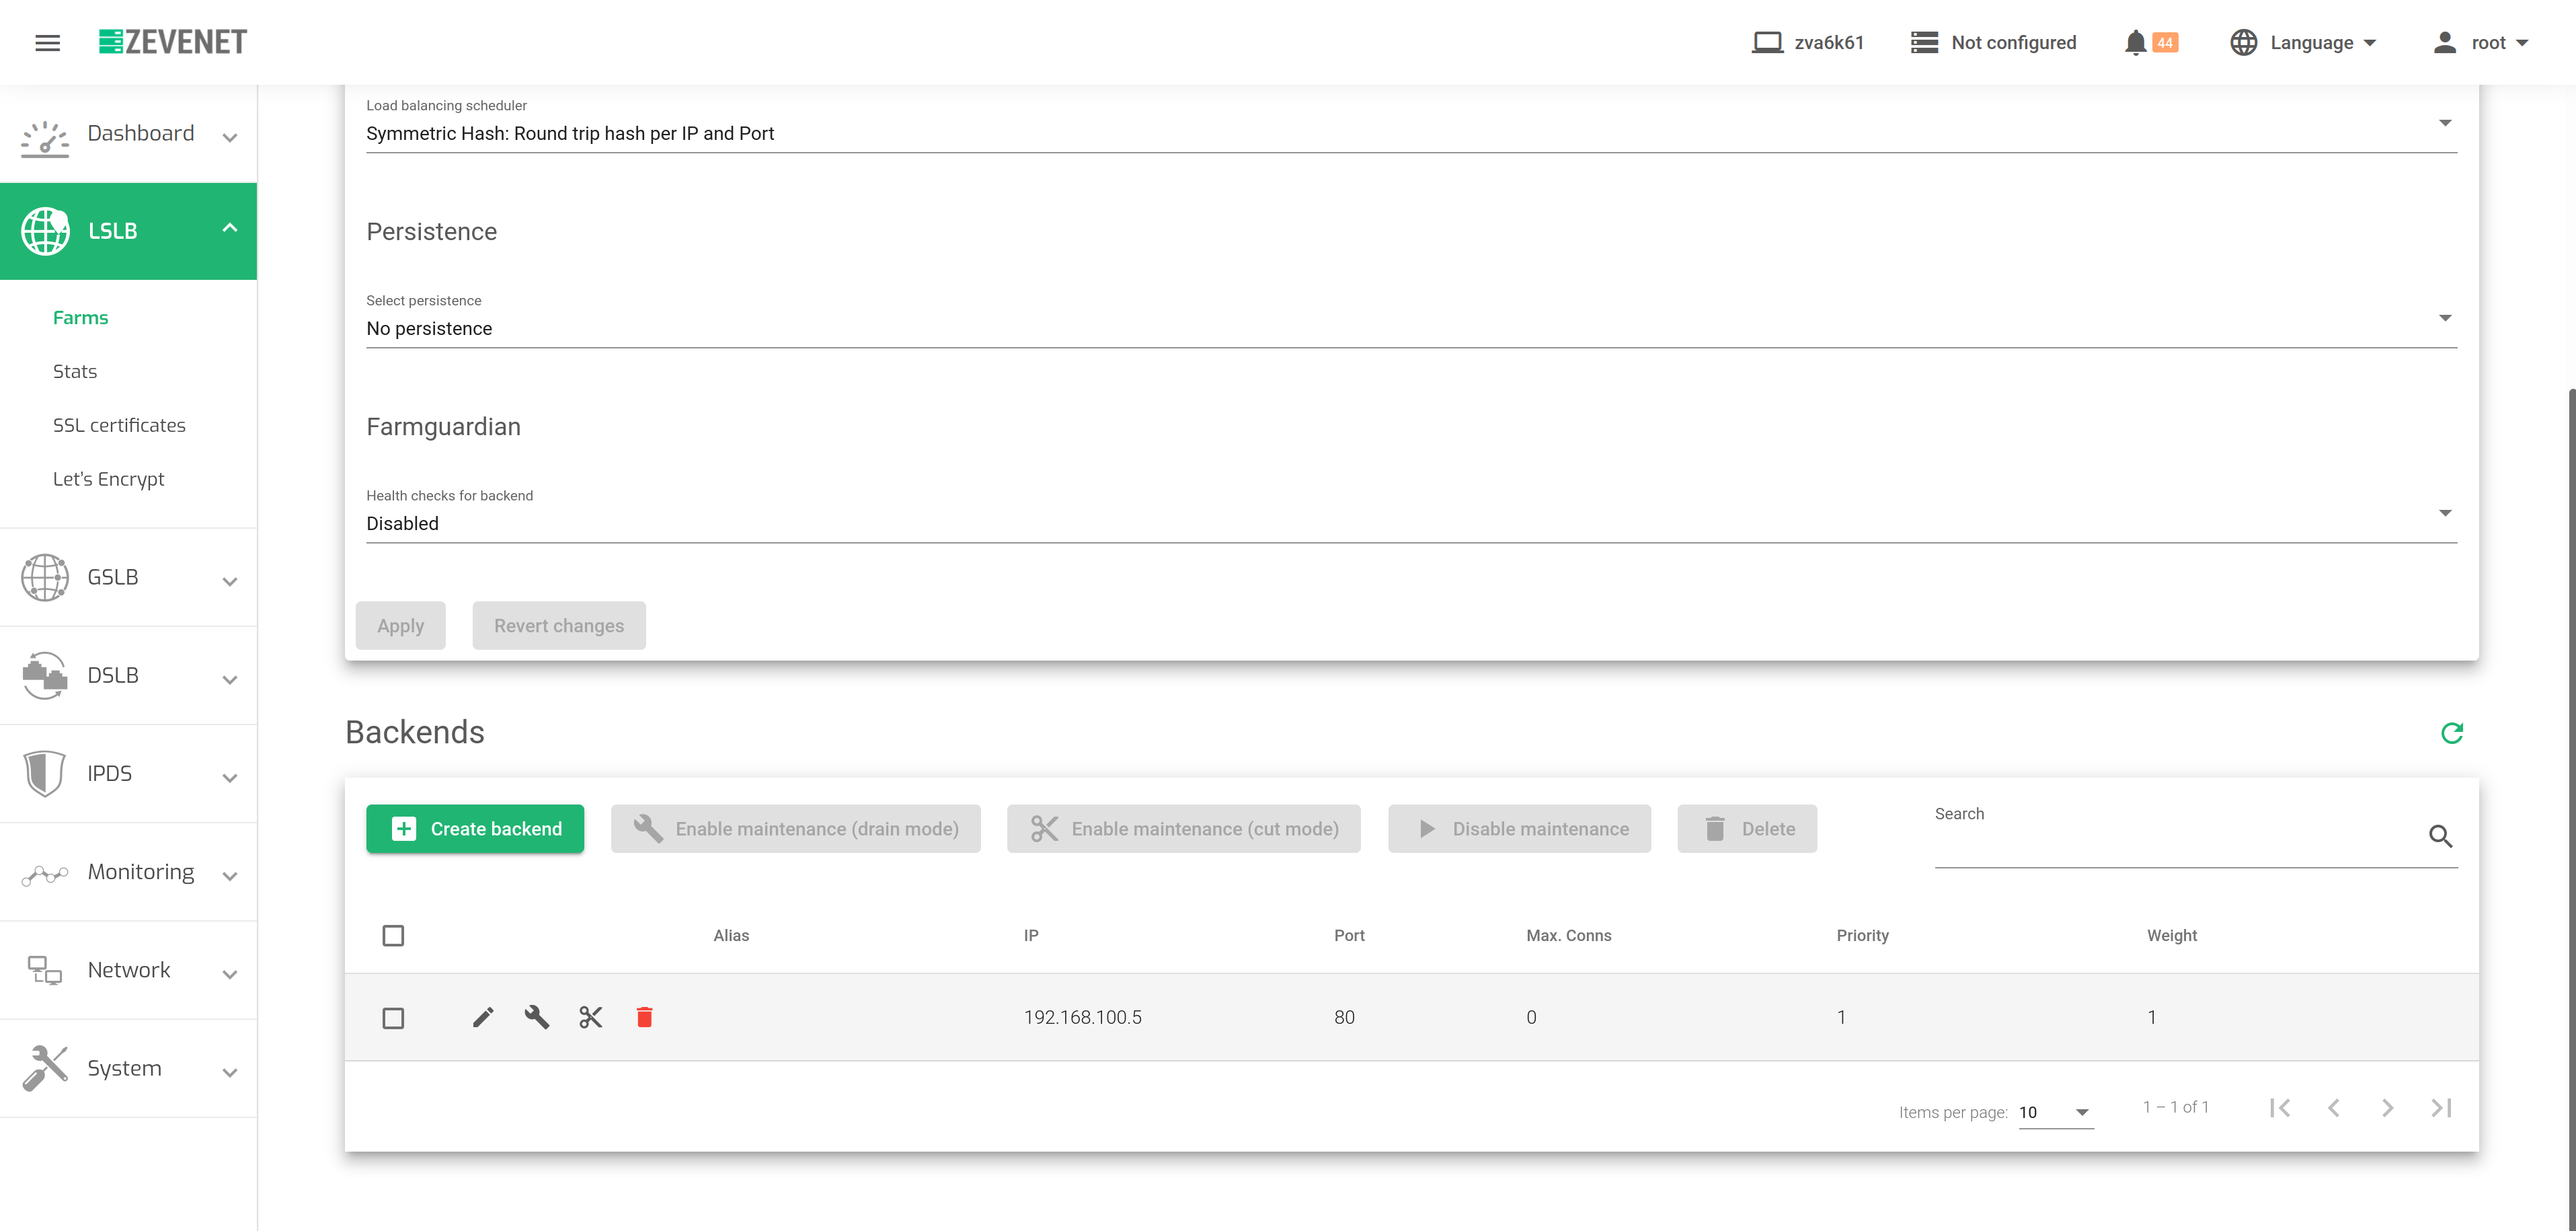
- Alias. Alias backend jika satu alias sebelumnya telah ditentukan untuk backend.
- IP. Alamat IP backend tempat koneksi akan diteruskan.
- pelabuhan. Port tempat koneksi akan dialihkan di backend. Jika sebuah kosong spasi atau tanda bintang'*' diatur, koneksi akan dialihkan ke port yang sama dengan yang diterima.
- Prioritas. Nilai prioritas untuk server backend. Nilai yang diterima adalah bilangan bulat yang lebih tinggi atau sama dengan 1. Nilai yang lebih kecil menunjukkan prioritas yang lebih tinggi pada server sebenarnya saat ini. Secara default, nilai prioritas 1 akan ditetapkan.
- Berat. Nilai bobot untuk server sebenarnya saat ini. Nilai yang lebih tinggi menunjukkan lebih banyak koneksi yang dikirimkan ke backend saat ini. Secara default, nilai bobot 1 akan ditetapkan.
- Maks. Koneksi. Nilai ini akan menjadi jumlah maksimum aliran atau koneksi yang dibuat ke backend tertentu. Jika batas klien yang terhubung ke backend tertentu tercapai, backend tidak akan menerima lebih banyak lalu lintas. Klien akan menyambung kembali ke backend lain yang sesuai. Nilai defaultnya adalah 0 yang artinya tidak terbatas.
Aturan IPDS untuk peternakan L4xNAT #
Bagian ini memungkinkan Anda untuk mengaktifkan aturan IPDS. Daftar tersebut menampilkan berbagai jenis perlindungan dan kotak pilihan untuk mengaktifkannya. Untuk informasi lebih lanjut, silakan buka dokumentasi khusus IPDS >> Aturan Daftar Hitam , IPDS >> Aturan DoS , IPDS >> Aturan RBL, atau IPDS >> Aturan WAF.
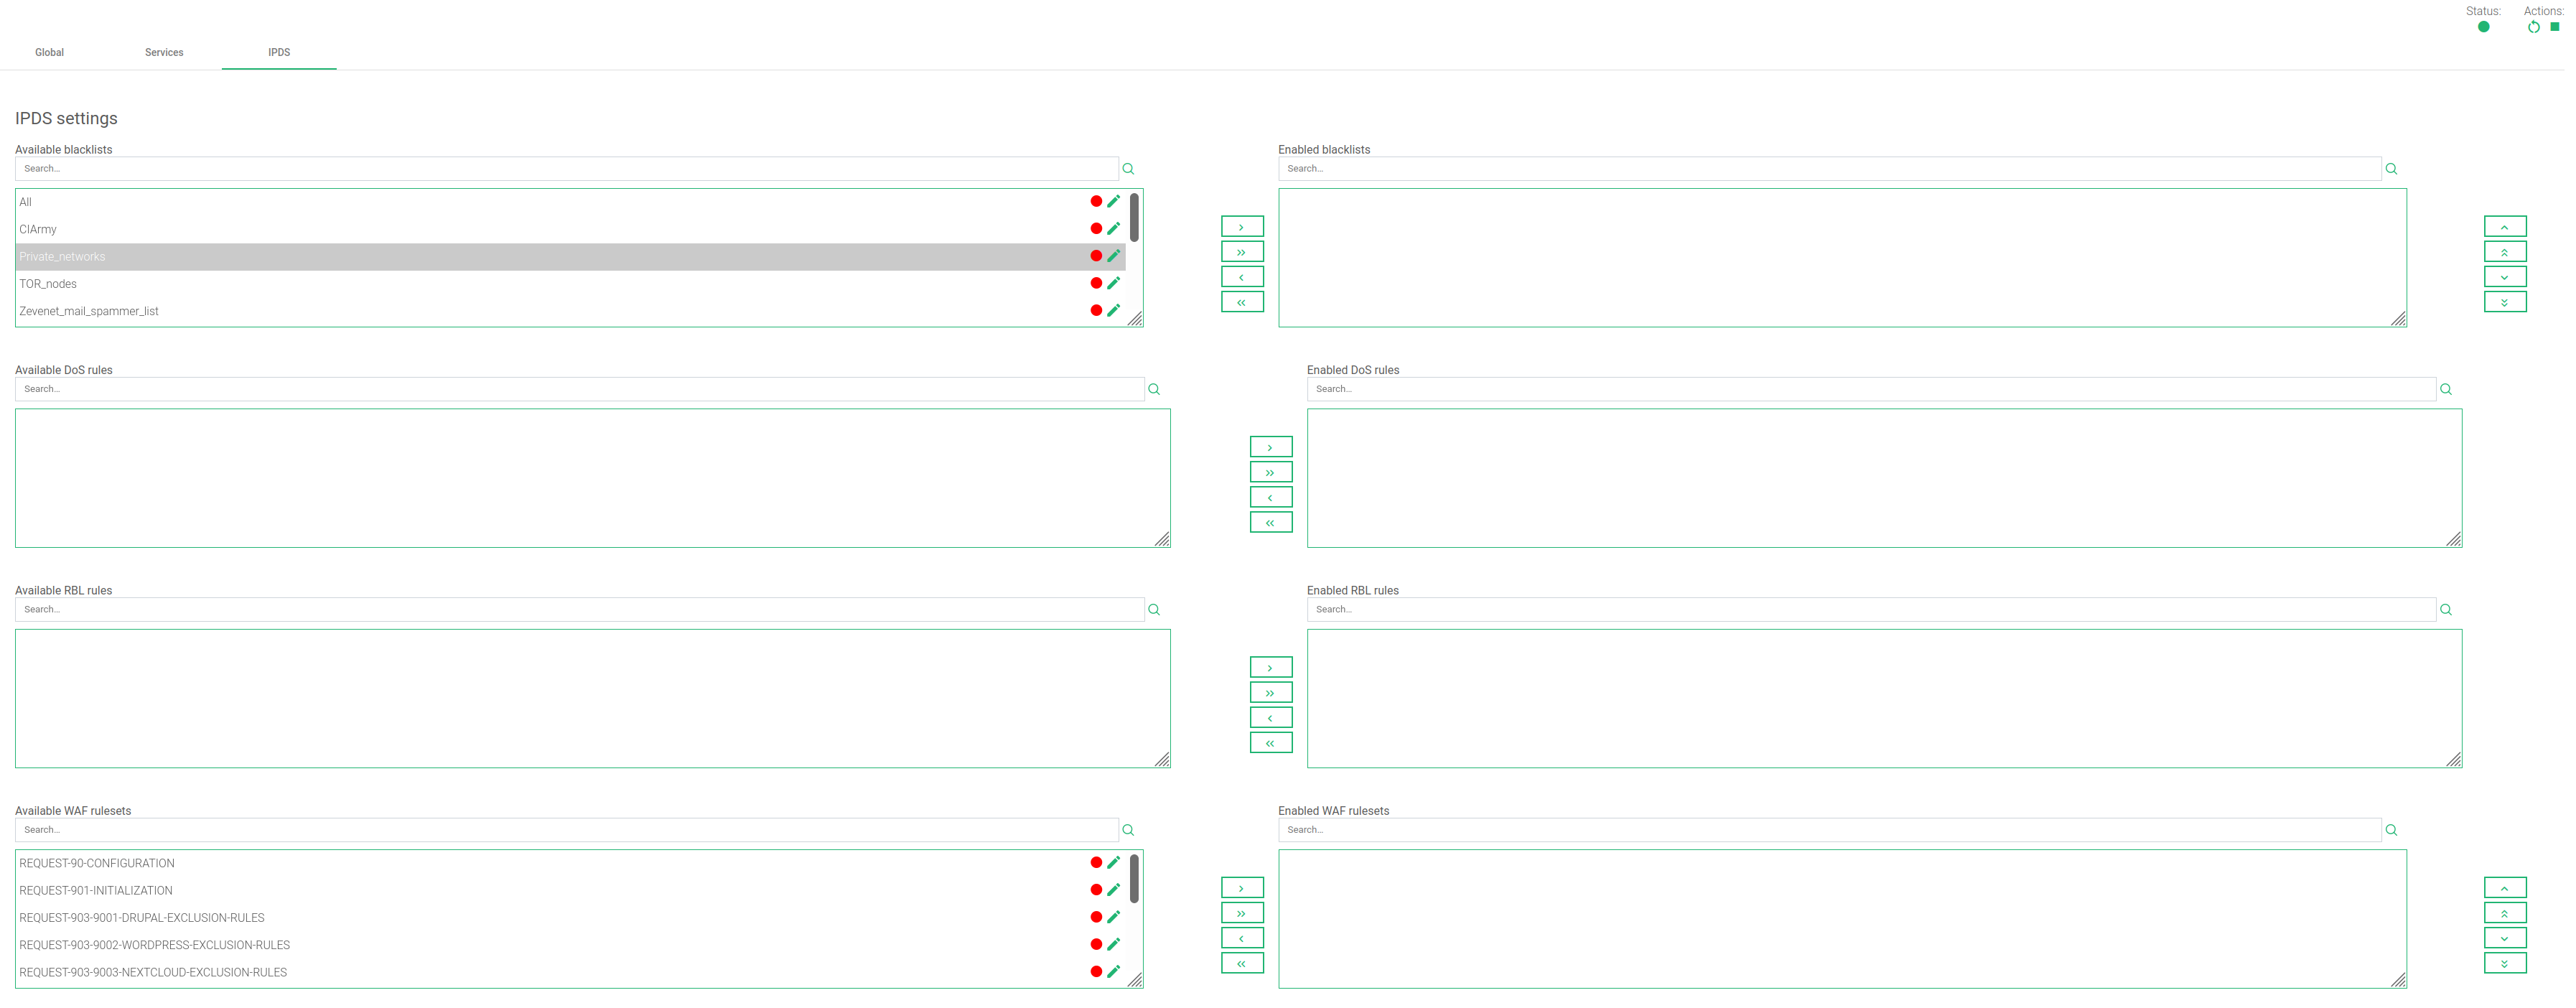
Untuk setiap dari empat jenis aturan IPDS, Blacklist, DoS, WAF, dan RBL, terdapat dua tabel, Tersedia dan Diaktifkan. Terdapat juga ikon rantai. Di bawah tabel Tersedia, Anda akan melihat bahwa semua aturan yang tersedia memiliki jenis yang sama, dan dapat diterapkan ke farm tertentu. Mengenai tabel Diaktifkan, Anda akan melihat bahwa aturan yang diterapkan ke farm yang dipilih memiliki jenis yang sama. Terdapat juga simbol status untuk setiap aturan yang menunjukkan apakah aturan tersebut dihentikan (warna merah) atau sedang berjalan (warna hijau).
Setiap aturan dapat diakses dengan mengklik ikon edit yang memungkinkan Anda mengubah parameter aturan atau bahkan memulai/menghentikan aturan. Anda tidak dapat membuat aturan baru di dalam tampilan farm ini. Ubah melalui bagian IPDS.
Tambahkan aturan dengan mengklik aturan yang diinginkan diikuti dengan mengklik panah tunggal di sebelah kanan. Atau, Anda dapat memilih lebih dari satu dengan menekan tombol shift secara bersamaan dan memilih aturan yang ingin Anda tambahkan. Anda kemudian akan mengklik panah tunggal kanan. Anda juga dapat menambahkan semua daftar hitam yang tersedia dengan mengklik panah ganda di sebelah kanan.
Untuk menghapus satu atau lebih aturan, pilih aturan tersebut dan klik panah kiri atau klik panah ganda untuk menghapus semua.


