Mari Enkripsi daftar sertifikat #
Di bagian ini, Anda akan mempelajari lebih lanjut tentang Relianoid Application Delivery Controller . Aplikasi ini telah terintegrasi dengan sistem Let's Encrypt untuk mengelola sertifikat SSL, dan menggunakannya dalam reverse proxy yang diimplementasikan dalam modul load balancing LSLB dengan profil HTTPS.
Let's Encrypt adalah otoritas sertifikasi (CA) gratis, terbuka, dan otomatis yang dapat diakses sebagai layanan publik di Internet dan dibangun untuk menyederhanakan perolehan sertifikat digital SSL/TLS yang membuktikan keaslian situs, sekaligus menyediakan enkripsi.
Karena Let's Encrypt adalah layanan yang tersedia di web, Relianoid Application Delivery Controller memerlukan koneksi langsung ke layanan Let's Encrypt untuk membuat Sertifikat untuk Host (misalnya www.relianoid.com ) atau Sertifikat Wildcard (misalnya *.relianoid.com ). Komunikasi antara Relianoid ADC dan Let's Encrypt ini dilakukan melalui protokol ACME melalui protokol aman terenkripsi.
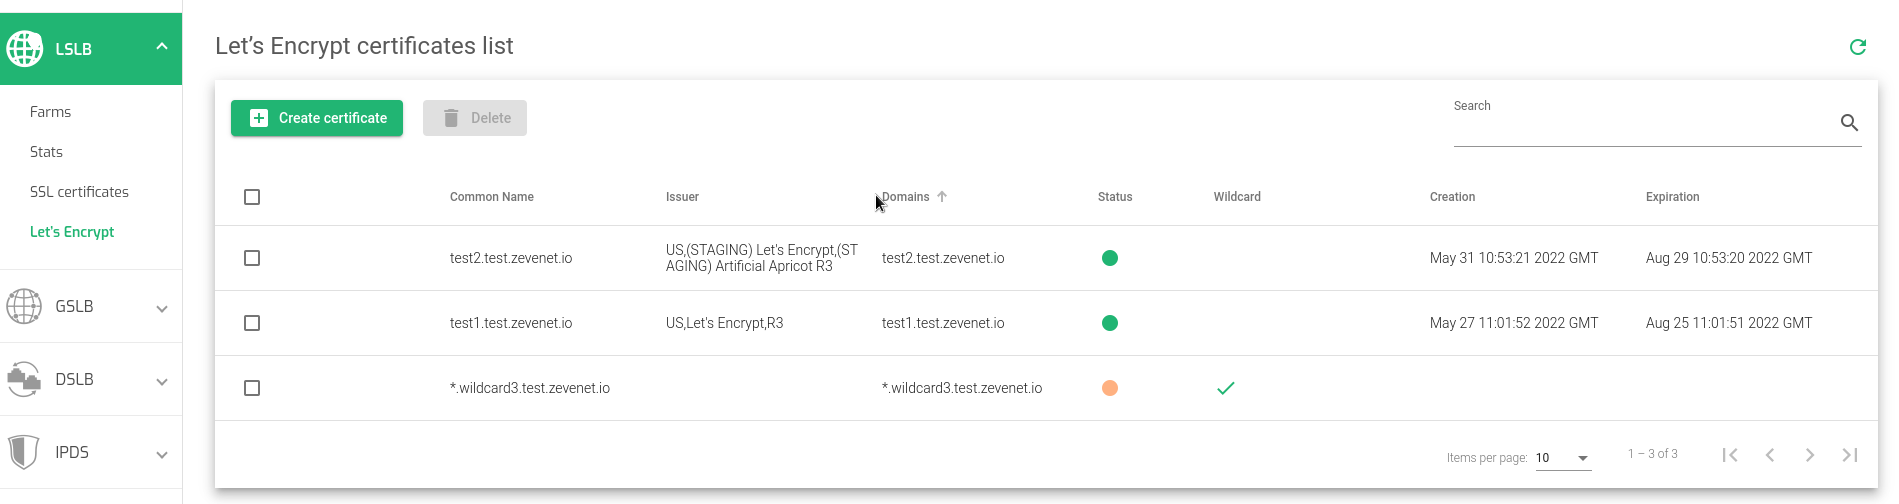
Daftar sertifikat mencakup rincian berikut:
Nama yang umum. Nama host tunggal atau nama wildcard untuk sertifikat wildcard. Klik untuk melihat informasi lebih lanjut tentang sertifikat.
Penerbit. Otoritas sertifikat yang telah menandatangani sertifikat.
Domain. Domain untuk mengesahkan otoritas oleh Penerbit.
Status. Warna untuk menunjukkan status sertifikat saat ini:
- Hijau. Sertifikat itu sah.
- Kuning. Sertifikat akan segera habis masa berlakunya dan perpanjangannya masih menunggu keputusan.
- Merah. Sertifikat telah habis masa berlakunya.
- Jeruk. Menunggu persetujuan, untuk dikeluarkan oleh Let's Encrypt.
- Abu-abu. Sertifikat tidak valid.
Wildcard. Pemeriksaan ini diaktifkan jika sertifikat wild card diaktifkan.
Penciptaan. Tanggal penerbitan sertifikat.
Kedaluwarsa. Tanggal masa berlaku sertifikat.
tindakan. Gunakan tindakan berikut untuk setiap sertifikat:
- Buat sertifikat: Menampilkan formulir yang digunakan untuk membuat sertifikat.
- Delete. Menghapus Sertifikat dari Penyimpanan lokal dan Otoritas Sertifikat Let's Encrypt Jarak Jauh.
- Periksa Catatan TXT DNS. Opsi ini hanya tersedia untuk Sertifikat wildcard, karena Let's Encrypt menggunakan data DNS untuk memvalidasi permintaan saat dikirim dari penyelesai pencarian DNS.
- Perbarui Sertifikat. Ini digunakan ketika sertifikat akan segera habis masa berlakunya.
- Delete. Menghapus sertifikat dari penyimpanan saat ini dan Otoritas Sertifikat Let's Encrypt Jarak Jauh.


