Layanan lokal #
Bagian Layanan Lokal mengelola beberapa layanan penyeimbang beban seperti HTTP, layanan GUI web, SSH untuk pemeliharaan, layanan replikasi klaster, dan layanan pemantauan SNMP.
Setiap perubahan di bagian ini harus diterapkan dengan mengklik tombol Terapkan . Gunakan tombol Batalkan Perubahan untuk membatalkan modifikasi yang dilakukan pada formulir dan mengembalikan konfigurasi sebelumnya yang diterapkan.
Layanan GUI Web HTTP #
Layanan ini digunakan untuk tujuan manajemen administratif dan operasional. Layanan HTTP adalah tempat antarmuka pengguna grafis (GUI) web akan dikirimkan.
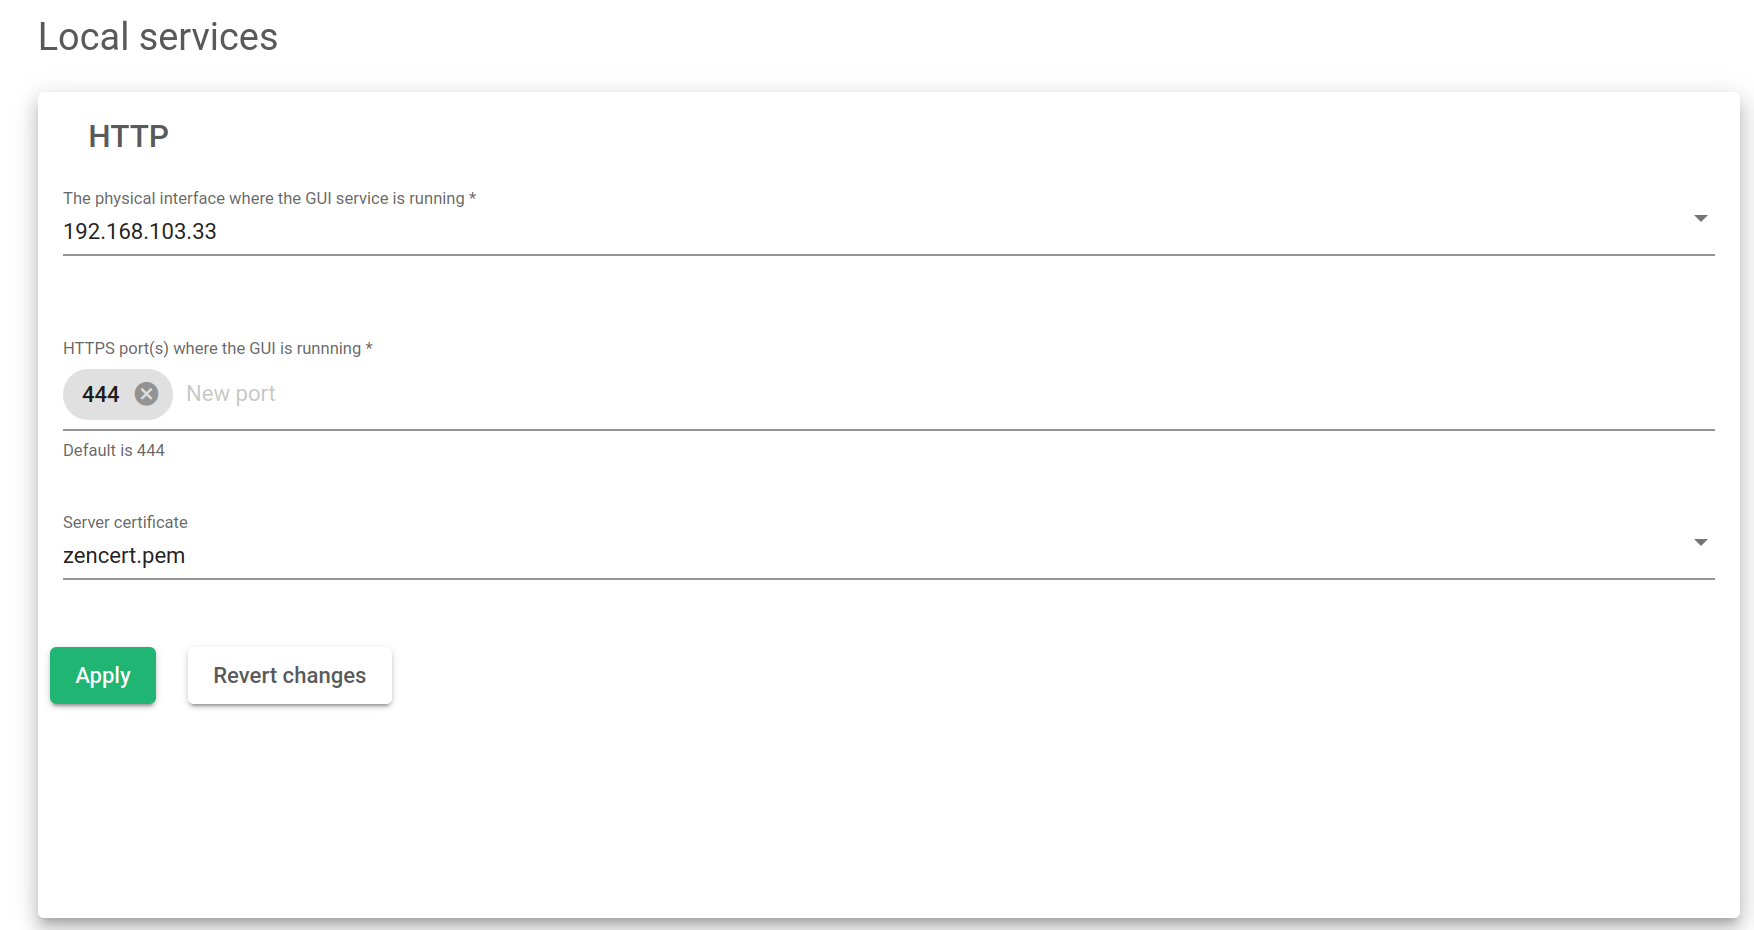
Antarmuka fisik tempat layanan GUI berjalan. Ini adalah antarmuka tempat layanan panel web terikat ke semua antarmuka fisik, pengikatan, dan VLAN yang dikonfigurasi dalam penyeimbang beban. Catatan: Antarmuka virtual dan mengambang tidak disarankan.
Port HTTPS tempat layanan GUI berjalan. Port yang digunakan oleh layanan GUI web untuk keperluan administratif dan operasional. Port defaultnya adalah 444.
Sertifikat Server.Ini adalah sertifikat autentikasi yang menunjukkan bahwa pengguna memiliki izin untuk menggunakan peralatan Relianoid.
Setelah Anda menekan tombol Terapkan , Anda harus mengkonfirmasi perubahan di jendela pop-up yang muncul.
Layanan Manajemen SSH #
Layanan ini digunakan untuk memelihara dan mengelompokkan tujuan replikasi. Ini memungkinkan penyeimbang beban diakses melalui baris perintah dari jarak jauh.
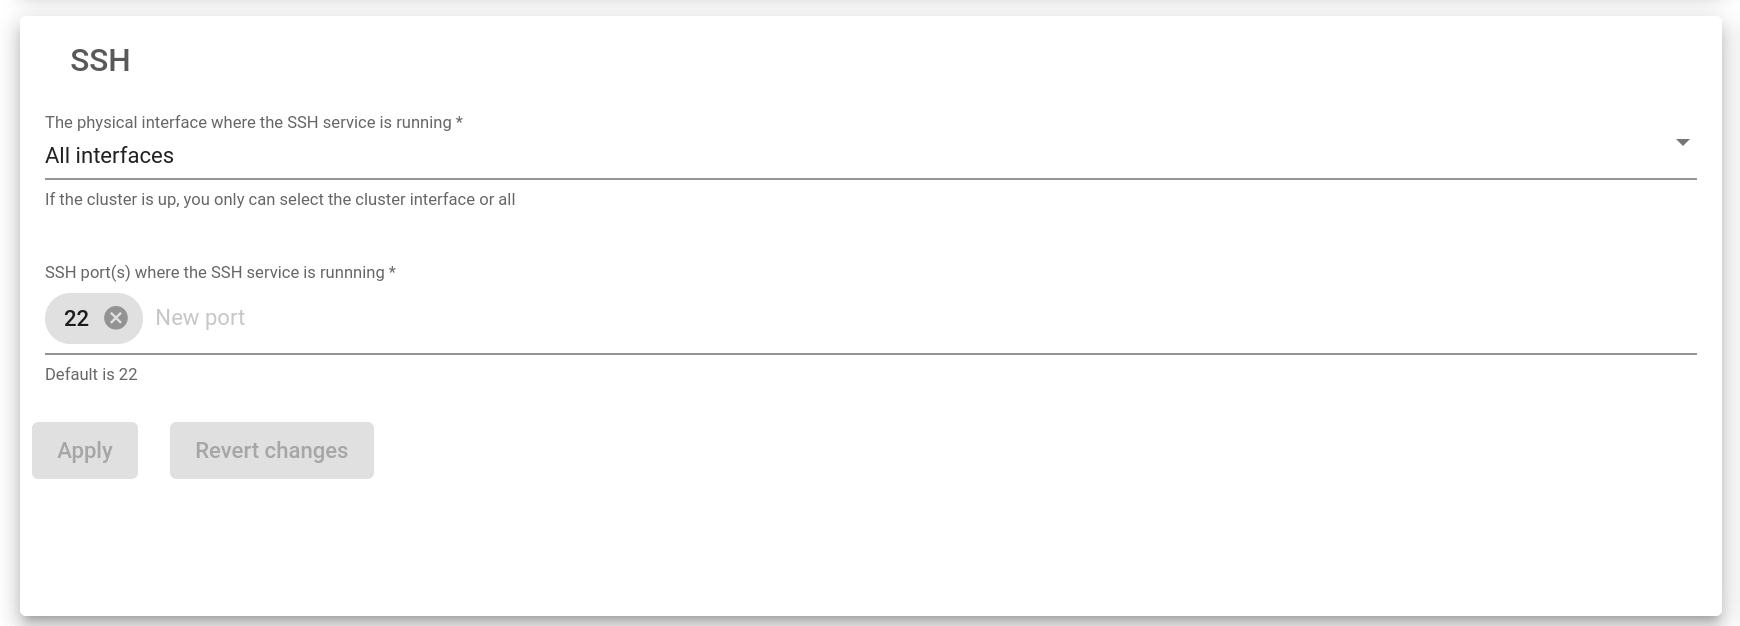
Antarmuka fisik tempat layanan SSH berjalan. Ini adalah antarmuka tempat layanan SSH akan terikat di antara semua antarmuka NIC, bonding, dan VLAN yang dikonfigurasi dalam penyeimbang beban. Antarmuka virtual dan mengambang tidak disarankan.
Port SSH tempat SSH berjalan. Ini adalah port yang digunakan oleh layanan SSH. Port defaultnya adalah 22.
Setelah Anda menekan tombol Terapkan , perubahan pada Antarmuka dan Port akan diterapkan. Layanan SSH akan dimulai ulang.
Layanan Pemantauan SNMP #
Layanan ini digunakan oleh sistem untuk tujuan pemantauan keseimbangan beban untuk diintegrasikan ke dalam platform SIEM terpusat.
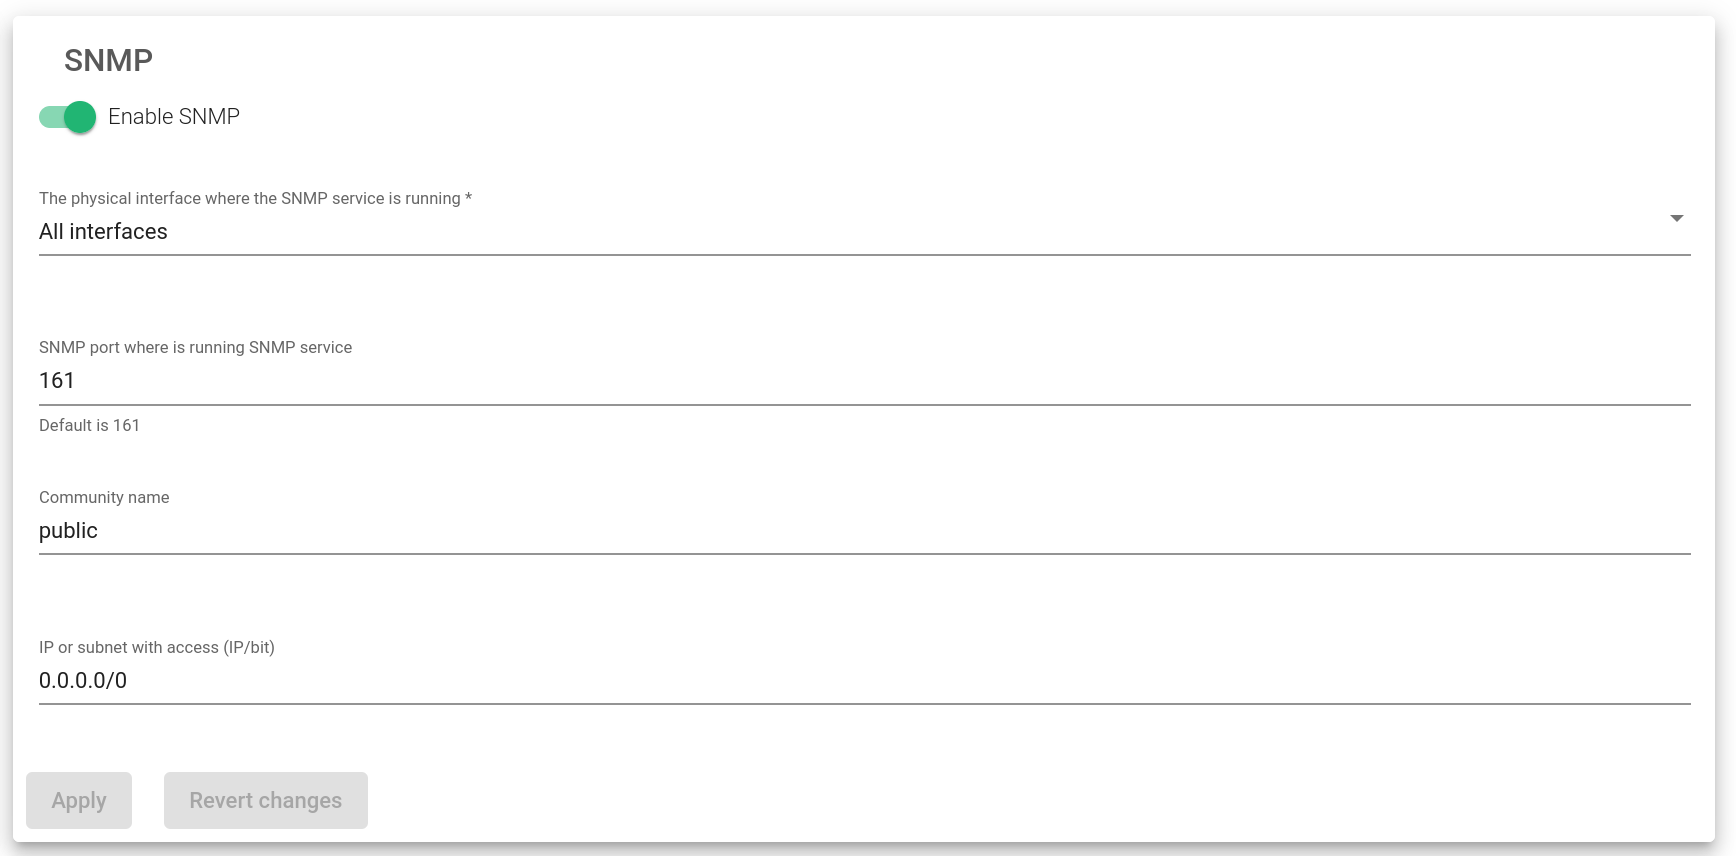
Aktifkan SNMP. Untuk mengaktifkan atau menonaktifkan layanan SNMP. Ini akan dinonaktifkan secara default.
Antarmuka fisik tempat layanan SNMP berjalan. Antarmuka tempat layanan SNMP akan berjalan.
Port SNMP tempat menjalankan layanan SNMP. Port tempat layanan SNMP akan mendengarkan. Secara default, port 161 akan digunakan.
Nama komunitas. Nama komunitas read-only yang akan digunakan. Secara default, nama komunitas publik akan digunakan.
IP atau subnet dengan akses (IP/bit). Subnet atau alamat klien diperbolehkan untuk mengakses layanan SNMP. Jika Anda ingin mengizinkan akses hanya dari satu alamat IP, silakan gunakan bit netmask / 32.
Tombol Terapkan akan secara otomatis menerapkan semua perubahan pada layanan SNMP.
Untuk mengetahui lebih lanjut tentang SNMP, lihat artikel kami Memahami SNMP dalam lingkungan SIEM dan Memantau Perangkat Relianoid.
Layanan Pencatatan Rsyslog #
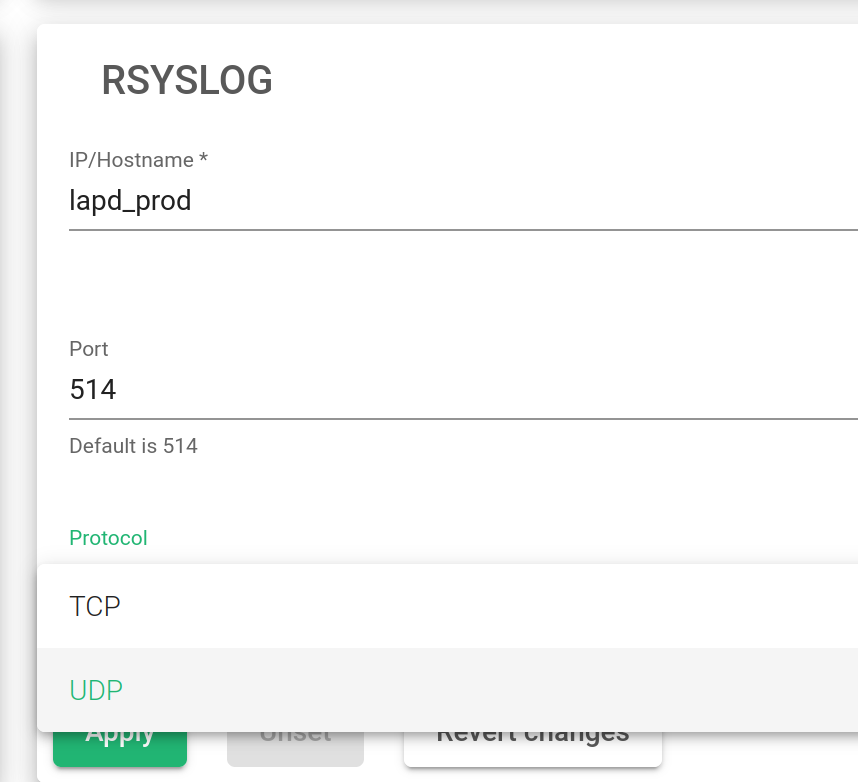
IP/Nama Host. Nama host Rsyslog.
pelabuhan. Port yang digunakan untuk mengirim file log.
Protokol. Protokol transmisi yang akan digunakan. Transmisinya harus UDP atau TCP.
Tombol Terapkan akan secara otomatis menerapkan semua perubahan pada layanan Rsyslog.
Layanan Global #
Layanan ini digunakan untuk memodifikasi sistem tertentu untuk menyesuaikan penyeimbang beban dengan kebutuhan klien. Perilaku tersebut telah dijelaskan setelah gambar di bawah ini:
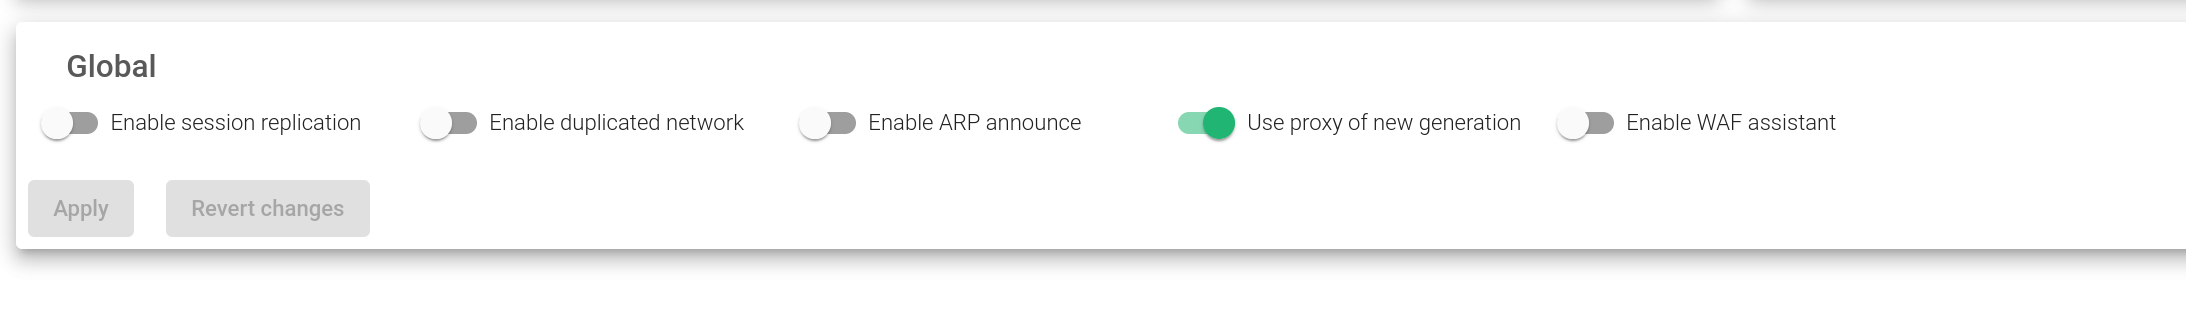
Aktifkan replikasi sesi. Jika farm dikonfigurasikan dengan persistensi, sistem akan mereplikasi tabel sesi ke node cadangan. Jika Node utama gagal di cluster, lalu yang baru Menguasai akan melanjutkan sesi dan pengguna tidak perlu membuat sesi baru lagi. Fitur ini adalah bagian dari Klaster Stateful. Ini diaktifkan secara default.
Mengaktifkan jaringan duplikat. Sistem Perutean Relianoid tidak mendukung konfigurasi jaringan yang sama di lebih dari satu antarmuka. Namun, opsi ini memungkinkan pembentukan jaringan yang sama dua kali. Menonaktifkan opsi ini memastikan bahwa lalu lintas tidak akan menghasilkan rute asimetris. Ini dinonaktifkan secara default.
Aktifkan pengumuman ARP. Di setiap switch cluster, pengumuman ARP dijalankan untuk mengumumkan ke jaringan perubahan MAC. Jika opsi ini diaktifkan, pengumuman ARP ke jaringan dilakukan setiap menit. Ini juga dinonaktifkan secara default.
Gunakan proxy generasi baru. Sejak Relianoid 6.1, profil HTTP(S) dikelola oleh biner baru yang disebut zproxy dengan fitur-fitur baru yang lebih cepat dari pendahulunya. Jika dinonaktifkan, maka implementasi HTTP sebelumnya akan digunakan.
Aktifkan asisten WAF. Mengaktifkan antarmuka firewall untuk melindungi dan memantau protokol HTTP.
Setelah itu, klik tombol Terapkan . Semua perubahan pada layanan Global akan diterapkan secara otomatis.
Layanan Jarak Jauh #
Bagian Layanan Jarak Jauh mengelola beberapa layanan eksternal yang dibutuhkan oleh load balancer seperti DNS untuk menyelesaikan nama jaringan, NTP untuk menyinkronkan jam sistem, dan layanan Proxy . Hal ini memungkinkan load balancer untuk menggunakan proxy eksternal untuk layanan internal.
Setiap perubahan di bagian ini harus diterapkan dengan mengklik tombol Terapkan . Gunakan tombol Batalkan Perubahan untuk membatalkan modifikasi yang dilakukan pada formulir dan mengembalikan konfigurasi sebelumnya yang diterapkan.
Layanan DNS #
Layanan Domain Name System (DNS) digunakan untuk menyelesaikan nama domain guna mendapatkan alamat jaringannya. Server yang dikonfigurasi untuk resolusi DNS akan disimpan dalam file sistem /etc/resolve.conf.
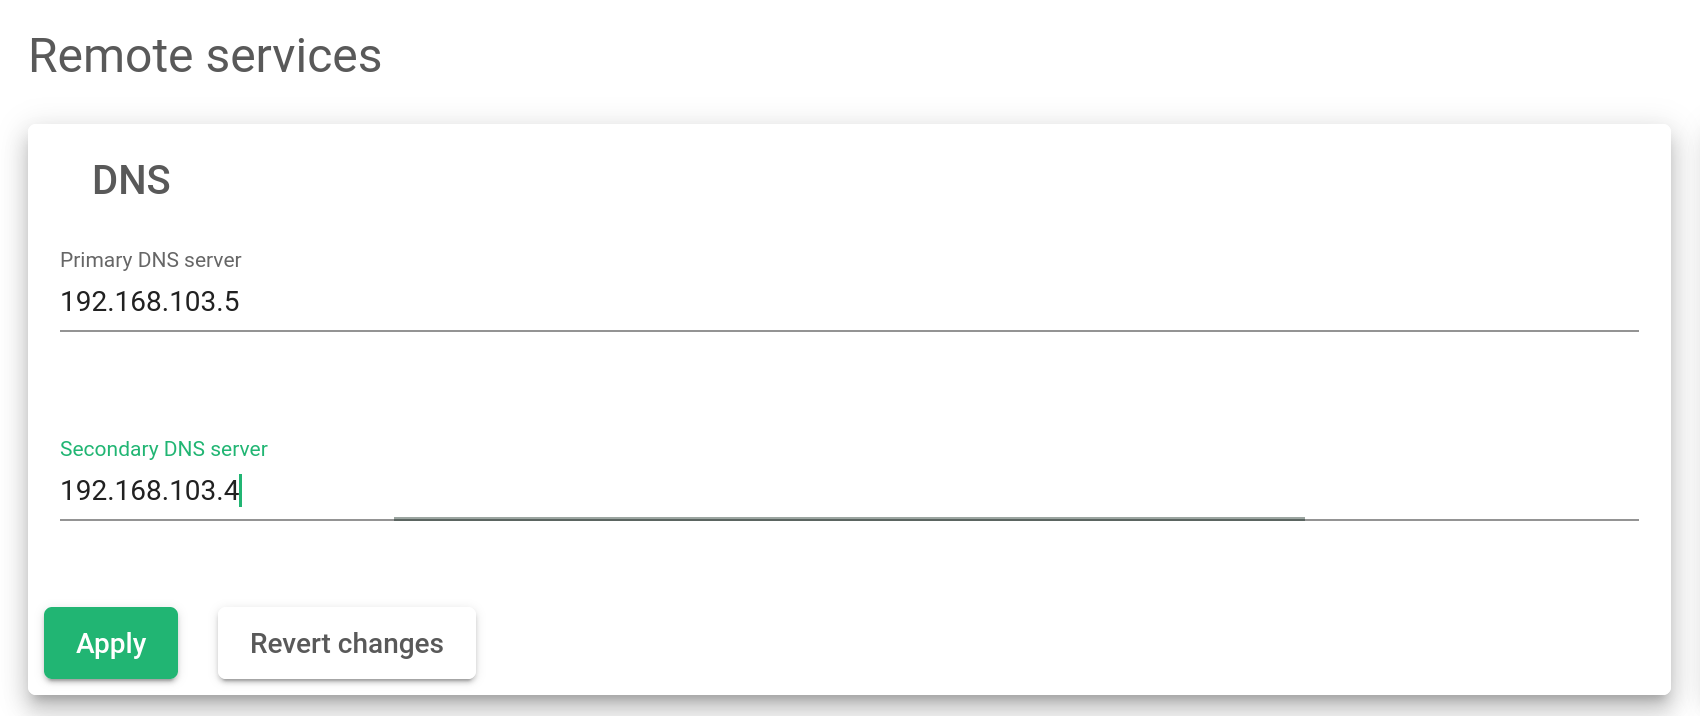
Server Utama. Alamat IP server nama utama. Nilai defaultnya adalah 8.8.8.8.
Server Sekunder. Alamat IP server nama sekunder. Nilai ini bersifat opsional dan kosong secara default.
Layanan NTP #
Layanan ini digunakan untuk menyinkronkan tanggal dan jam waktu sistem penyeimbang beban.
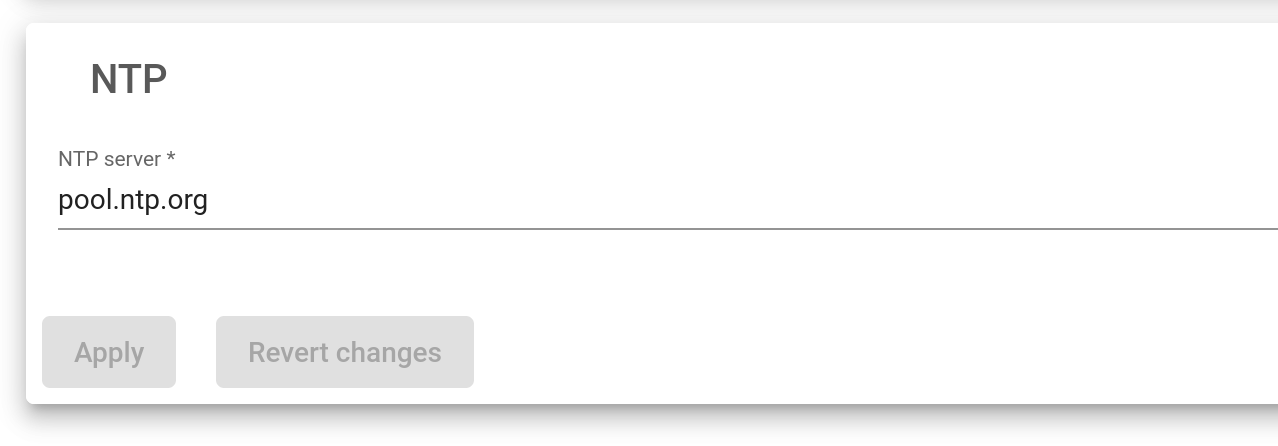
Server NTP . Alamat IP server atau nama domain tempat load balancer terhubung untuk menyinkronkan tanggal dan waktu sistem. Nilai defaultnya adalah pool.ntp.org.
Layanan Proksi #
Layanan ini dimaksudkan untuk memungkinkan akses penyeimbang beban ke Internet melalui proksi jarak jauh. Beberapa layanan seperti pembaruan menggunakan opsi ini jika dikonfigurasi.
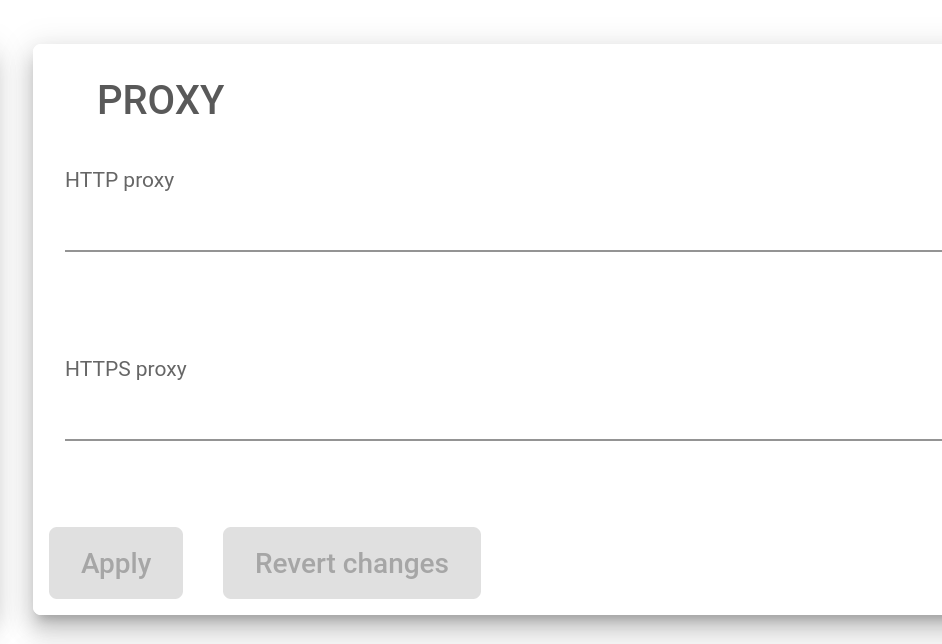
Proxy HTTP. Jika Anda ingin menggunakan proxy HTTP untuk permintaan HTTP, tentukan URL lengkap proxy HTTP, yaitu http://myproxy:80.
Proksi HTTPS. Jika Anda ingin menggunakan proxy HTTPS untuk permintaan HTTPS, tentukan URL lengkap proxy HTTPS, yaitu http://myproxy:443.
Mari Enkripsi #
Sertifikat ini membuktikan keaslian server dan menyediakan jalur transmisi data yang aman melalui enkripsi data.
Baca lebih lanjut tentang Mari mengenkripsi.
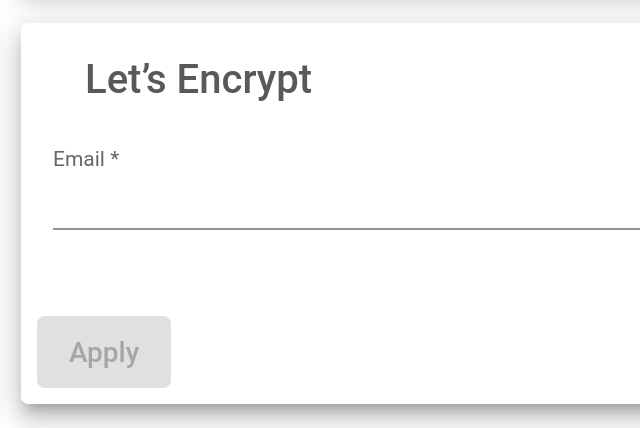
Email . Email pemberitahuan untuk manajemen layanan Let's Encrypt.


